
2025年のDreamHostの調査によると、米国の中小企業の12%がハッカーの身代金要求に応じ、46%がすでにサイバー攻撃を受けています。データは明確な差を示しています。バックアップと復旧計画を検証済みの企業は支払いを拒否する一方、それらがない企業は被害者になる可能性がはるかに高くなります。解決策は複雑である必要はありません。規律ある備えこそが鍵です。
主な調査結果一覧
- 回答者の12%が、ウェブサイト、メール、またはデータに関する身代金要求を受け取り、それに応じています。
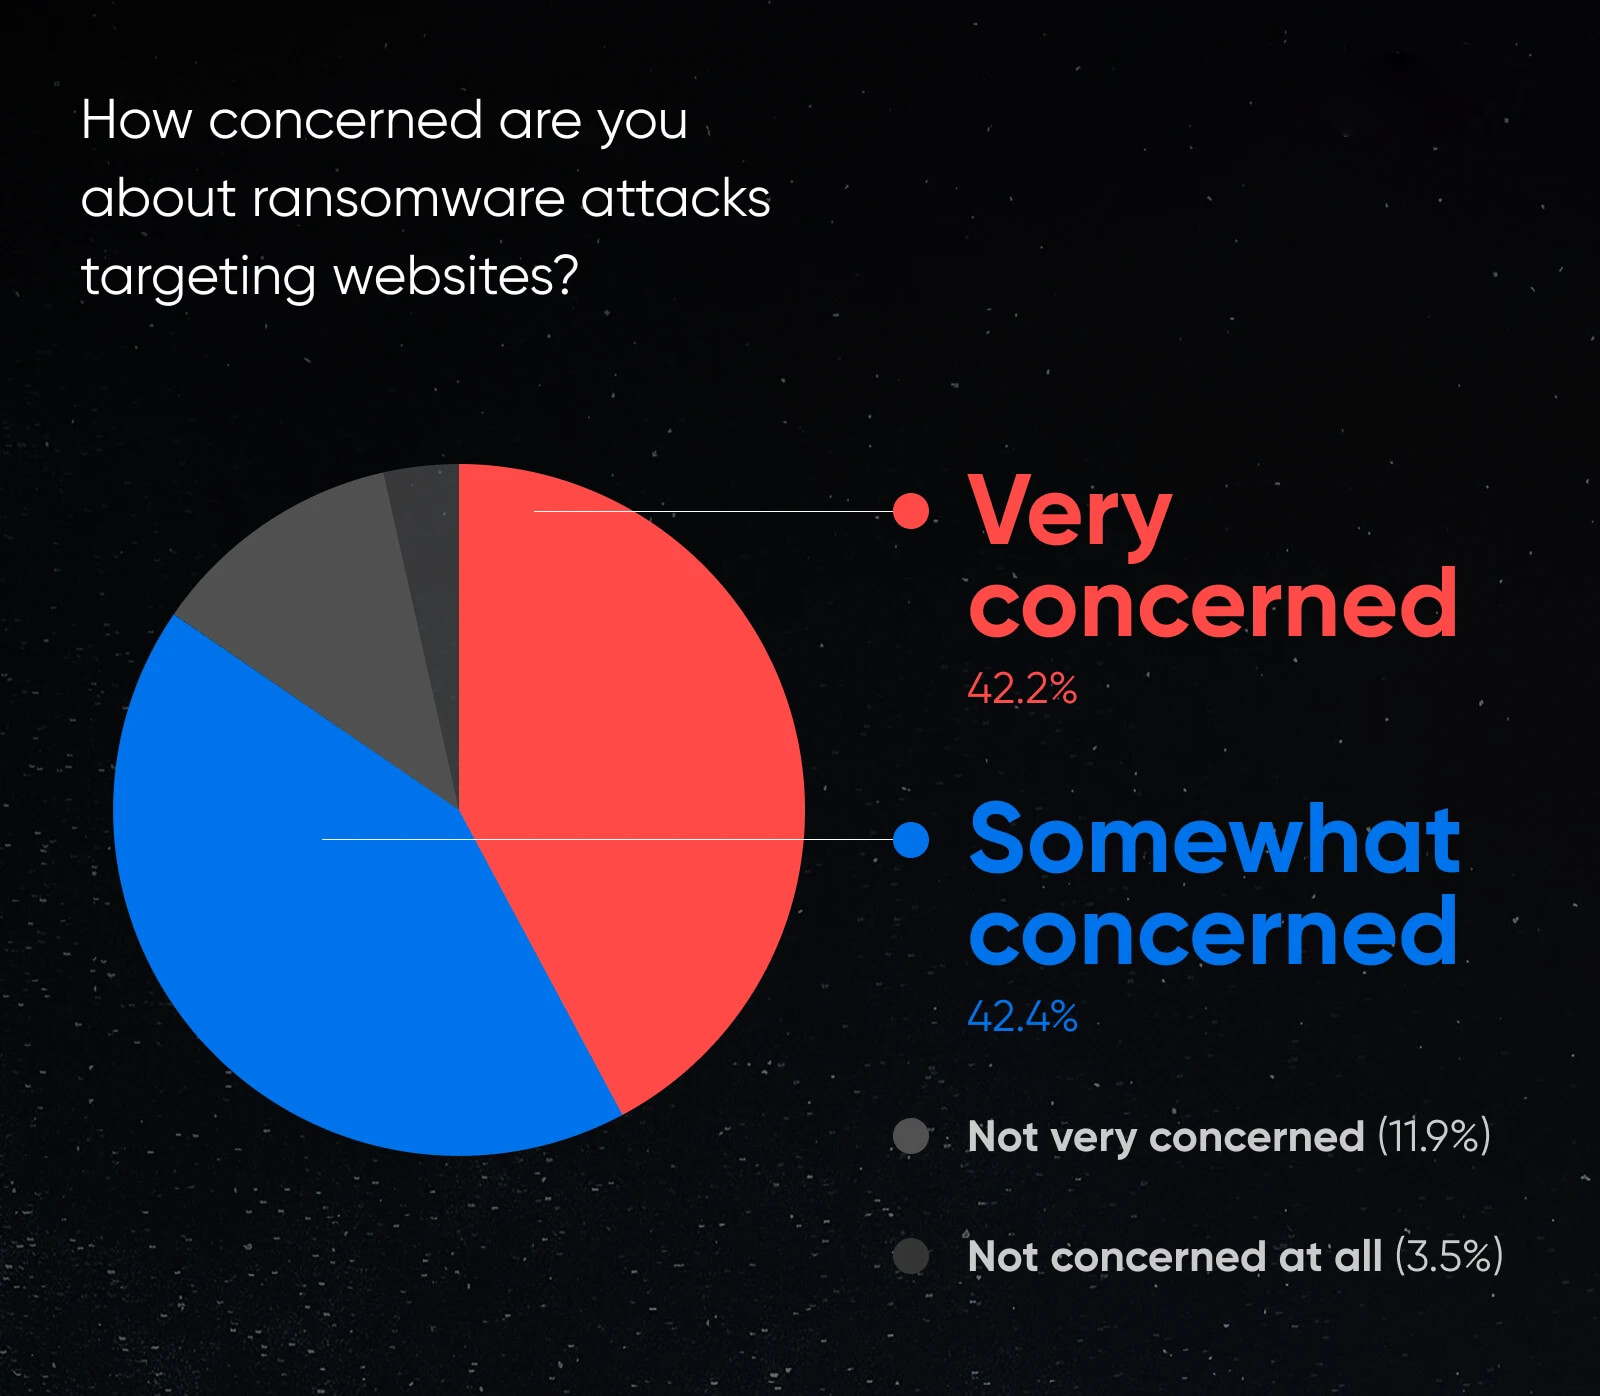
- 42%が、ウェブサイトを狙ったランサムウェア攻撃を非常に懸念しています。
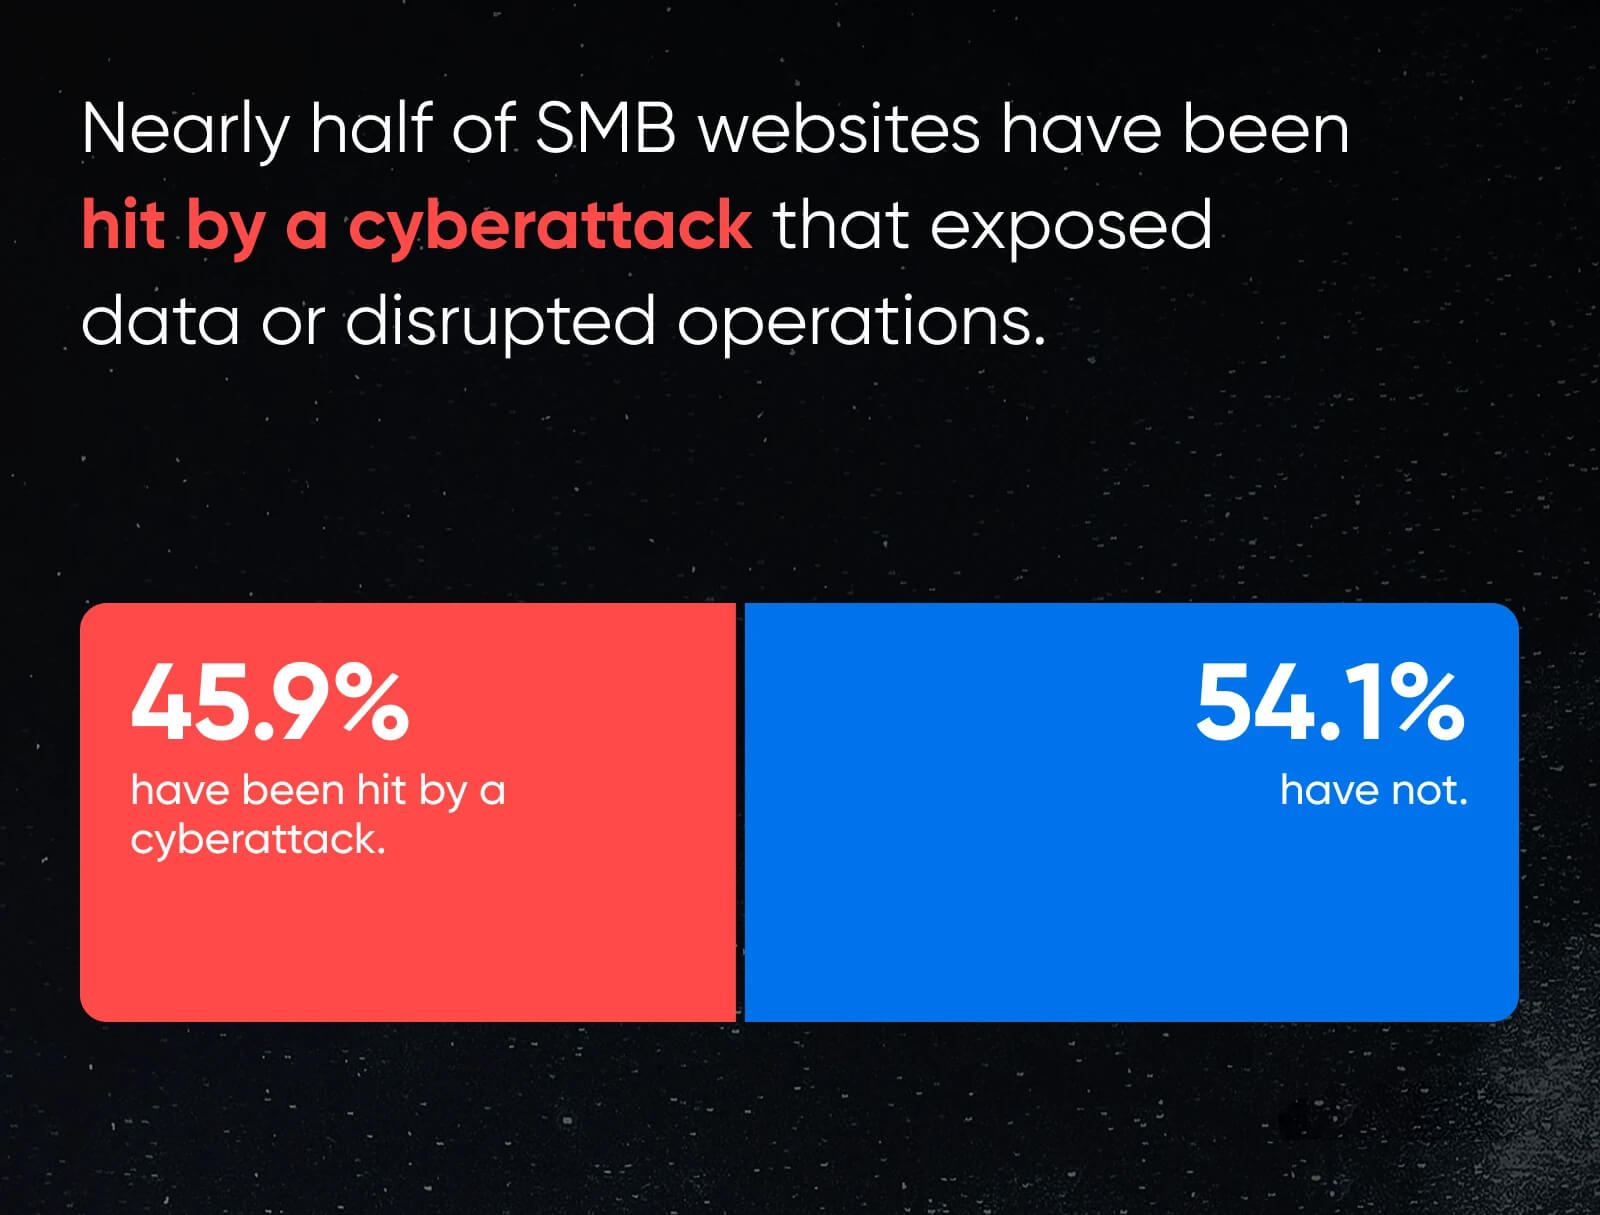
- 46%が、データの漏洩、ファイルのロック、またはウェブサイトの停止を伴うサイバー攻撃を受けています。
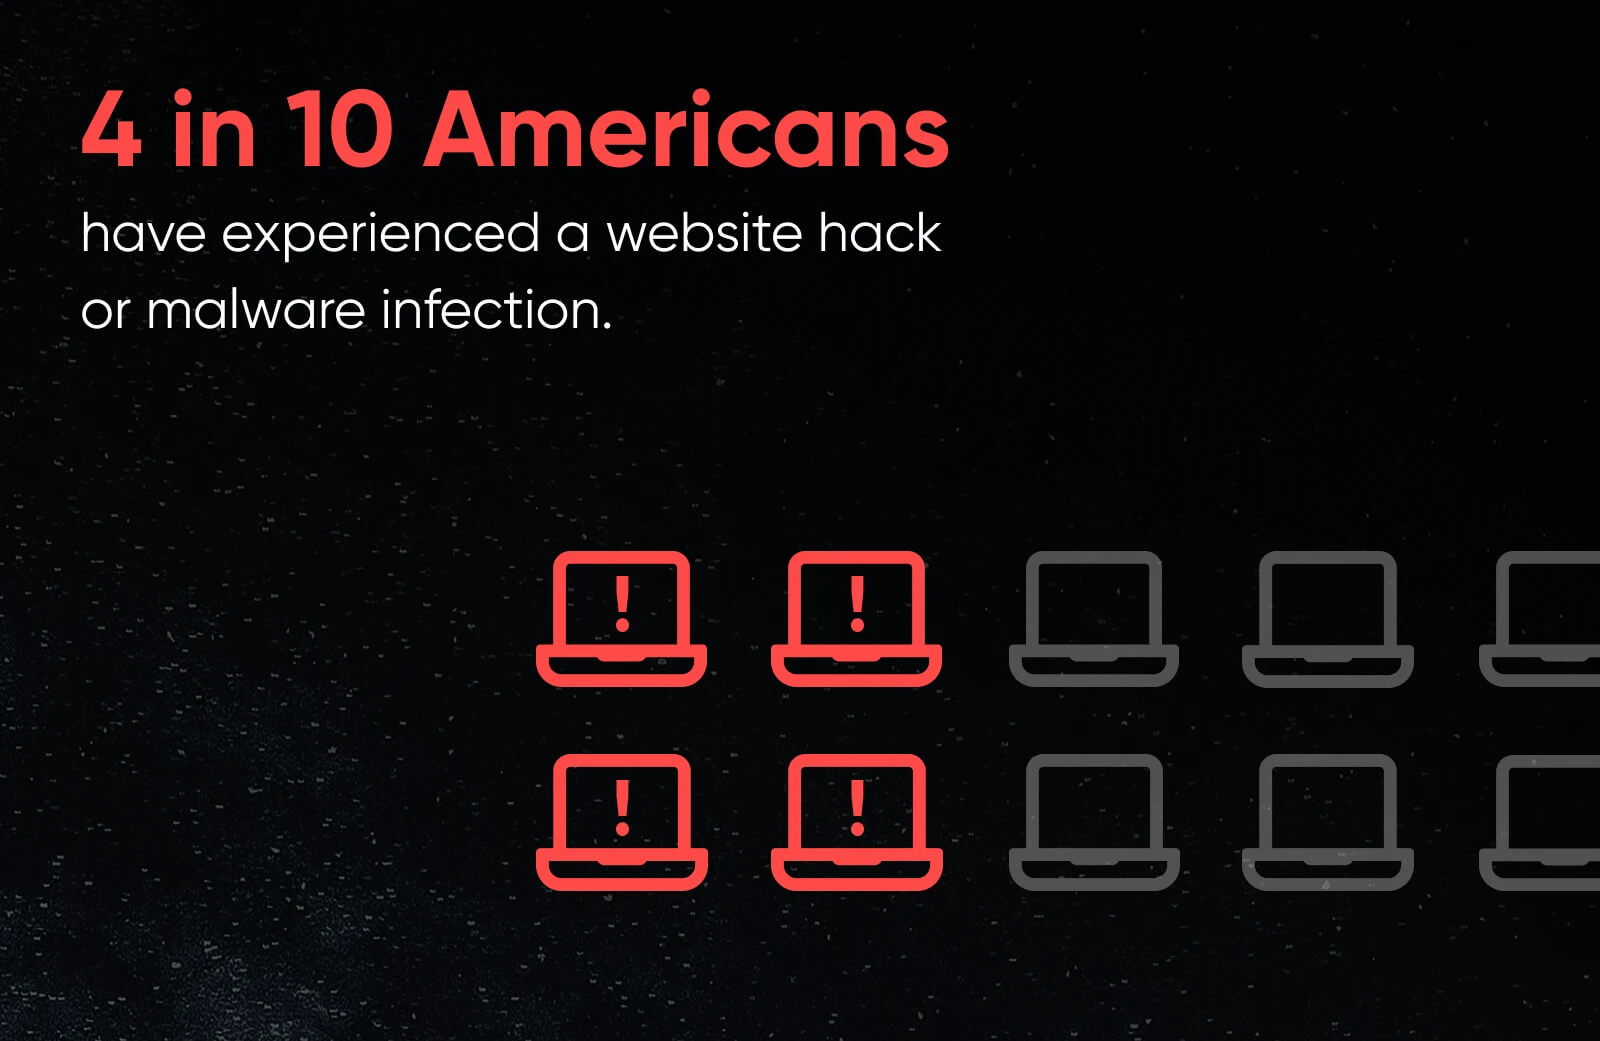
- 38%が、自社のウェブサイトがハッキングされた、またはマルウェアに感染したと回答しています。
- 24%が、バックアップと復元の手順が実際に機能するかを一度も検証したことがないと回答しています。
- 40.5%は、バックアップによって身代金の支払いを避けられると知っていれば、自動ウェブサイトバックアップに投資する可能性が最も高いと回答した。
出典: nl.allianzgi.com
全国の中小企業(従業員50人以下)の経営者および管理者1,000人を対象に、ウェブサイトのセキュリティについて調査を実施しました。 調査結果:12%がウェブサイト、メール、またはデータに関連する身代金要求を受け取り、それを支払っていました。
なぜこれが重要なのか?
中小企業はサイバー犯罪者にとって格好の標的であり、こうした攻撃はますます一般的になっています。調査結果は、この脅威が大企業だけでなく、日常的に事業を営む経営者にとってもいかに広範かつ高コストなものになっているかを示しています。
数千の中小企業にサービスを提供するウェブホスティングプロバイダーとして、DreamHostはこれらの脅威が現実に与える影響と、企業が対応する準備がどの程度整っているかを把握したいと考えました。結果は、中小企業のサイバーセキュリティにおける明確なギャップと、実行可能な解決策を浮き彫りにしています。
ウェブサイトを運営する100人が集まる部屋を想像してください。フリーランサー、店舗経営者、中小企業のオーナー――ただ自分のサイトが正常に動いてほしいと願う人たちです。そのうち12人を数えてみてください。
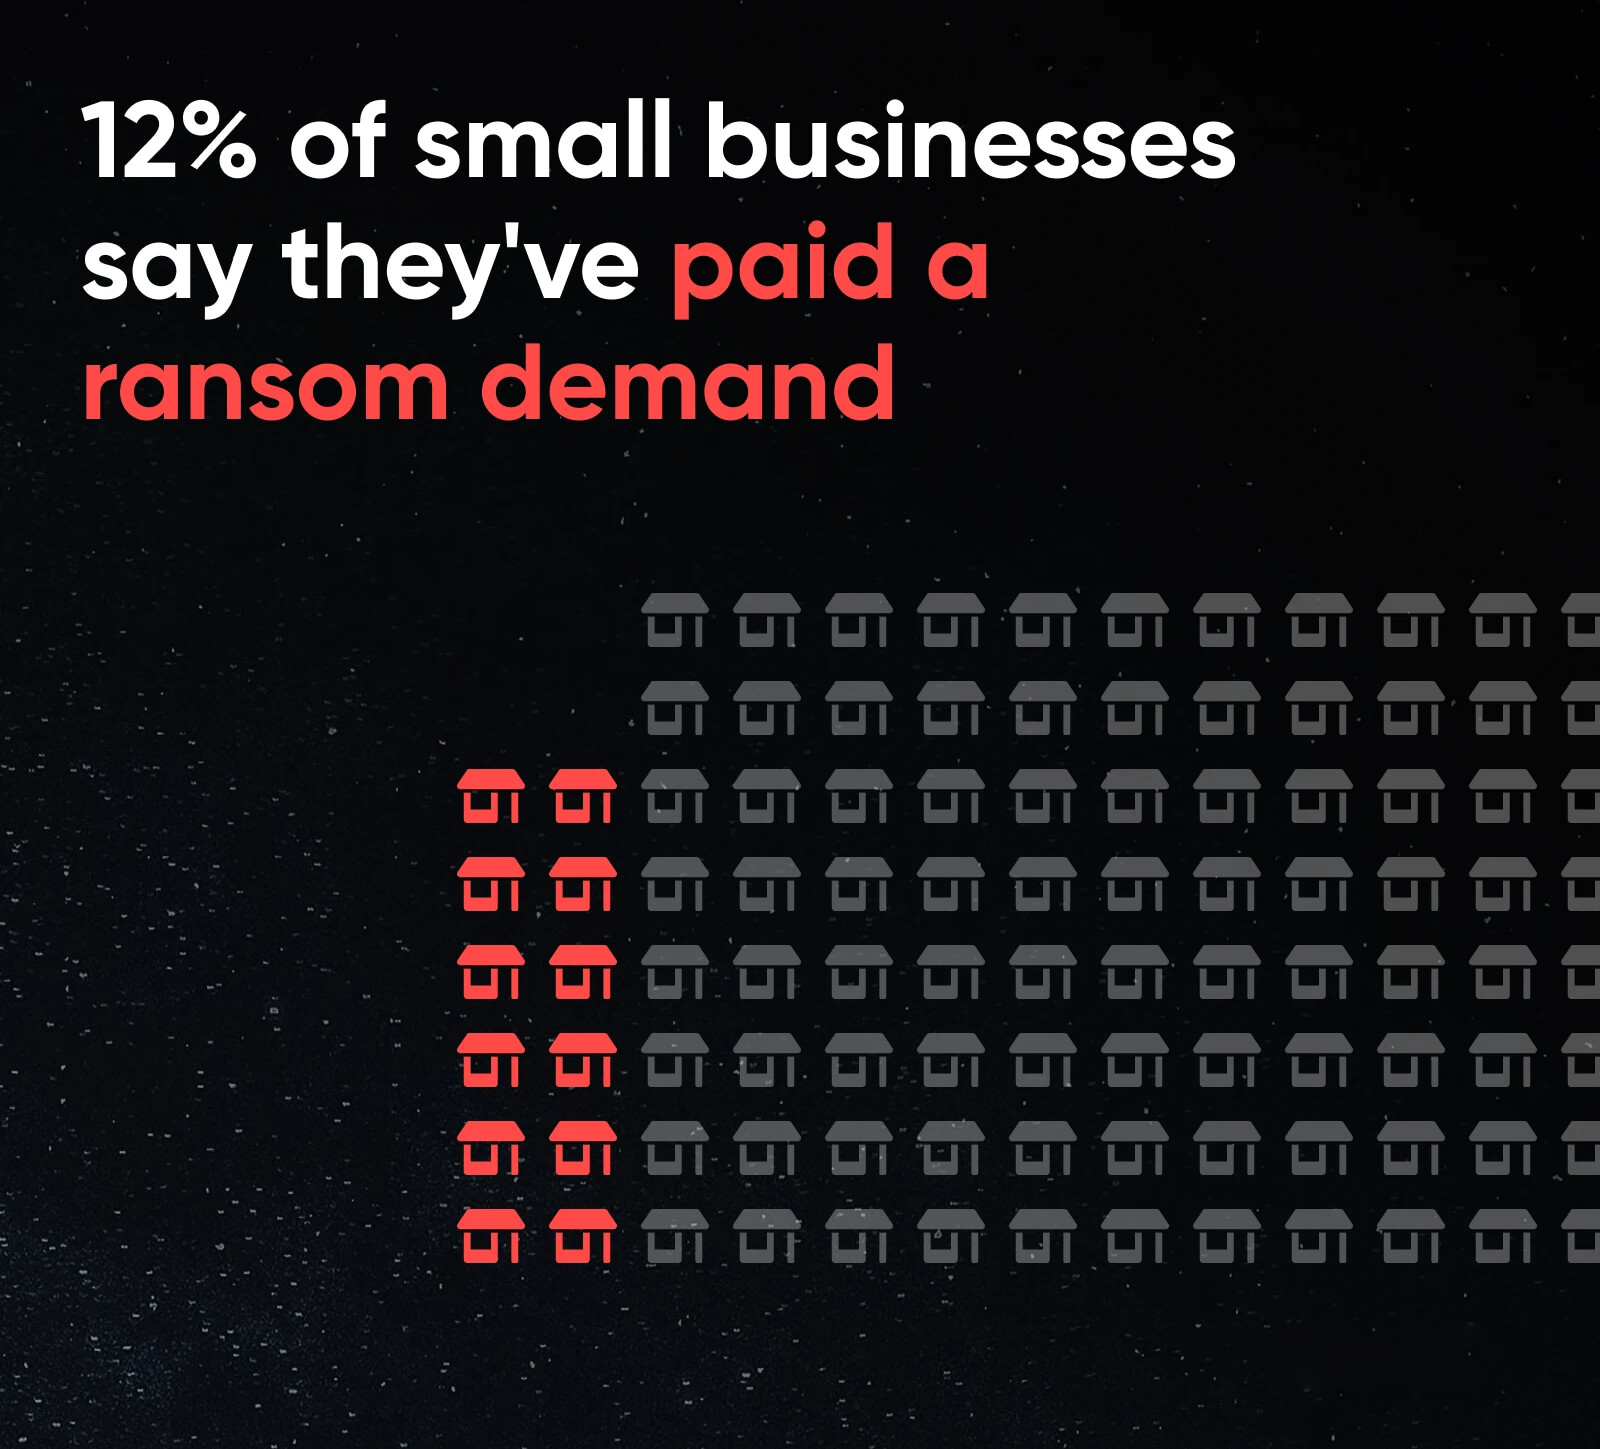
データによると、ウェブサイト運営者100人のうち12人が、サイトやデータへのアクセスを取り戻すために身代金を支払っています。サイバー攻撃によってウェブサイトがオフラインになると、企業は管理画面にアクセスできない、注文を履行できない、顧客データがロックされるといった即座の業務支障に直面します。
多くの人にとって、身代金の支払いはサイトを最速で復旧させる手段と映ります。しかし攻撃者は約束を完全には守らないことが少なくありません。
懸念はすでに支払った人だけにとどまりません。回答者の42%が、ウェブサイトを標的としたランサムウェア攻撃について「非常に懸念している」と報告しており、現在の脅威状況に対する幅広い認識がうかがえます。
調査データの全体像から、その懸念が妥当である理由と、企業が取り得る対策が明らかになります。
詳しく見ていきましょう。
アメリカ人の8人に1人が身代金を支払ったことがある
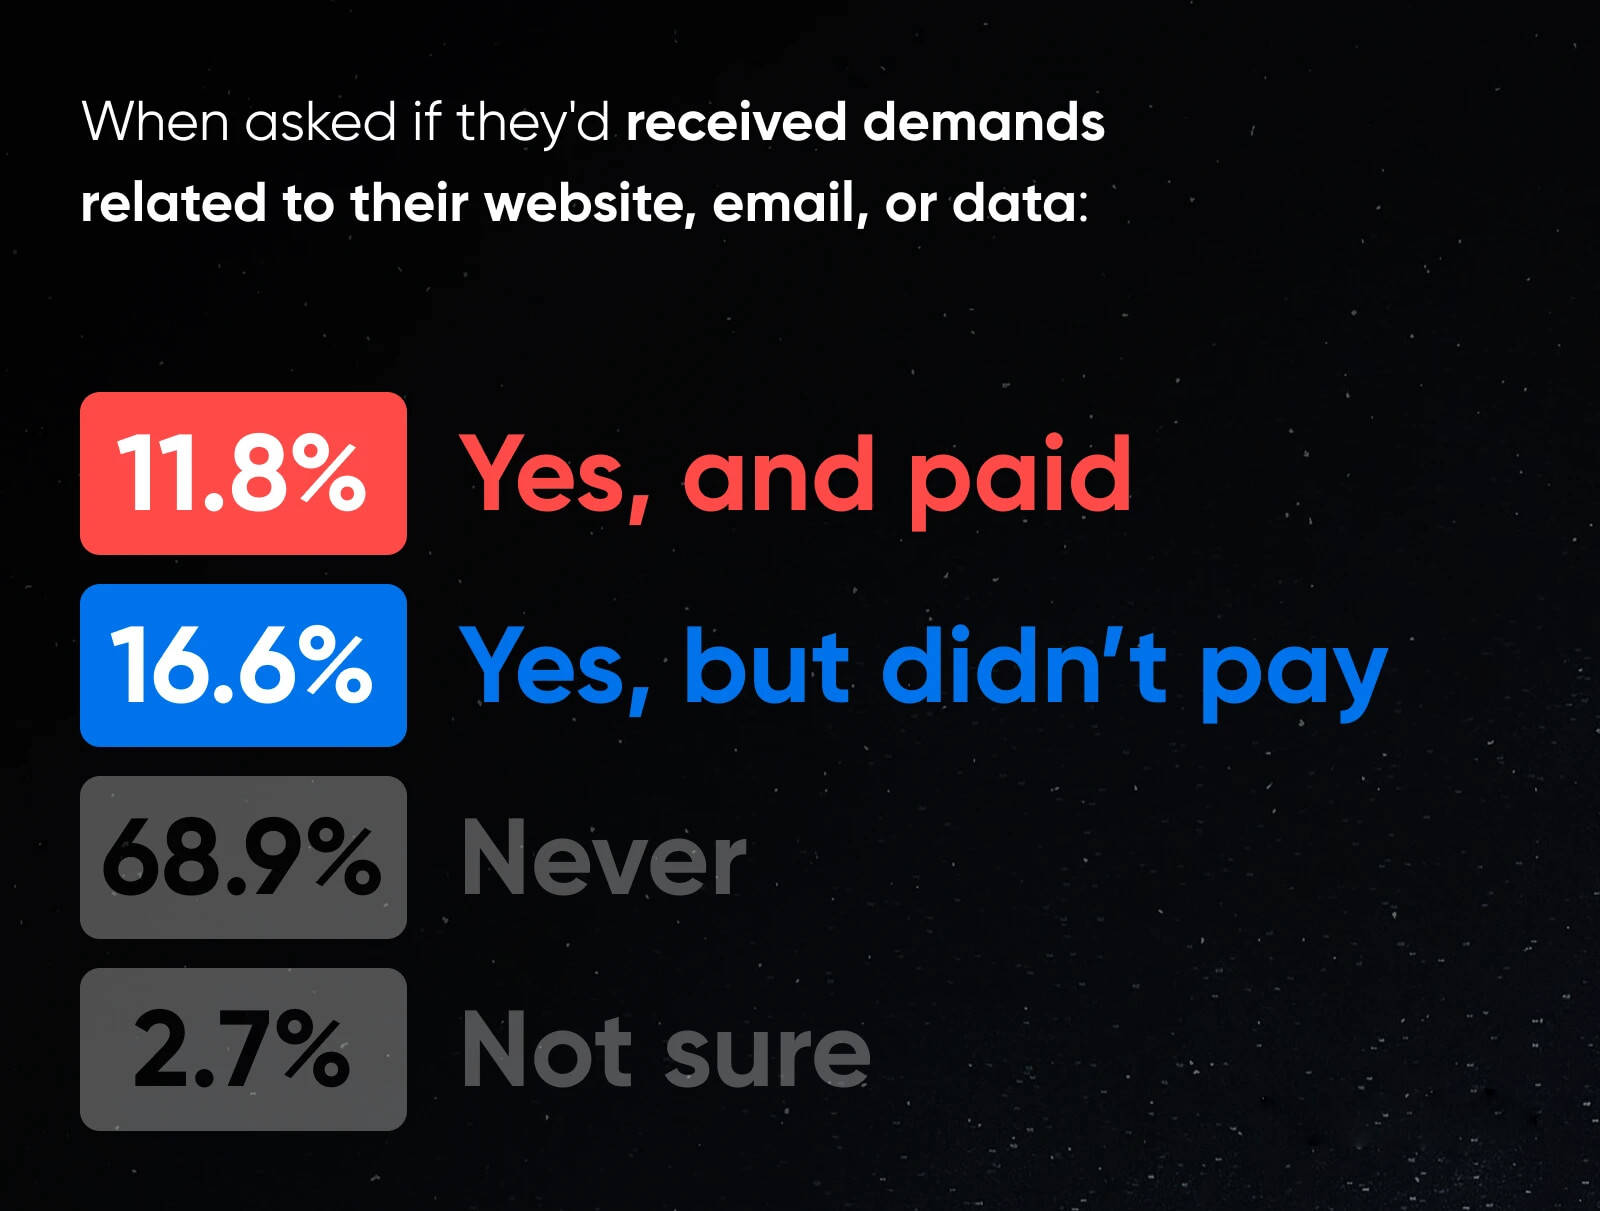
この12%は、身代金を支払うか長期的なダウンタイムに直面するかという決断を迫られた企業を表しています。
支払いのたびにランサムウェアのビジネスモデルが強化され、この手法が有効であることが証明され、より多くの企業が同様の要求に直面する可能性が高まります。
ランサムウェア攻撃は大企業に限ったものではありません。オンラインで事業を行う中小企業も同じ種類の脅威に直面しています。
身代金の要求を受けた人々を詳しく見ると、準備の度合いが意思決定をどれほど左右するかがわかります。
要求に直面した28.4%のうち、 41.5%が身代金を支払いました。 その瞬間——サイトがダウンし、データがロックされ、収益が止まっている——ほぼ半数が支払いを選びました。
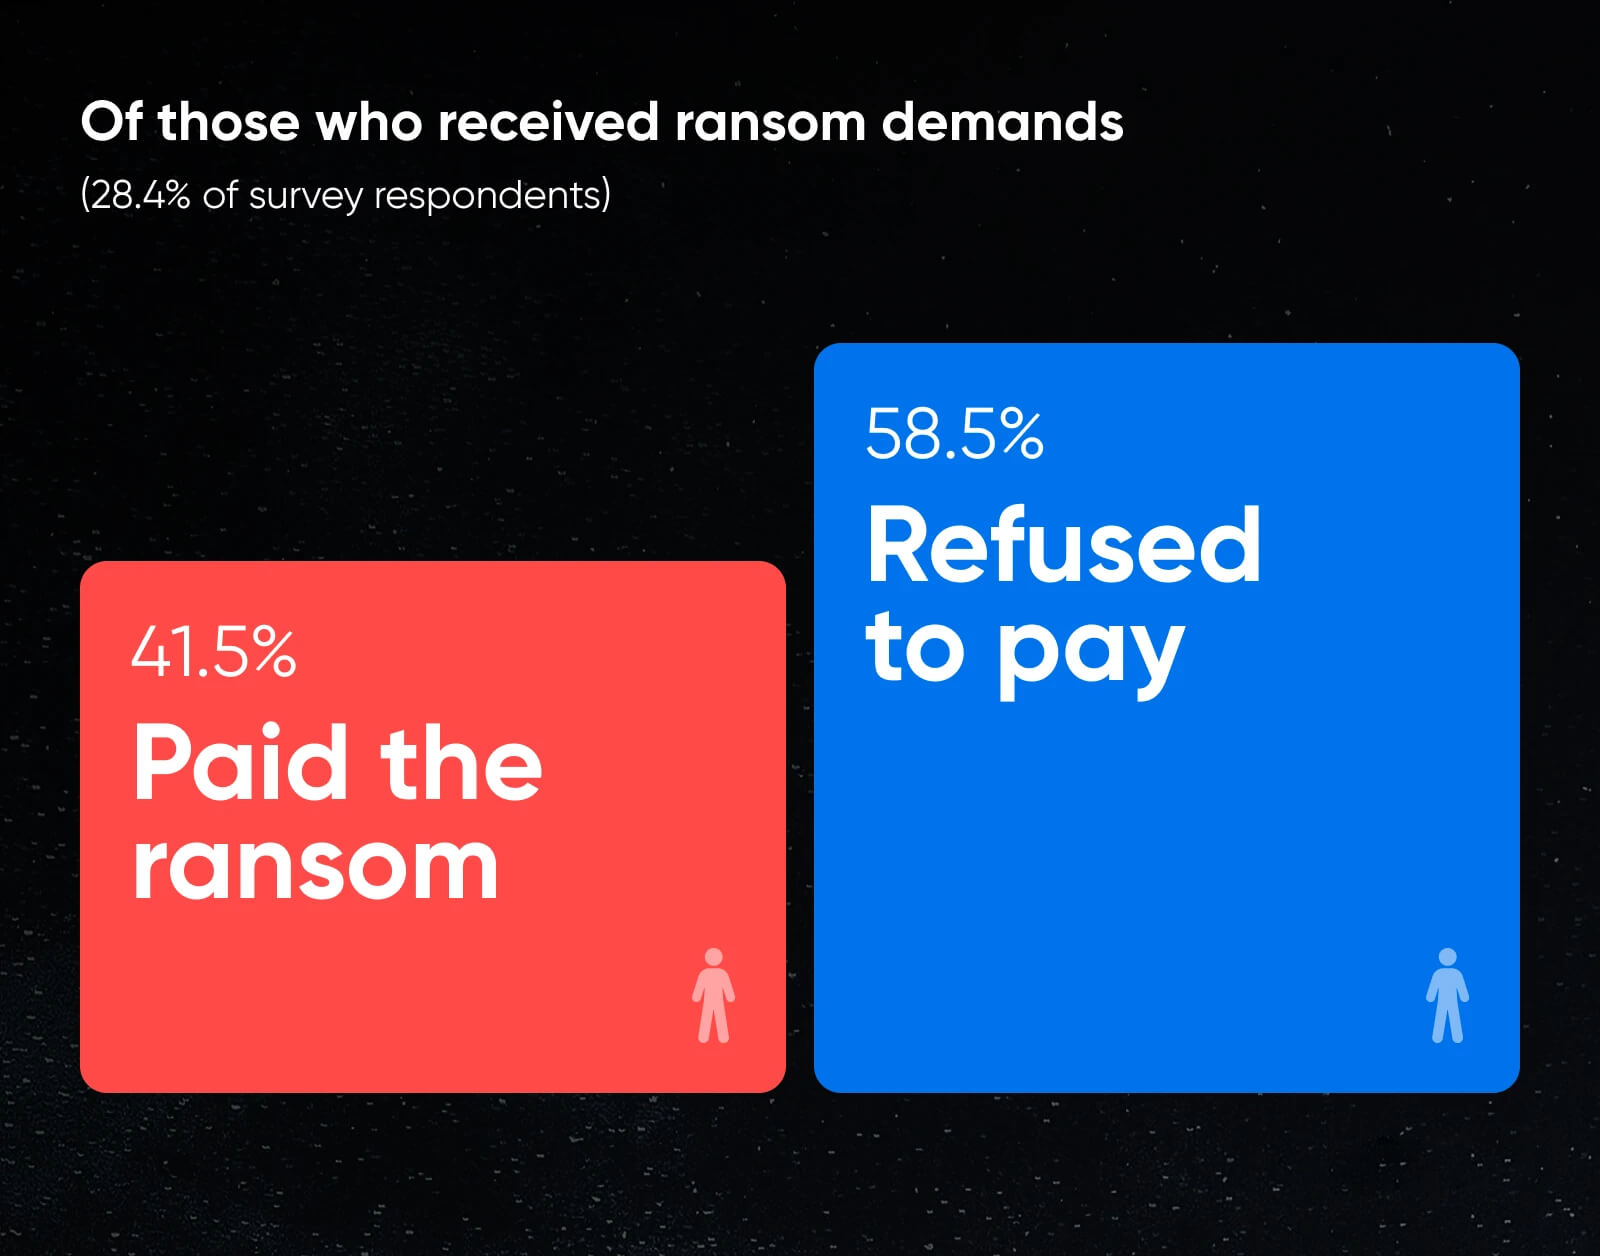
その一方で、 58.5%は拒否しました。 つまり、支払いを拒否した企業はおよそ10社中6社です。
データによると、検証済みのバックアップ、明確な復旧プロトコル、運用上のレジリエンスを備えた企業ほど、支払いを拒否する傾向がありました。強固なインフラと計画は、身代金要求に対する脆弱性を下げるようです。
自社のリスクを理解し、検証済みのバックアップ、安全なログイン、自動復旧システムを維持している企業は、こうした攻撃への脆弱性が低くなります。
アメリカ人のほぼ半数がランサムウェアの脅威を深く懸念している
当社の調査では、回答者の42%が、ウェブサイトを標的とするランサムウェア攻撃の脅威の高まりを「非常に懸念している」と答えました。「非常に懸念している」と「やや懸念している」を合わせると、回答者の84.6%がランサムウェアを深刻な脅威と捉えています。
多くの中小企業にとって、ウェブサイトこそがビジネスそのものです。店頭であり、販売パイプラインであり、中核となる拠点です。アクセスの途絶は、日々の業務に直接影響します。
この懸念は、より大きな変化を反映しています。ランサムウェアは大企業の枠を超え、今では中小企業を頻繁に標的にしています。
注目を集めた侵害事例は、この問題がいかに深刻になり得るかを示しています。
AT&Tが、社会保障番号、生年月日、氏名を含む現顧客および元顧客73 million人に影響する侵害を受けた際、同社は $177 million の和解に直面しました。2019年まで遡るこの侵害は、顧客データがダークウェブ上に出現した後になって、ようやく公に認められました。
専任のセキュリティチームを持つ組織でさえこの規模の侵害を受け得るのであれば、中小企業は予防的な防御に同等のリソースがないまま、同様のリスクに直面しています。
事態は明白だ。放置は露出を招く。
当社の調査データによると、多くの事業主が一般的なセキュリティ上の弱点を認識している。古いプラグイン、脆弱なパスワード、そしてCMSの更新の怠りだ。この認識が、中小企業におけるサイバーセキュリティ対策への関心を高めている。
企業のほぼ半数がすでにハッキング被害に遭っている
こうした広範な懸念は根拠のないものではない。回答者の46%が、データの露出、ファイルの暗号化、またはウェブサイトのオフライン化を招くサイバー攻撃をすでに経験している。
回答者の38%にとって、これらの攻撃はほとんど見出しにならない日常的な侵害の形を取っており、次のような結果につながることがある。
- 侵害されたログイン
- 感染したプラグイン
- SEOスパムリダイレクト
- 停止されたドメイン
これらの問題はいずれも、ダウンタイムによる収益損失、検索順位の低下、顧客の信頼の毀損を意味する。利益率の薄い中小企業にとっては、こうした問題が急速に雪だるま式に悪化する可能性がある。
特にマルウェア感染は、古いプラグインやテーマを通じて急速に広がることがある。ハッキング被害に遭った人のうち14%にとっては、一度きりの出来事ではなかった。複数回の攻撃を経験している。
データが示すように、ウェブホストの組み込みセキュリティだけに頼るのでは不十分であり、復旧コストは予防コストをはるかに上回ることが多い。それでも多くの企業は、最初の侵害につながった同じ弱点を続けている。更新の無視、セキュリティチェックの省略、脆弱な認証情報の使用だ。
こうしたインシデントは、しばしばより大規模なランサムウェア事件への踏み台となります。多くのウェブサイト運営者は、依然としてサイバーセキュリティに予防的ではなく事後対応的に取り組んでいます。
アメリカ人の4人に1人はウェブサイトのバックアップを一度もテストしない
ハッキング被害に遭ったり、同業者がデータを失うのを目の当たりにしたりしても、多くの企業は自社のウェブサイトバックアップが実際に機能するかをまだ確認していません。回答者のほぼ4人に1人(24%)が、バックアップと復元のプロセスを一度もテストしたことがないと答えました。
計画を持っていることと、実際に機能する計画を持っていることの間のギャップこそが、小さな問題を重大な事業中断へと変えてしまうのです。
多くの運営者は、「自動バックアップ」は「自動復旧」を意味すると思い込んでいます。
そうではありません。
バックアップは静かに失敗したり、破損したりすることがあります。バックアップのテストは通常15分未満で済み、わずかな不便で済むか、何週間ものダウンタイムになるかを分けることがあります。
アメリカ人の40%はハッカーへの支払いを避けるためにバックアップに費用を払う
データには良いニュースもあります。回答者の40%は、身代金の支払いを避けられるのであれば、自動ウェブサイトバックアップに投資する可能性が最も高いと答えました。
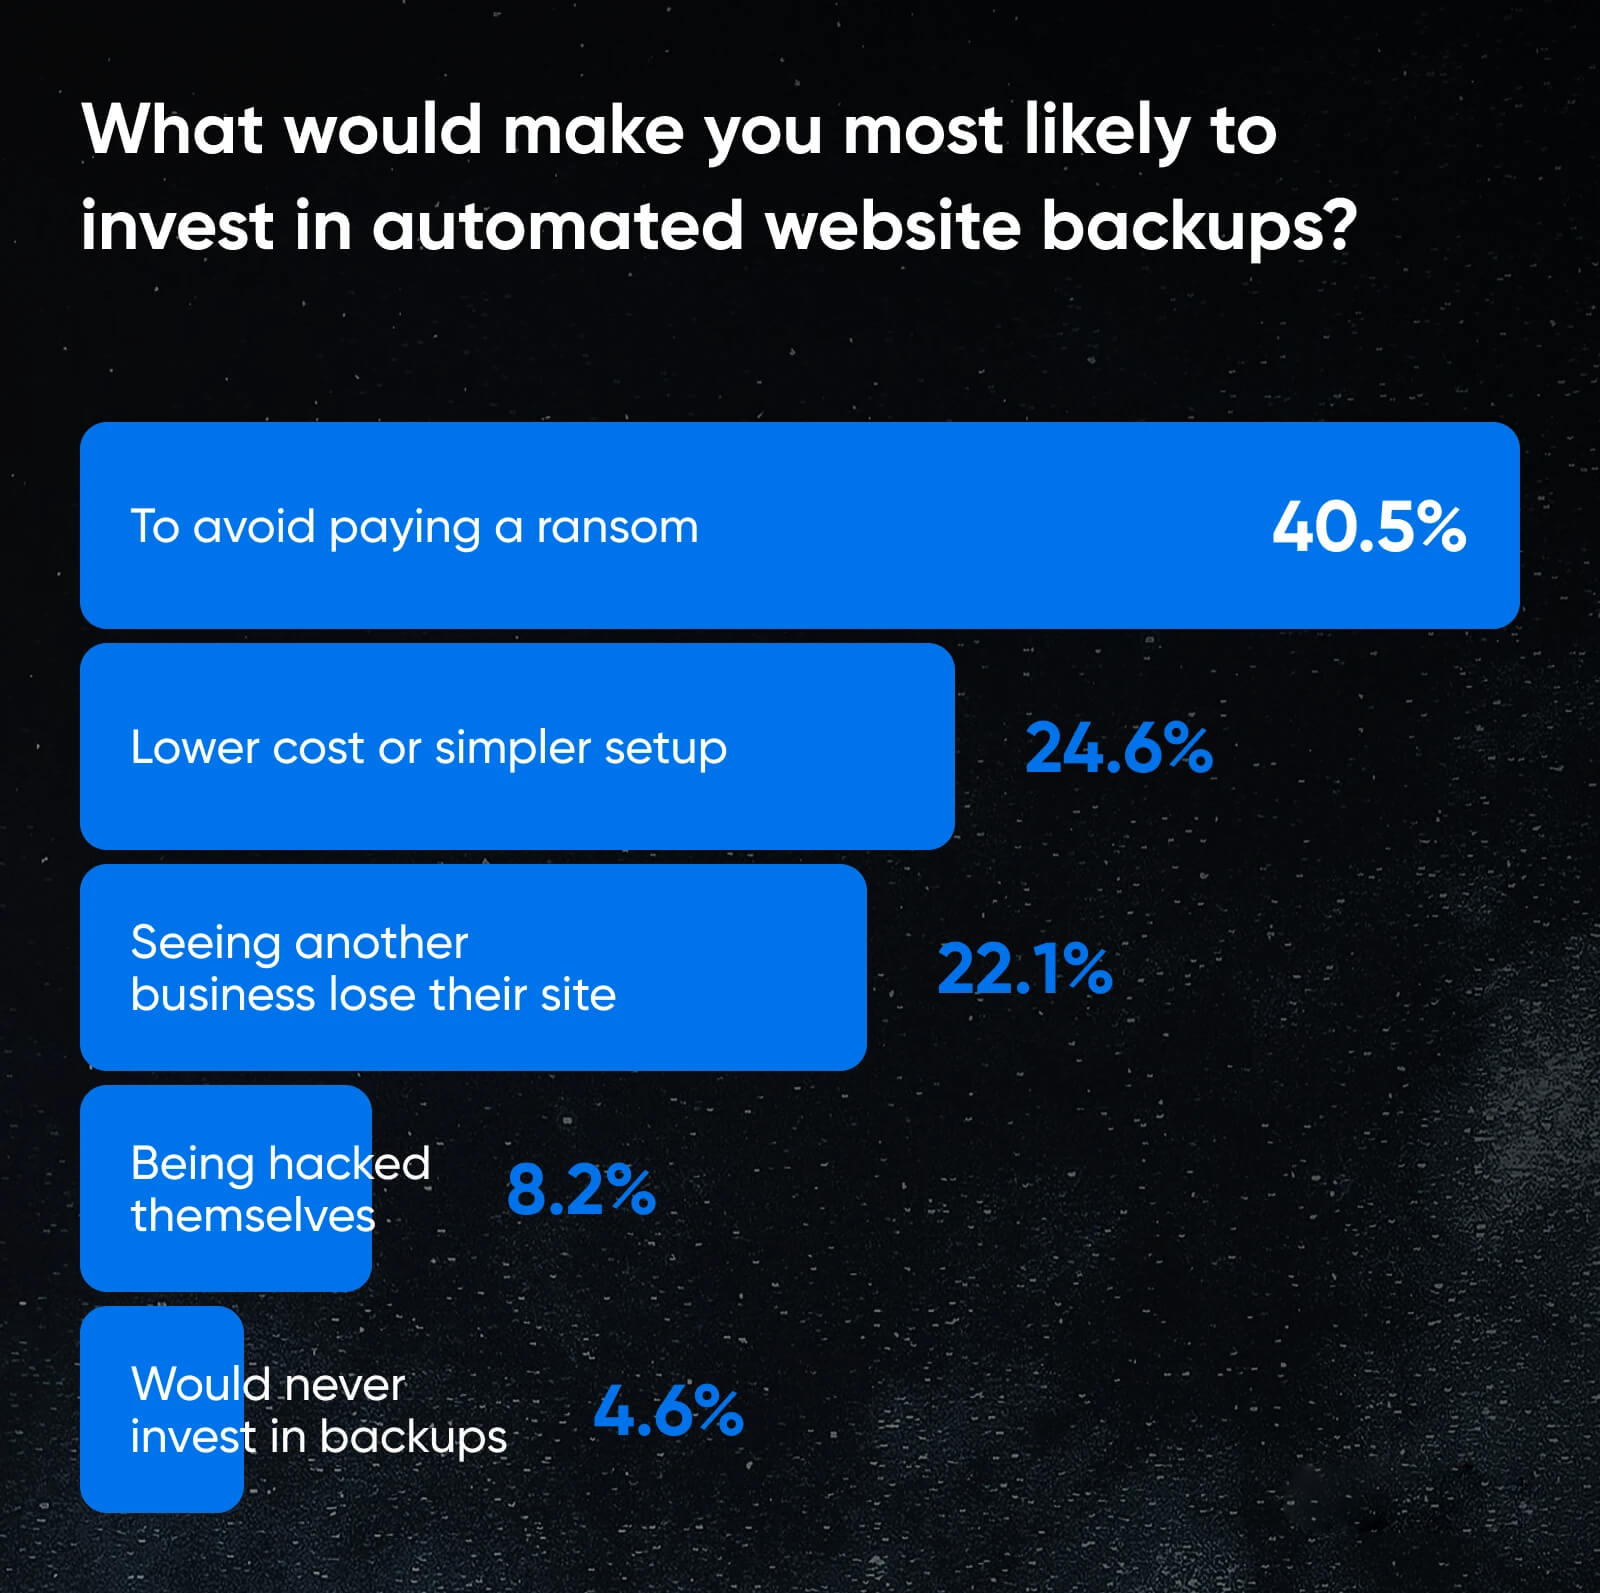
これは、予防を経営判断として捉える方向への転換を示しています。回答者のほぼ4分の1が、バックアップソリューションを導入していない主な理由としてコストまたは複雑さを挙げました。しかし、自動バックアップは通常、深刻なデータ侵害からの復旧よりもはるかに安価です。
それでも、4.6%はバックアップに一切投資しないと答えました。こうした企業はランサムウェア攻撃に対して依然として非常に脆弱です。
中小企業がデータ侵害への対応と復旧に要する平均総コストは $120,000から$1.24 million.
サイトが数分で復元できる場合、身代金要求はその効力の多くを失います。復旧が早ければ早いほど、攻撃者が持つ交渉力は小さくなります。そのため、バックアップツールは不可欠なインフラとなります。サイトを迅速に復元できれば、攻撃者は主な交渉材料である時間とアクセスを失います。
概要
中小企業のほぼ半数がすでにサイバー攻撃を経験しています。この広範な脅威は、企業がサイバーセキュリティについて考える方法を変えています: 意識はすでに高く、ウェブサイト所有者はサイバーセキュリティを単なる技術的な経費ではなく、事業継続計画として捉えるようになっています。
進むべき道は明確です。レジリエンスは規律ある準備によって築かれます:徹底的にテストされたバックアップ、防御を自動化するツール、そして継続的なデジタル対応への取り組みです。
最も効果的な防御は、迅速に対応し復旧する能力です。
事前に備えている企業は、攻撃が発生した際のリスクが大幅に低くなります。
注: 本記事は2025年10月に実施した全国調査に基づいており、ウェブサイトのセキュリティとサイバー脅威に関する経験や懸念をより深く理解するため、1,000人の米国人から回答を収集しました。調査は特に、従業員50人以下の事業を所有または管理する個人を対象としており、中小企業経営者が直面する独自の課題と実態をデータが反映するよう配慮しています。
参加者は多様な業種と職業的背景を代表しており、世論と実世界への影響をバランスよく示すスナップショットを提供しています。回答者にはランサムウェア、ウェブサイト侵害、データ保護の実践、インシデント対応に関する一連の質問がなされ、米国の中小企業経営者におけるサイバーセキュリティ意識と備えの現状について貴重な洞察が得られました。via dreamhost