
OpenVPN es uno de los protocolos de red privada virtual (VPN) más populares para crear túneles VPN y establecer conexiones seguras entre redes. Pero, ¿qué es OpenVPN, qué ventajas ofrece y cuándo deberías usarlo?
¿Qué es OpenVPN?
OpenVPN, abreviatura de Open Virtual Private Network, es un sistema de código abierto que crea un túnel privado y seguro entre redes. El término “OpenVPN” puede referirse a varias cosas relacionadas:
- El OpenVPN de código abierto protocolo utilizado para crear túneles cifrados entre redes y establecer una conexión VPN.
- El OpenVPN software (cliente VPN) que utiliza el protocolo OpenVPN.
- El OpenVPN empresa que respalda el código abierto y ofrece sus propios productos VPN comerciales.
Aunque el nombre OpenVPN se aplica tanto al software como a la empresa, el protocolo OpenVPN se utiliza en la mayoría de las soluciones VPN modernas, incluyendo NordVPN. Por lo tanto, este artículo se centrará en OpenVPN como protocolo de tunelización.
¿Es seguro OpenVPN?
Sí, OpenVPN es uno de los protocolos VPN más seguros. Utiliza secure sockets layer/transport layer security (SSL/TLS) para proteger los datos y se basa en la biblioteca OpenSSL para una mayor personalización, incluidas funciones de seguridad adicionales.
El protocolo OpenVPN admite perfect forward secrecy (PFS), lo que garantiza que las sesiones anteriores permanezcan protegidas incluso si una clave se ve comprometida posteriormente. También funciona con conexiones TCP y UDP (más información a continuación), lo que te permite cambiar a TCP cuando quieres más fiabilidad o a UDP cuando necesitas mayor velocidad.
Dado que OpenVPN es de código abierto, su código es transparente. Cualquiera en la comunidad de OpenVPN puede buscar errores y proponer correcciones. Sin embargo, esta transparencia también facilita que los hackers y los investigadores de seguridad estudien el código y busquen debilidades.
OpenVPN admite diferentes algoritmos criptográficos y configuraciones, por lo que su seguridad depende en parte de los cifrados y las longitudes de clave que elijas. Por eso una configuración adecuada es crucial, y por eso elegir un servicio y un cliente VPN de confianza es tan importante como elegir un protocolo VPN seguro.
¿Cómo funciona OpenVPN?
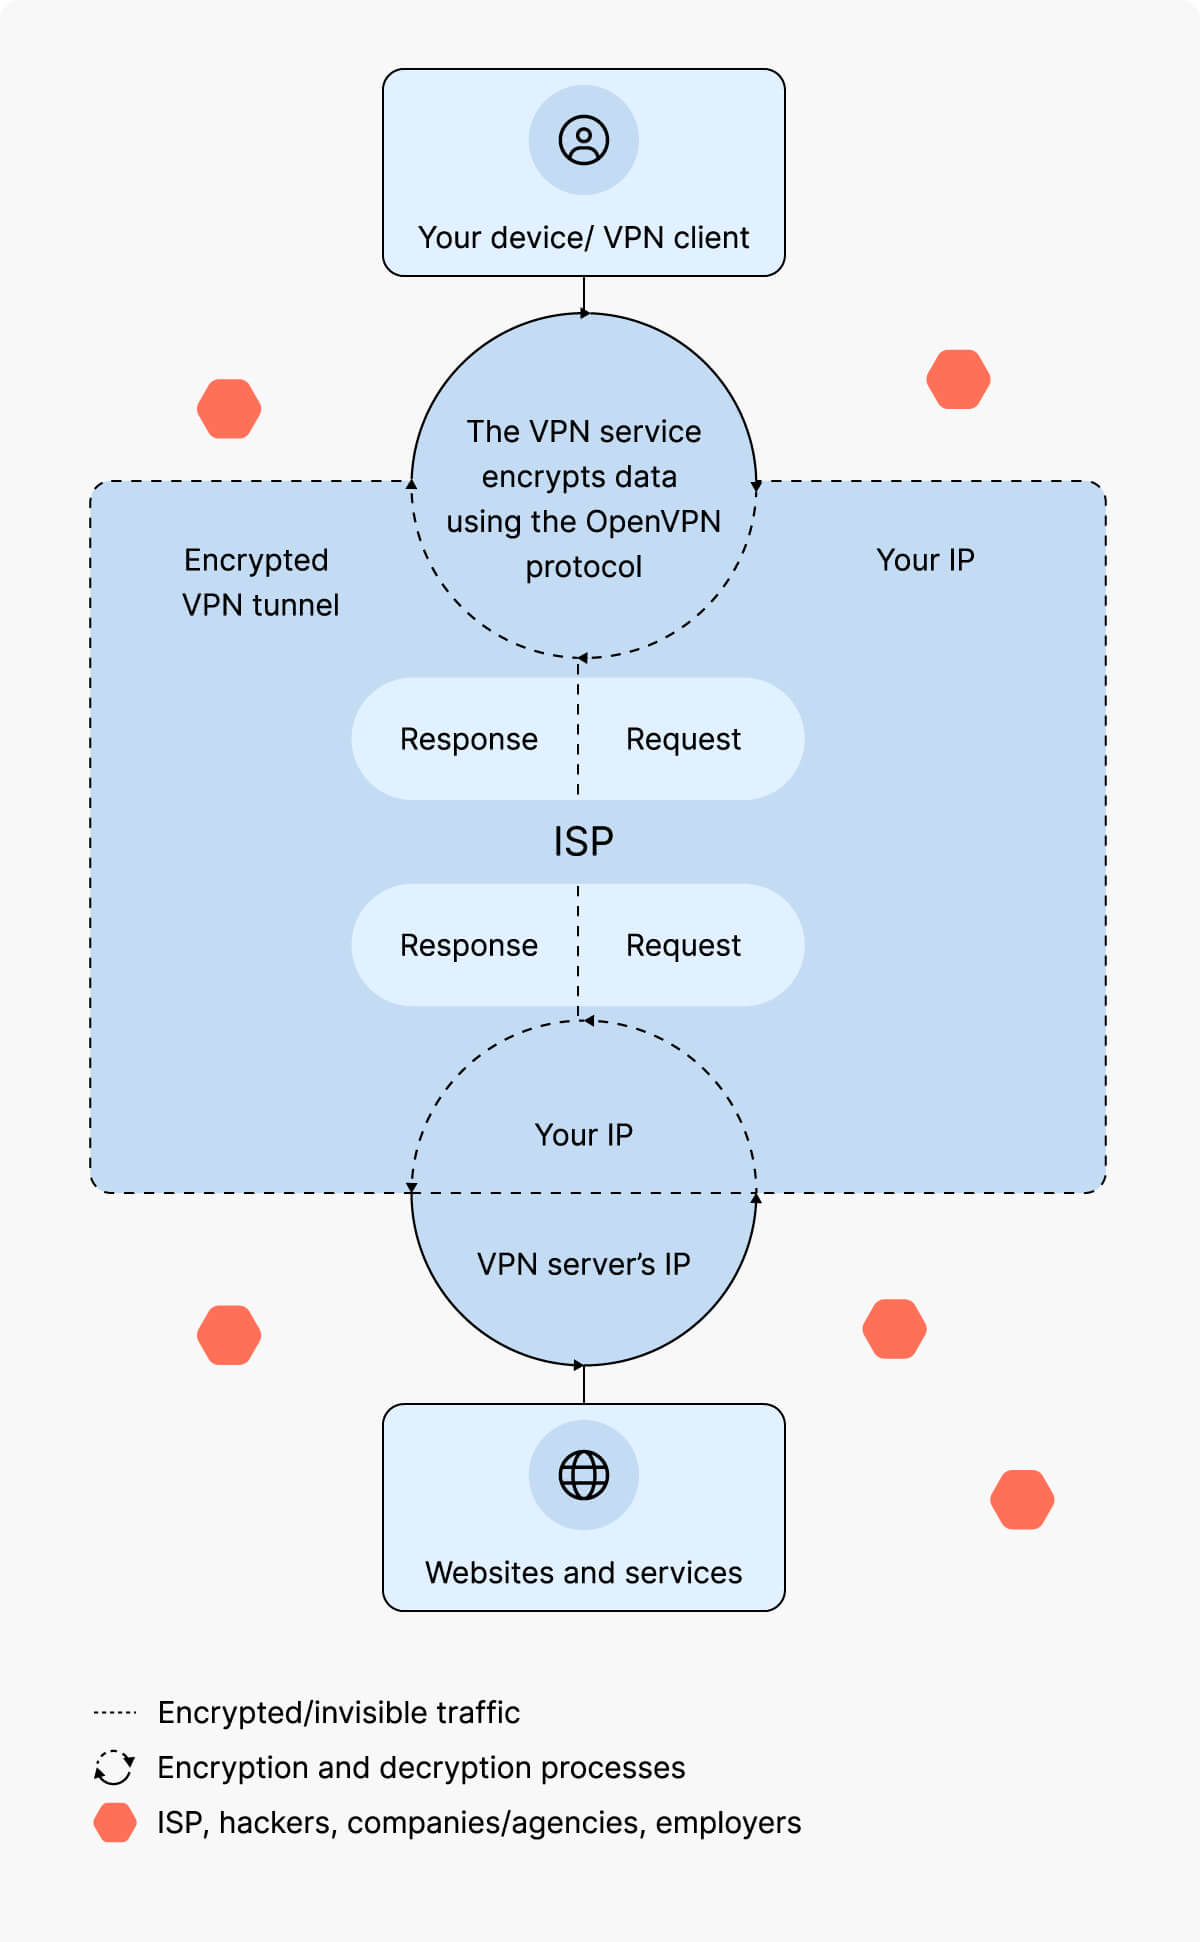
OpenVPN crea un túnel seguro para el tráfico de datos entre el cliente VPN y el servidor VPN. Este proceso incluye autenticar el cliente y el servidor, establecer el túnel VPN, encapsular y cifrar los datos y, por último, transmitir el tráfico.
OpenVPN admite múltiples métodos de autenticación y algoritmos de cifrado, y puede proteger tanto el tráfico TCP como el UDP. Esta flexibilidad lo convierte en una opción preferida y segura para muchas configuraciones VPN.
1. Autenticación
OpenVPN utiliza diversos métodos de autenticación VPN para verificar la identidad del cliente y el servidor VPN. Estos métodos suelen combinar credenciales de usuario, certificados digitales e infraestructura de clave pública (PKI) para la gestión de claves. La PKI controla cómo se crean, se comparten y se revocan las claves de cifrado para que las conexiones permanezcan autenticadas de forma adecuada.
2. Configuración del túnel
Una vez verificadas las identidades, OpenVPN crea un túnel VPN entre el cliente y el servidor. Para establecer este túnel, OpenVPN utiliza principalmente SSL/TLS, aunque también se puede configurar para usar otros protocolos.
3. Encapsulación y cifrado
OpenVPN envuelve los paquetes de datos en capas adicionales para añadir información de enrutamiento, identificar el origen y el destino de los datos y aplicar medidas de seguridad como el cifrado VPN. El cifrado garantiza que los datos que pasan por el túnel VPN queden ocultos para terceros, incluidos tu empleador, tu proveedor de servicios de Internet (ISP), los piratas informáticos y las empresas de publicidad.
Otra ventaja de OpenVPN es su versatilidad. Puedes configurarlo para usar distintos algoritmos criptográficos y longitudes de clave. Según la configuración, también puede funcionar con DNS gestionado para mantener las consultas de nombres de dominio dentro del túnel, lo que ayuda a prevenir fugas de DNS. En entornos empresariales, los administradores pueden habilitar registros de auditoría de datos para rastrear la actividad de las conexiones con fines de seguridad y resolución de problemas, y aplicar reglas de control de acceso para limitar qué usuarios o dispositivos pueden acceder a recursos específicos.
4. Transmisión de datos
El tráfico cifrado pasa por el túnel VPN hasta el servidor VPN, donde se descifra y se enruta hacia su destino final.
Como el tráfico pasa por un servidor intermedio, el destino no ve la dirección IP original. En su lugar, ve la dirección IP del servidor VPN.
Configuración de rutas y políticas
OpenVPN controla cómo se mueve el tráfico entre el cliente y el servidor mediante el enrutamiento VPN. Cuando te conectas a OpenVPN, el servidor asigna a tu dispositivo una dirección IP virtual y crea reglas de enrutamiento que indican a tu sistema qué datos deben viajar por el túnel cifrado y cuáles deben permanecer fuera de él.
Los administradores pueden definir políticas de enrutamiento para controlar este flujo. Los dos tipos principales son las configuraciones de túnel completo y de túnel dividido. Una política de túnel completo envía todo el tráfico a través de la VPN, mientras que una política de túnel dividido solo enruta tráfico específico a través de ella, lo que te permite enviar parte de tu actividad en línea por el túnel cifrado y mantener el acceso directo a Internet para otras aplicaciones o servicios. Por ejemplo, puedes trabajar con archivos protegidos por VPN y, al mismo tiempo, acceder directamente a tu impresora doméstica o a sitios web locales.
¿Para qué se usa OpenVPN?
OpenVPN se usa para crear túneles cifrados que permiten mover el tráfico entre dispositivos y redes a través de internet. Personas y organizaciones lo utilizan para proteger los datos en tránsito, habilitar el acceso remoto controlado y conectar ubicaciones separadas.
- Configurar una conexión VPN. El propósito principal de OpenVPN es establecer un túnel VPN para la transmisión segura de datos. Un túnel VPN es lo que diferencia a una VPN de un simple proxy, y protocolos como OpenVPN hacen posible ese túnel. Puedes usar OpenVPN siempre que se necesite una conexión VPN, por ejemplo al acceder a un servidor virtual o al crear una red privada.
- Cifrar los datos en tránsito. Además de crear un túnel VPN cifrado, OpenVPN utiliza algoritmos criptográficos para cifrar los datos que circulan por ese túnel. Esto hace que OpenVPN sea una excelente opción para enviar y recibir datos sensibles por internet, proteger VoIP y videoconferencias, navegar de forma privada, usar Wi-Fi público de forma segura y proteger la comunicación de dispositivos IoT.
- Habilitar y proteger el acceso remoto. Como crea un túnel VPN y cifra los datos en tránsito, OpenVPN es ideal para habilitar y proteger el acceso remoto a redes internas. Las empresas, universidades y otras instituciones pueden usar OpenVPN para gestionar y controlar el acceso a sus redes desde ubicaciones remotos.
- Conectar sedes a través de internet. OpenVPN también puede conectar redes enteras (sitio a sitio). Las organizaciones lo usan para unir oficinas o centros de datos de modo que los equipos puedan compartir recursos y plataformas en distintas ubicaciones.
¿Cuál es la diferencia entre una VPN y OpenVPN?
A VPN es un servicio que protege tu conexión a internet, mientras que OpenVPN es uno de los protocolos de tunelización que un servicio VPN puede usar para lograrlo.
Cualquiera puede usar el cliente de código abierto de OpenVPN para configurar su propia conexión VPN. La mayoría de los proveedores de VPN también incluyen el protocolo OpenVPN en sus aplicaciones. Sin embargo, OpenVPN es solo un protocolo de tunelización, y un proveedor de VPN puede ofrecer varios otros, como WireGuard® e IKEv2/IPsec.
¿Qué protocolo usa OpenVPN?
El protocolo OpenVPN es un protocolo VPN de código abierto que usa la biblioteca OpenSSL para proteger el tráfico de internet creando un túnel virtual sobre UDP o TCP. Es altamente configurable, admite conexiones tanto de sitio a sitio como de punto a punto y ofrece opciones sólidas de cifrado y autenticación. OpenVPN puede tunelizar cualquier subred IP y puede configurarse para usar claves precompartidas o una PKI para la autenticación. También puede coexistir con otros protocolos VPN, como IKEv2/IPSec y WireGuard, lo que da a usuarios y proveedores más flexibilidad para elegir la mejor configuración para su red.
¿Cuáles son las diferencias entre OpenVPN UDP y OpenVPN TCP?
OpenVPN puede ejecutarse tanto sobre TCP como sobre UDP, y la mayoría de los clientes VPN permiten elegir qué protocolo de transporte usar.
El protocolo de control de transmisión (TCP) establece una conexión entre el emisor y el receptor y comprueba cuidadosamente que los paquetes de datos en tránsito lleguen intactos y en orden.
El protocolo de datagramas de usuario (UDP) envía paquetes de datos sin establecer primero una conexión formal entre el emisor y el receptor. No garantiza que los paquetes lleguen ni que lo hagan en secuencia. Esto hace que UDP sea más rápido, pero menos fiable que TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Alta fiabilidad | Menor fiabilidad |
| Menor velocidad | Mayor velocidad |
| Los paquetes se entregan en una secuencia | Los paquetes se entregan en un flujo |
| Adecuado para usos estáticos (correo electrónico, navegación web, transferencia de archivos) | Adecuado para usos dinámicos (streaming, videojuegos, VoIP) |
¿Es OpenVPN mejor que otros protocolos VPN?
La respuesta depende de para qué necesites el protocolo VPN.
OpenVPN es mejor que los protocolos VPN obsoletos como PPTP. En términos de seguridad, OpenVPN es más sólido que la mayoría de los demás protocolos VPN. Pero la seguridad no es el único factor a tener en cuenta al elegir un protocolo VPN.
IKEv2/IPsec, por ejemplo, puede ser una mejor opción para dispositivos móviles porque gestiona muy bien los cambios de red (como pasar de Wi-Fi a datos móviles). Y si tu prioridad principal es la velocidad de conexión, WireGuard® es mucho más rápido que la mayoría de los demás protocolos VPN. En los últimos años, también ha mejorado mucho en seguridad, alcanzando un nivel comparable al de OpenVPN.
¿Cuáles son las ventajas y desventajas de OpenVPN?
OpenVPN es un protocolo VPN fiable en el que confían muchos usuarios, pero, como la mayoría de las herramientas, tiene sus inconvenientes. Comprender tanto sus puntos fuertes como sus debilidades puede ayudarte a decidir si se adapta a tus necesidades.
| Ventajas de OpenVPN | Desventajas de OpenVPN |
|---|---|
| Mayor seguridad que la mayoría de las alternativas | Generalmente más lento que protocolos más nuevos como WireGuard® |
| Código abierto (permite transparencia y mejoras impulsadas por la comunidad) | Requiere configuración manual |
| Compatible con diferentes dispositivos y protocolos de cifrado | Consume muchos recursos, especialmente en hardware antiguo |
| Compatible con tráfico TCP y UDP | |
| Monitoreo de conexión integrado y conmutación por error para mantener enlaces estables | |
| Opciones de registro y auditoría para el seguimiento del rendimiento y la resolución de problemas |
¿Qué tan seguro es OpenVPN?
OpenVPN es uno de los protocolos VPN más seguros que puedes usar, siempre que esté configurado y mantenido correctamente. Utiliza TLS para el intercambio de claves y la autenticación, y admite criptografía moderna con autenticación basada en certificados y PFS.
Como OpenVPN es de código abierto, la comunidad de seguridad puede revisar su código y contribuir a mantener el protocolo seguro.
En la práctica, OpenVPN puede ofrecer una protección sólida frente a las amenazas de red habituales y sigue siendo una opción de confianza tanto para uso personal como empresarial. Sin embargo, el nivel de seguridad de OpenVPN en el uso real depende de cómo se implemente y se mantenga. La configuración del servidor, el software cliente, los parches del sistema operativo y las buenas prácticas de credenciales desempeñan un papel crucial y no deben ignorarse.
¿Es OpenVPN gratuito?
Sí, el protocolo OpenVPN es gratuito en el sentido de que es de código abierto y cualquiera con suficientes conocimientos técnicos puede modificarlo y usarlo según sus necesidades. Por ejemplo, podrías usar código VPN de acceso libre para crear un servidor VPN a partir de un ordenador antiguo.
También hay un cliente OpenVPN gratuito que puedes instalar y configurar para conectarte al servidor VPN que elijas, ya sea tu propio servidor o los servidores VPN incluidos con tu suscripción VPN.
¿Deberías elegir OpenVPN?
Si usas un proveedor VPN premium, normalmente puedes elegir qué protocolo VPN utilizar. Entonces, ¿deberías elegir OpenVPN si tienes esa opción?
Depende de para qué uses una VPN. Si la usas principalmente para streaming, videojuegos u otras actividades que consumen mucho ancho de banda, la velocidad puede importar más que la máxima seguridad, y ningún protocolo supera al protocolo NordLynx en velocidad. Pero si manejas datos sensibles y la seguridad es tu máxima prioridad, OpenVPN es una excelente opción. Por la misma razón, elige OpenVPN TCP en lugar de OpenVPN UDP cuando la fiabilidad y la protección sean más importantes que la velocidad pura.
Resumen
Esta entrada de blog ofrece una introducción concisa a OpenVPN, explicándolo como un protocolo VPN ampliamente usado para crear túneles seguros y conexiones cifradas entre distintas redes. Describe las principales ventajas de OpenVPN, como una seguridad sólida mediante SSL/TLS, la flexibilidad de usar transporte TCP o UDP, y su idoneidad para una variedad de escenarios, desde el acceso remoto hasta las redes de sitio a sitio. El artículo se presenta como una entrada de glosario y está etiquetado con términos técnicos clave como “OpenVPN”, “SSL/TLS”, “TCP protocol” y “UDP protocol”, lo que ayuda a los lectores a entender rápidamente dónde y cuándo OpenVPN es una opción adecuada para proteger sus comunicaciones en línea.