
Según un estudio de DreamHost de 2025, el 12% de las pequeñas empresas estadounidenses ha pagado las demandas de rescate de los hackers, y el 46% ya ha sufrido ciberataques. Los datos revelan una división clara: las empresas con copias de seguridad y planes de recuperación probados se niegan a pagar, mientras que las que no los tienen son mucho más propensas a convertirse en víctimas. La solución no tiene que ser compleja: se trata de una preparación disciplinada.
Hallazgos clave de un vistazo
- El 12% de los encuestados ha recibido una demanda de rescate relacionada con su sitio web, correo electrónico o datos, y la ha pagado.
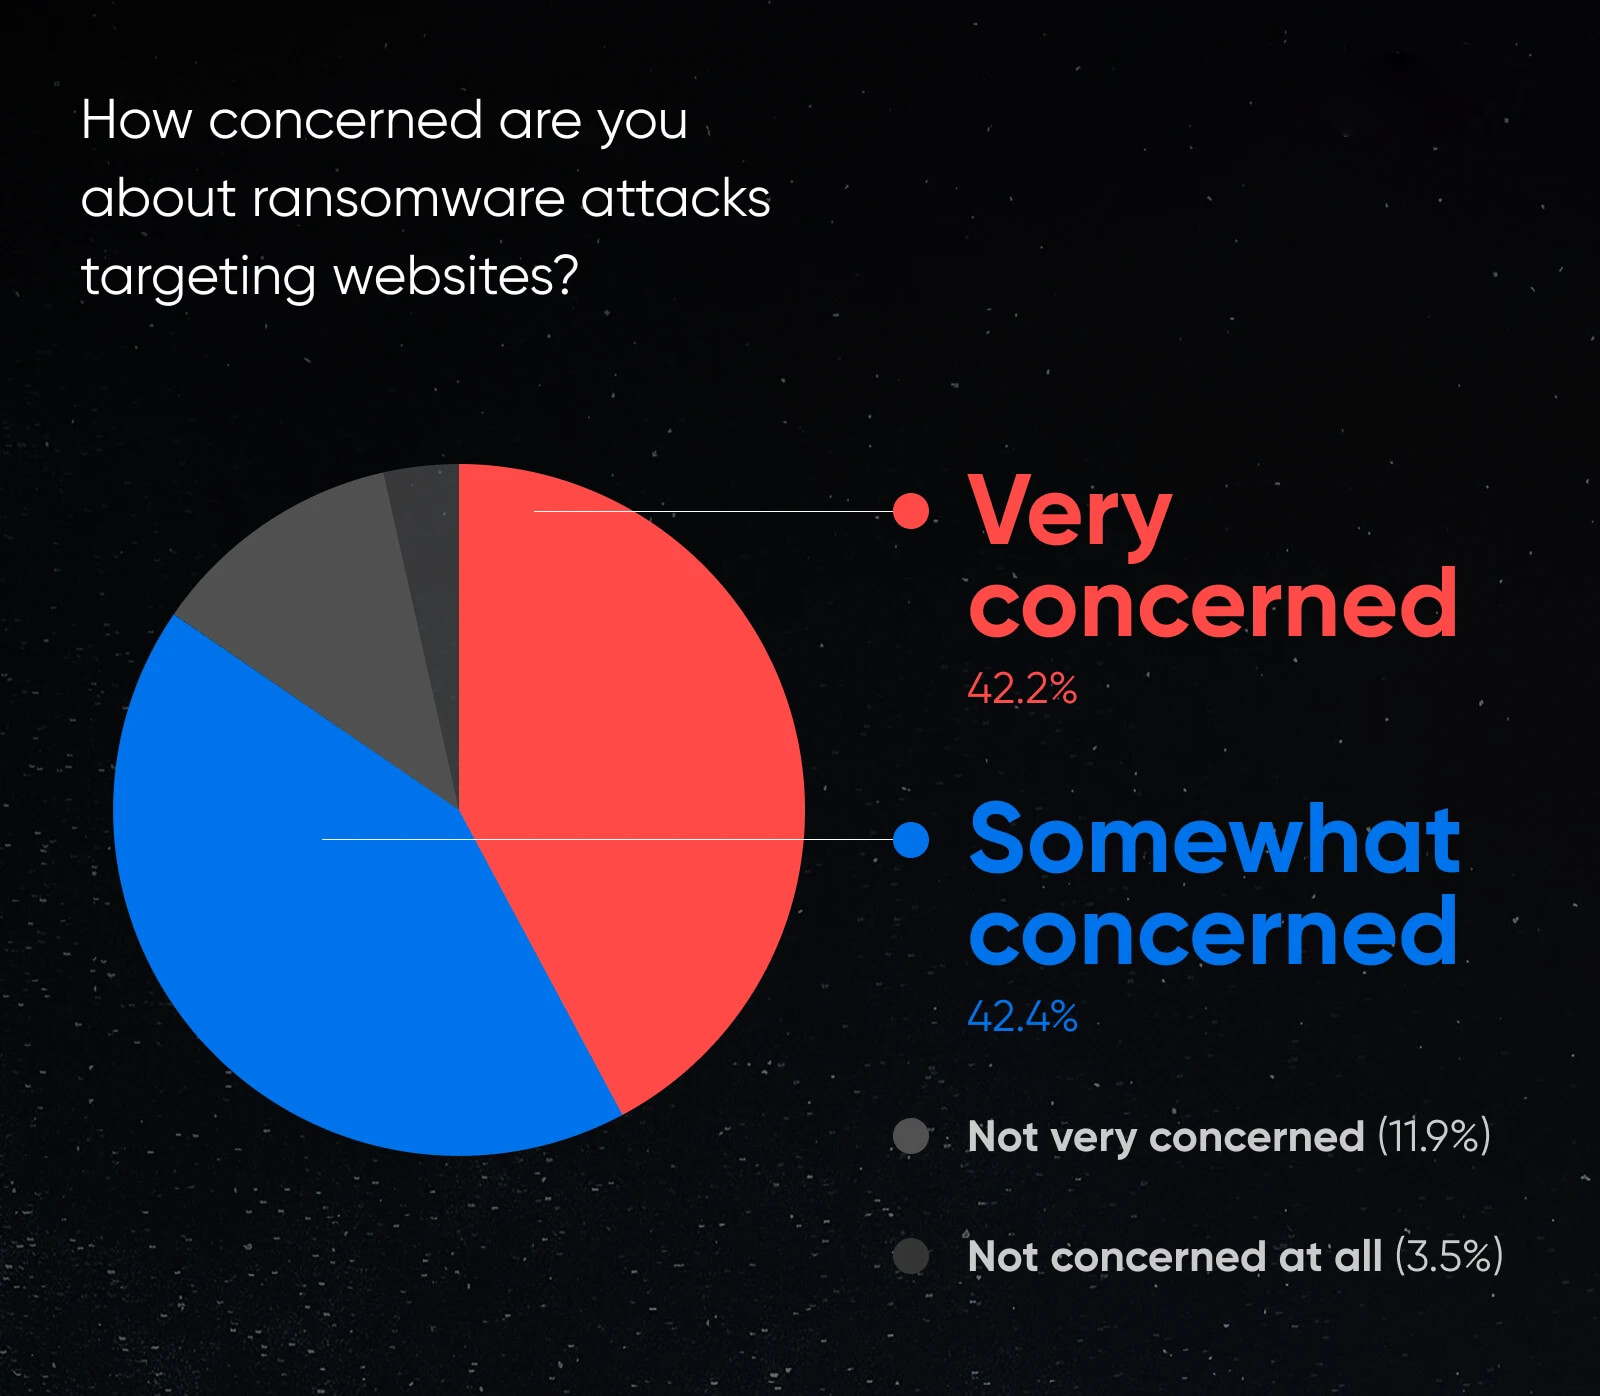
- El 42% está muy preocupado por los ataques de ransomware dirigidos a sitios web.
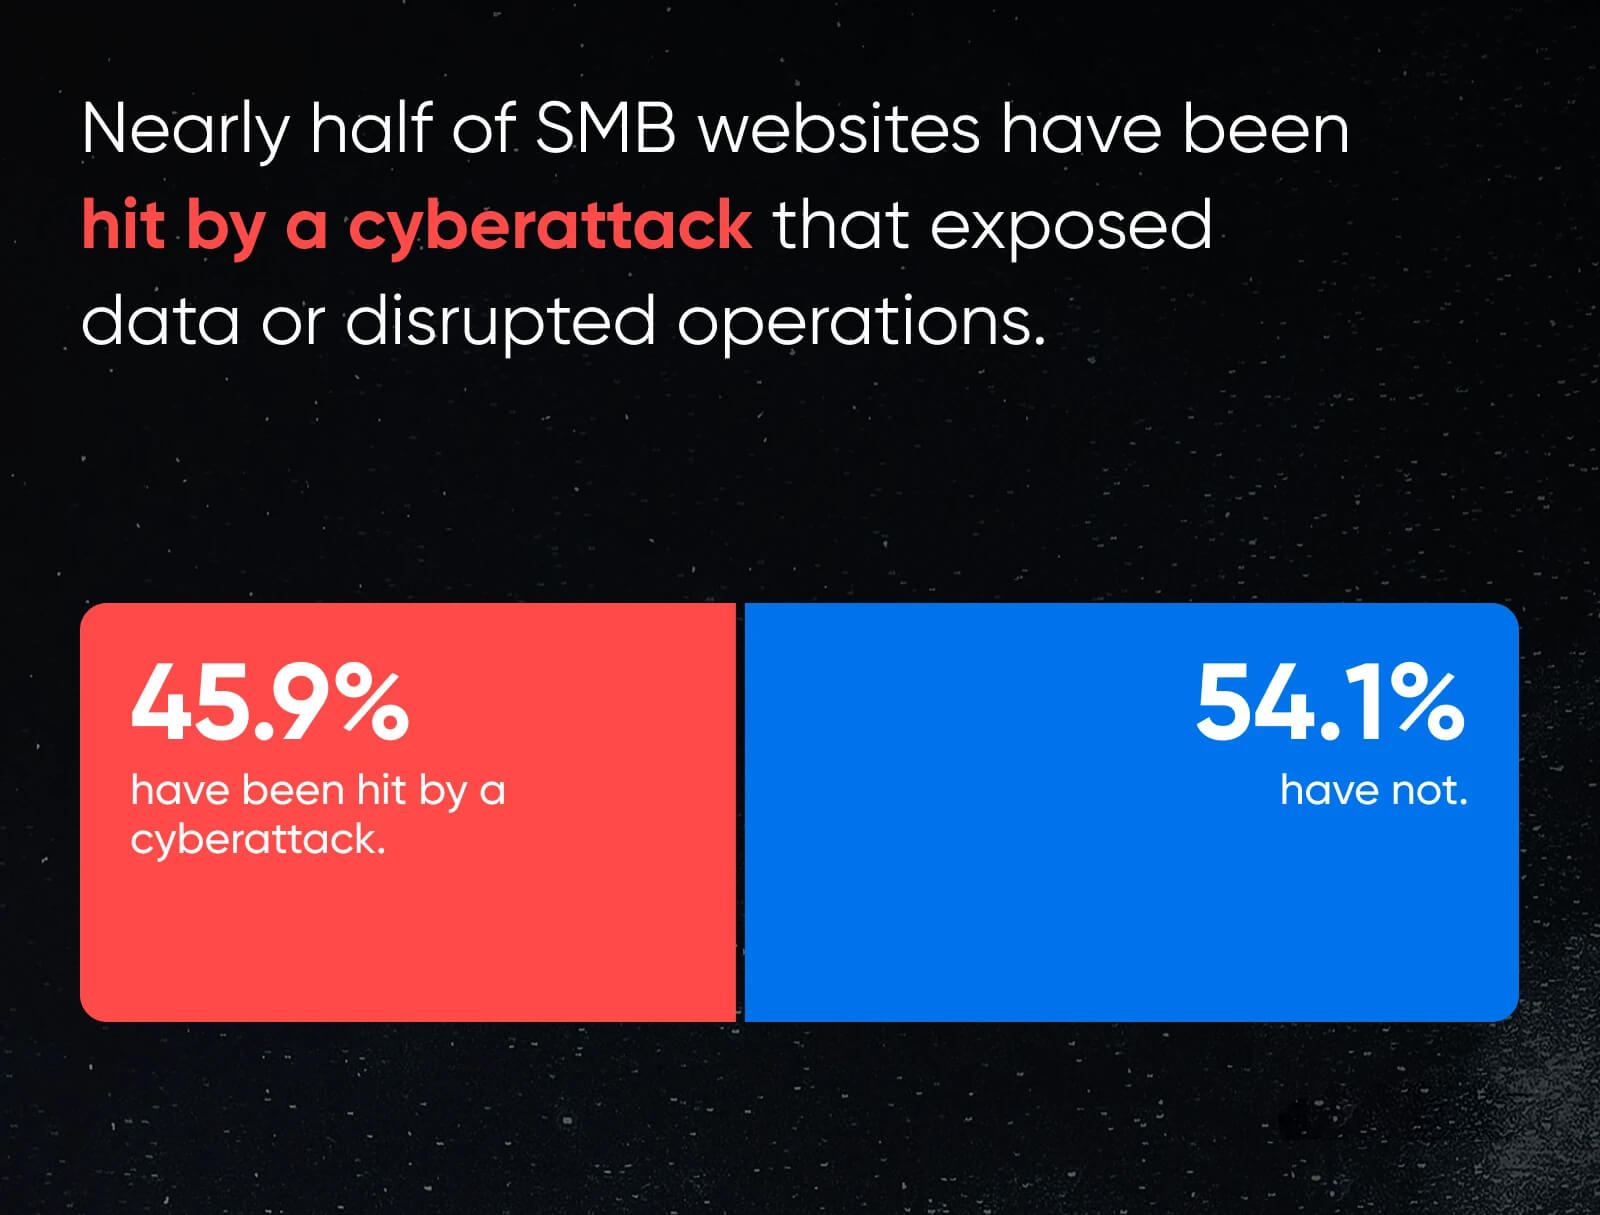
- El 46% ha sufrido un ciberataque que expuso datos, bloqueó archivos o dejó su sitio web fuera de línea.
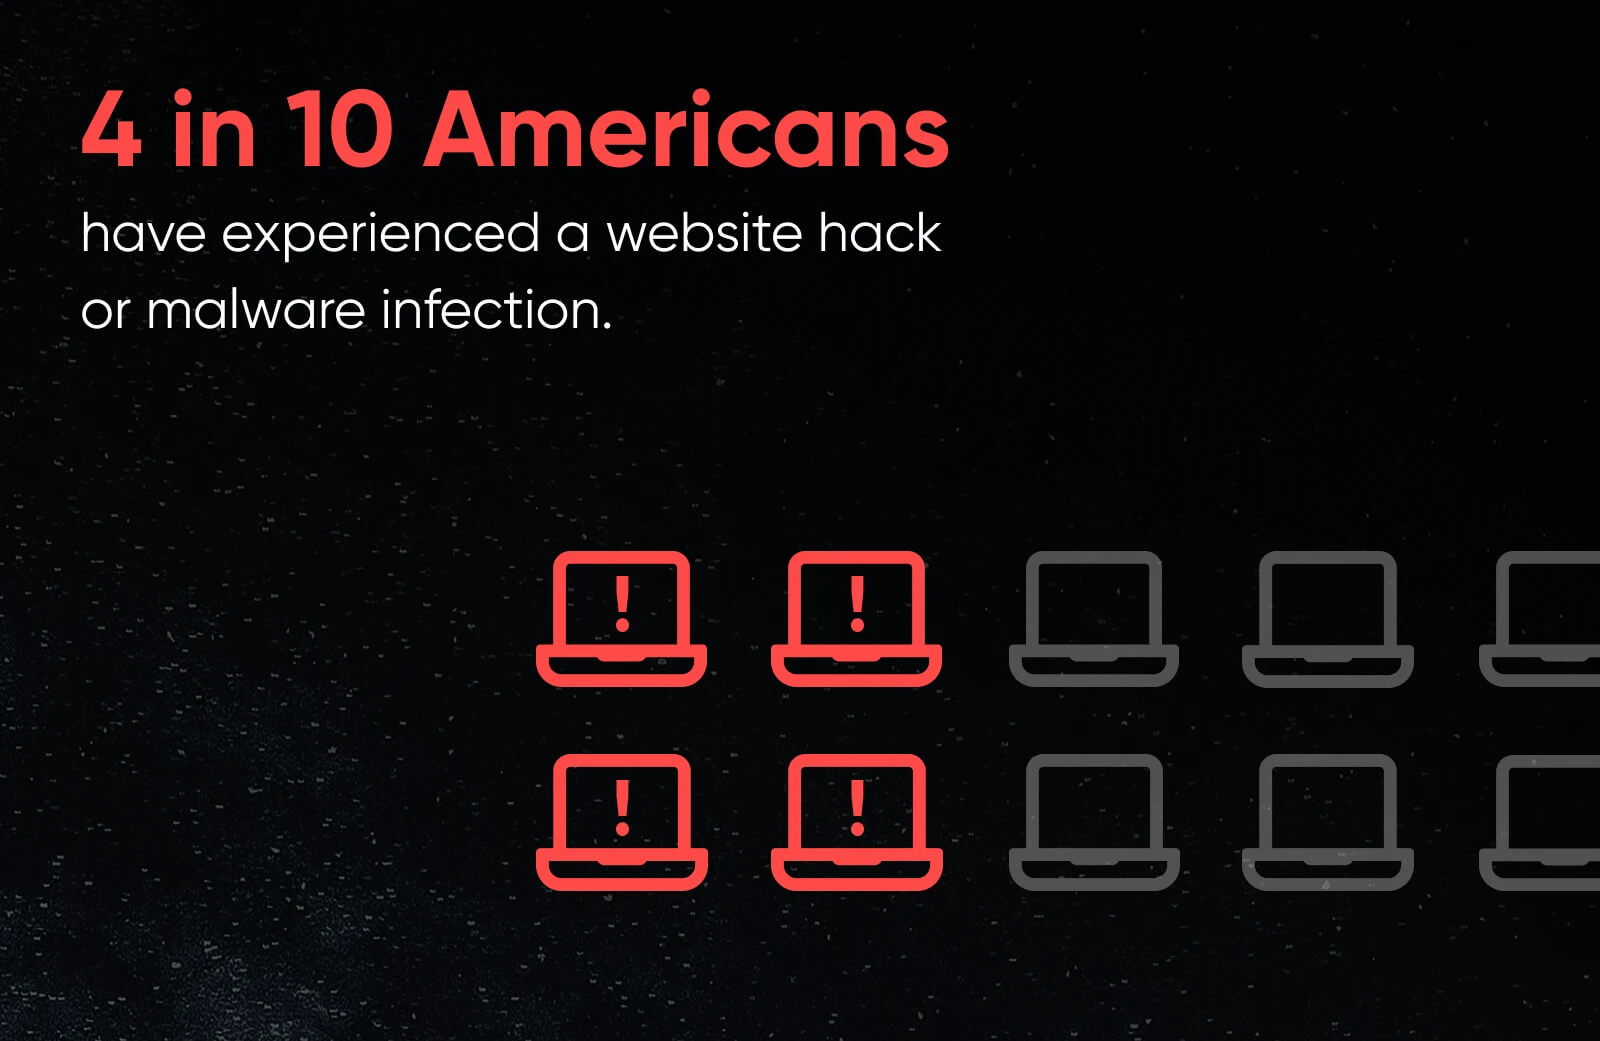
- El 38% afirma que su sitio web ha sido hackeado o infectado con malware.
- El 24% dice que nunca ha puesto a prueba su proceso de copia de seguridad y restauración para asegurarse de que realmente funciona.
- El 40.5% sería más propenso a invertir en copias de seguridad automatizadas de sitios web si supiera que las copias de seguridad les evitarían tener que pagar un rescate.
fuente: nl.allianzgi.com
Encuestamos a 1,000 propietarios y gerentes de pequeñas empresas (50 empleados o menos) a nivel nacional sobre la seguridad de sitios web. Lo que encontramos: el 12% ha recibido una demanda de rescate relacionada con su sitio web, correo electrónico o datos — y la ha pagado.
¿Por qué es esto importante?
Las pequeñas empresas son un objetivo fácil para los ciberdelincuentes, lo que hace que estos ataques sean cada vez más comunes. Nuestros hallazgos muestran cuán extendida — y costosa — se ha vuelto la amenaza para los dueños de negocios cotidianos, no solo para las grandes empresas.
Como proveedor de alojamiento web que atiende a miles de pequeñas empresas, DreamHost quería comprender el impacto real de estas amenazas y qué tan preparadas están las empresas para responder. Los resultados destacan brechas claras — y soluciones aplicables — en la ciberseguridad de las pequeñas empresas.
Imagina una habitación con cien personas que administran sitios web: autónomos, operadores de tiendas, dueños de pequeños negocios — personas que solo quieren que su sitio funcione. Ahora cuenta doce de ellas.
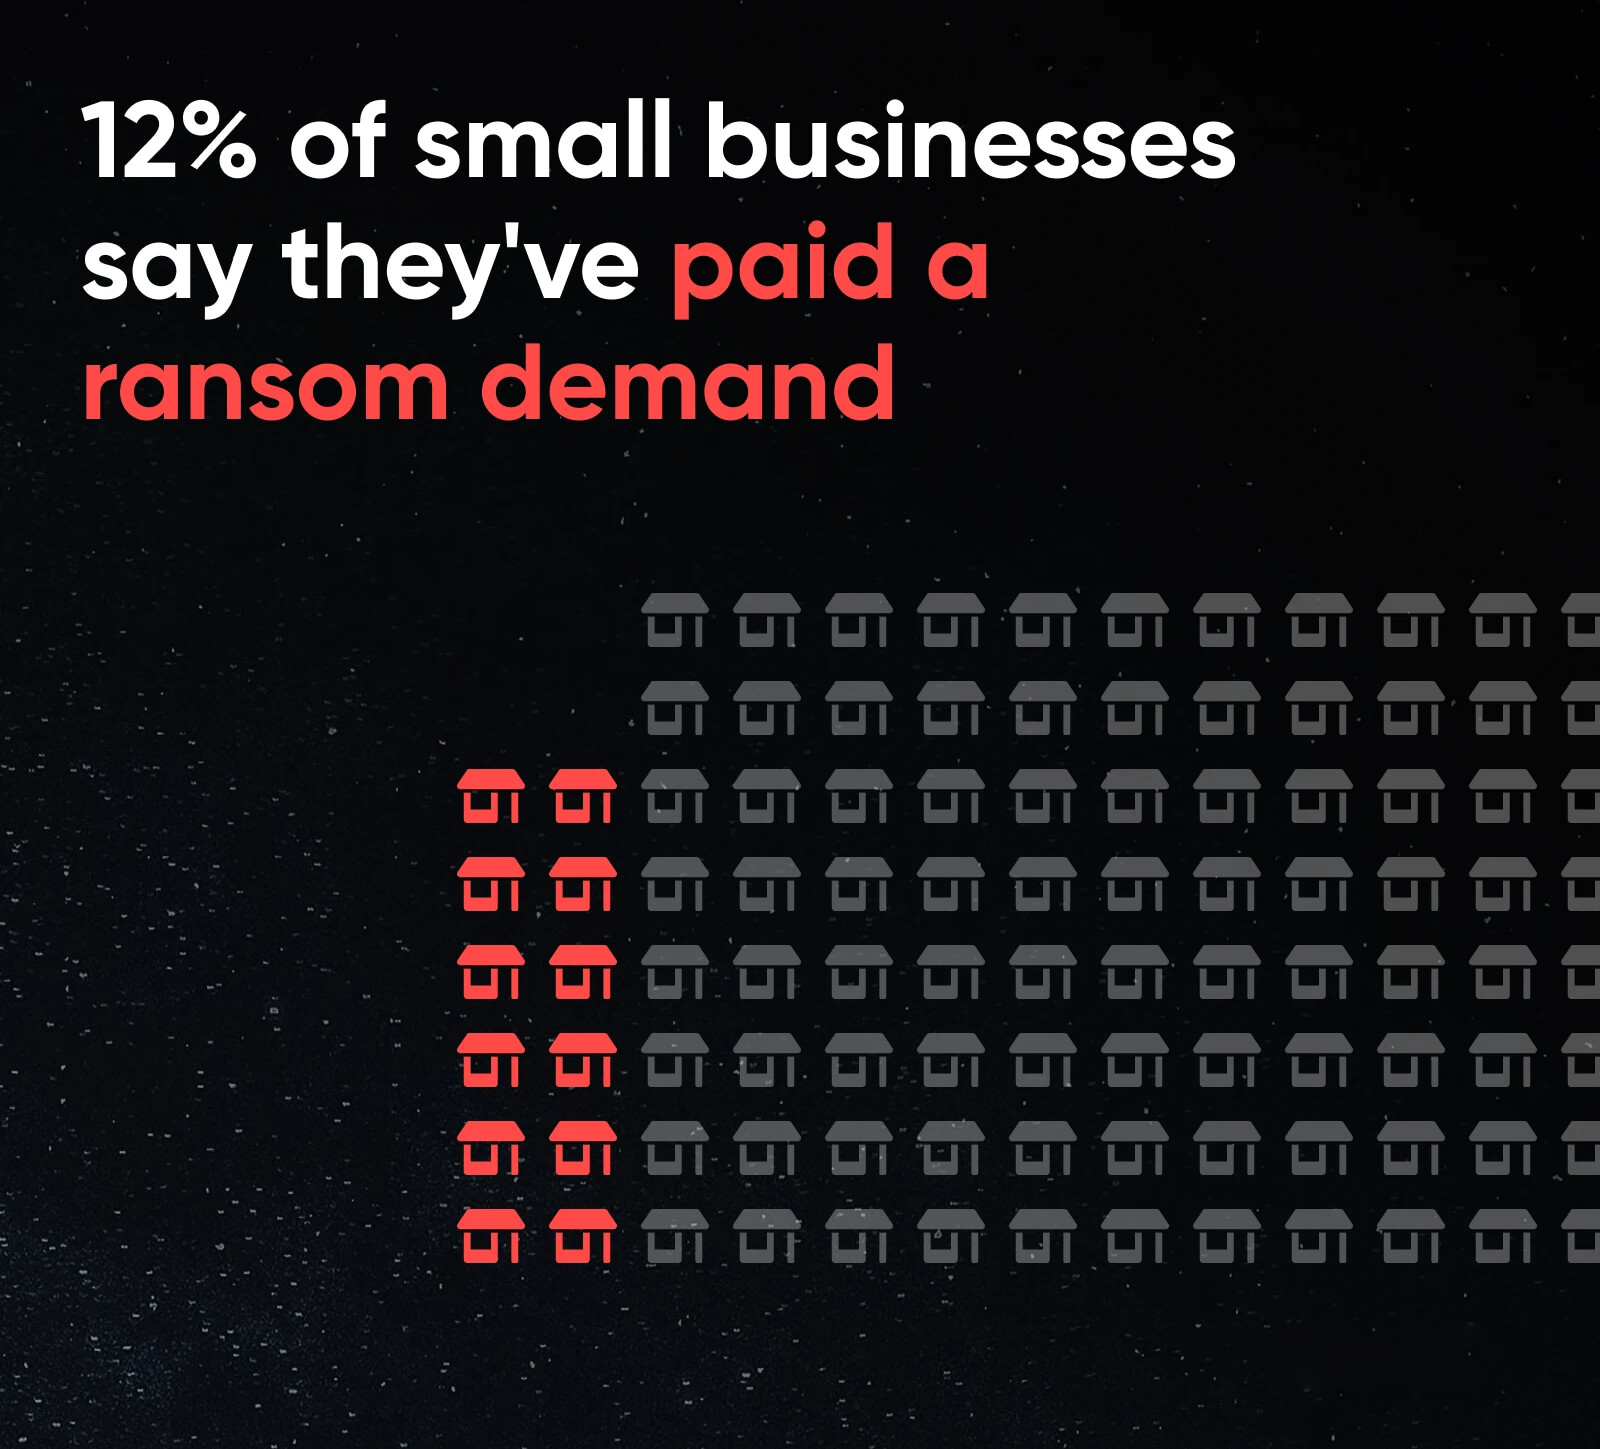
Los datos muestran que 12 de cada 100 operadores de sitios web han pagado un rescate para recuperar el acceso a sus sitios o datos. Cuando los sitios web se desconectan debido a ciberataques, las empresas enfrentan interrupciones inmediatas: paneles de administración inaccesibles, pedidos sin cumplir y datos de clientes bloqueados.
Para muchos, pagar el rescate parece la forma más rápida de volver a estar en línea, aunque los atacantes a menudo no cumplen plenamente sus promesas.
La preocupación se extiende más allá de quienes han pagado. El 42 por ciento de los encuestados dijo estar “muy preocupado” por los ataques de ransomware dirigidos a sitios web, lo que refleja una amplia conciencia del panorama actual de amenazas.
Los datos completos de la encuesta revelan por qué esa preocupación está justificada — y qué pueden hacer las empresas al respecto.
Entremos en materia.
1 de cada 8 estadounidenses ha pagado un rescate
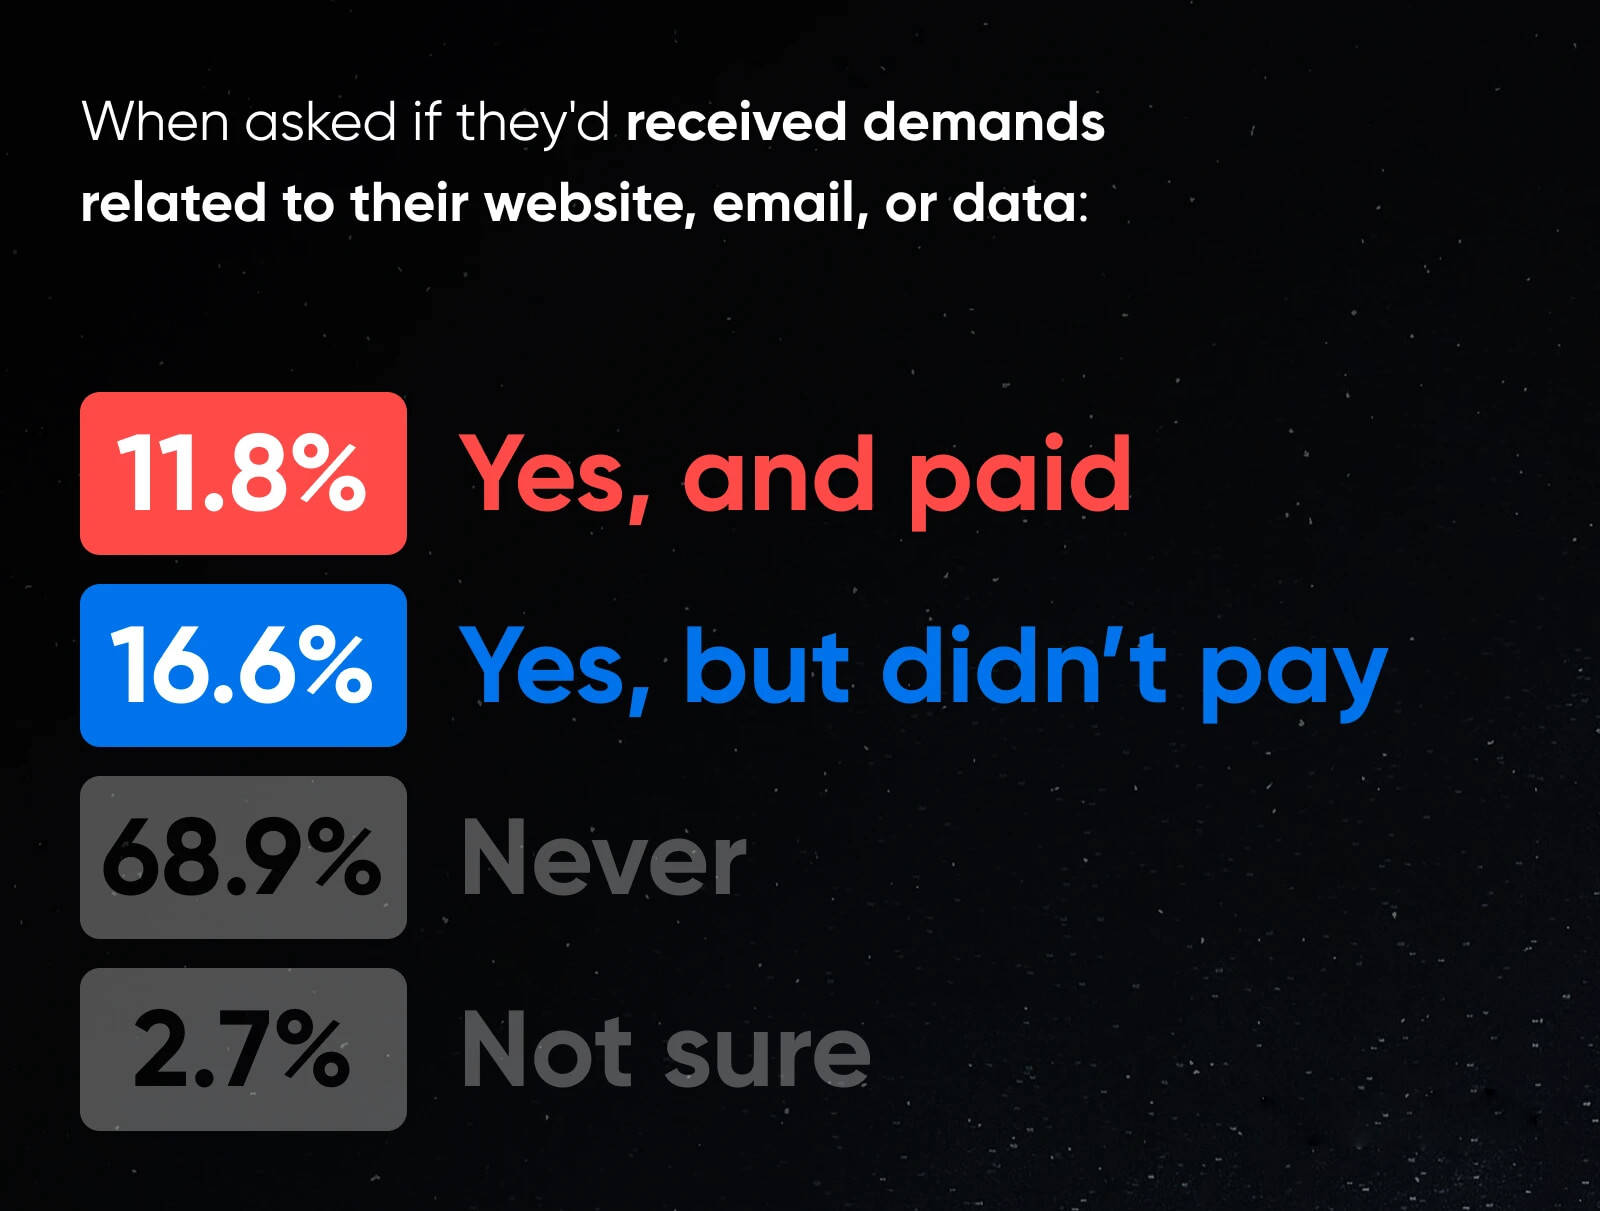
Ese 12% representa a empresas empujadas a un punto de decisión: pagar el rescate o enfrentar un tiempo de inactividad prolongado.
Cada pago refuerza el modelo de negocio del ransomware, demostrando que la táctica funciona y aumentando las probabilidades de que más empresas enfrenten exigencias similares.
Los ataques de ransomware no se limitan a las grandes organizaciones. Las pequeñas empresas con operaciones en línea enfrentan los mismos tipos de amenazas.
Un análisis más detallado de quienes recibieron exigencias de rescate muestra cuánto influye la preparación en las decisiones que toman.
Del 28.4% que enfrentó una exigencia, El 41.5% pagó el rescate. En ese momento — sitio caído, datos bloqueados, ingresos congelados — casi la mitad eligió pagar.
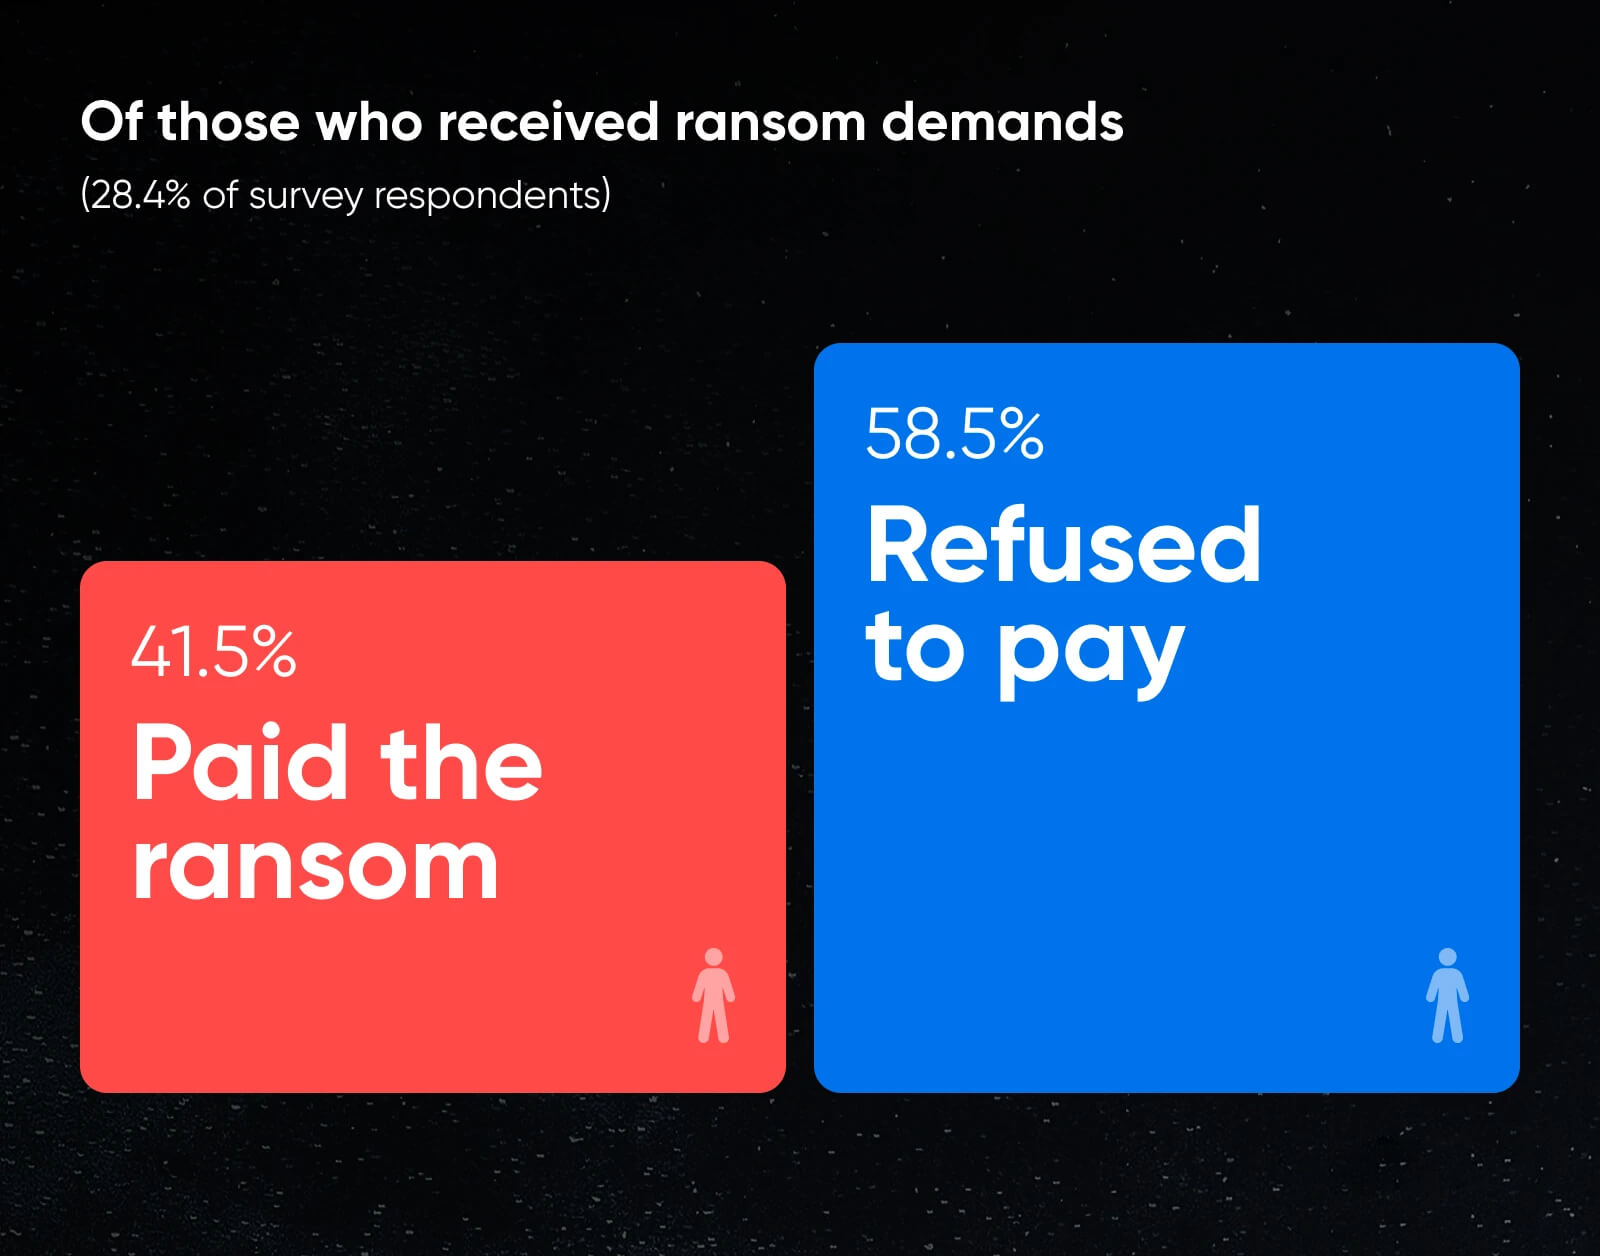
Por otro lado, El 58.5% se negó. Eso equivale a unas 6 de cada 10 empresas que se negaron a pagar.
Los datos sugieren que las empresas con copias de seguridad probadas, protocolos de recuperación claros y resiliencia operativa tenían más probabilidades de negarse a pagar. Una infraestructura sólida y una buena planificación parecen reducir la vulnerabilidad ante las exigencias de rescate.
Las empresas que comprenden sus riesgos y mantienen copias de seguridad probadas, inicios de sesión seguros y sistemas de recuperación automatizados muestran una menor susceptibilidad a estos ataques.
Casi la mitad de los estadounidenses está profundamente preocupada por las amenazas de ransomware
El cuarenta y dos por ciento de los encuestados en nuestro estudio dijo estar “muy preocupado” por la creciente amenaza de ataques de ransomware dirigidos a sitios web. Si se combinan quienes están “muy preocupados” con quienes están “algo preocupados”, el 84.6% de los encuestados considera el ransomware una amenaza grave.
Para muchas pequeñas empresas, el sitio web es el negocio — el escaparate, el canal de ventas, el centro neurálgico. Cualquier interrupción del acceso puede afectar directamente las operaciones diarias.
Esta preocupación refleja un cambio más amplio: el ransomware ha trascendido las grandes empresas y ahora apunta con frecuencia a las pequeñas empresas.
Las filtraciones de alto perfil muestran lo grave que puede ser el problema.
Cuando AT&T sufrió una filtración que afectó a 73 millones de clientes actuales y antiguos —incluidos números del Seguro Social, fechas de nacimiento y nombres—, la empresa se enfrentó a un $177 millones acuerdo. La filtración, que se remonta a 2019, solo se reconoció públicamente después de que los datos de los clientes aparecieran en la dark web.
Si las organizaciones con equipos de seguridad a tiempo completo pueden sufrir brechas de esta magnitud, las pequeñas empresas se enfrentan a riesgos similares sin los mismos recursos para una protección proactiva.
Las señales son claras: el descuido invita a la exposición.
Los datos de nuestra encuesta muestran que muchos dueños de negocios reconocen las debilidades de seguridad comunes: plugins desactualizados, contraseñas débiles y actualizaciones de CMS omitidas. Esta conciencia está impulsando una mayor atención a las prácticas de ciberseguridad entre las pequeñas empresas.
Casi la mitad de las empresas ya han sido hackeadas
Esa preocupación generalizada no es infundada. El cuarenta y seis por ciento de nuestros encuestados ya ha sufrido un ciberataque que expuso datos, cifró archivos o dejó su sitio web fuera de línea.
Para el 38% de los encuestados, esos ataques tomaron la forma de brechas cotidianas que rara vez llegan a los titulares, pero que pueden provocar:
- Inicios de sesión comprometidos
- Plugins infectados
- Redirecciones de spam SEO
- Dominios suspendidos
Cada uno de estos problemas puede significar pérdida de ingresos por tiempo de inactividad, deterioro del posicionamiento en buscadores y una confianza del cliente erosionada: problemas que pueden agravarse rápidamente para las pequeñas empresas que operan con márgenes ajustados.
Las infecciones de malware, en particular, pueden propagarse rápidamente a través de plugins y temas desactualizados. Para el 14% de quienes han sido hackeados, no fue un hecho aislado: han sufrido múltiples ataques.
Los datos muestran que confiar únicamente en la seguridad integrada de un proveedor de hosting no es suficiente, y el costo de la recuperación suele ser mucho más alto que el costo de la prevención. Aun así, muchos continúan con las mismas debilidades que provocaron una filtración en primer lugar: ignorar las actualizaciones, omitir las comprobaciones de seguridad y usar credenciales débiles.
Estos incidentes a menudo actúan como peldaños hacia eventos de ransomware de mayor escala. Muchos propietarios de sitios web siguen abordando la ciberseguridad de forma reactiva en lugar de proactiva.
1 de cada 4 estadounidenses nunca prueba las copias de seguridad de su sitio web
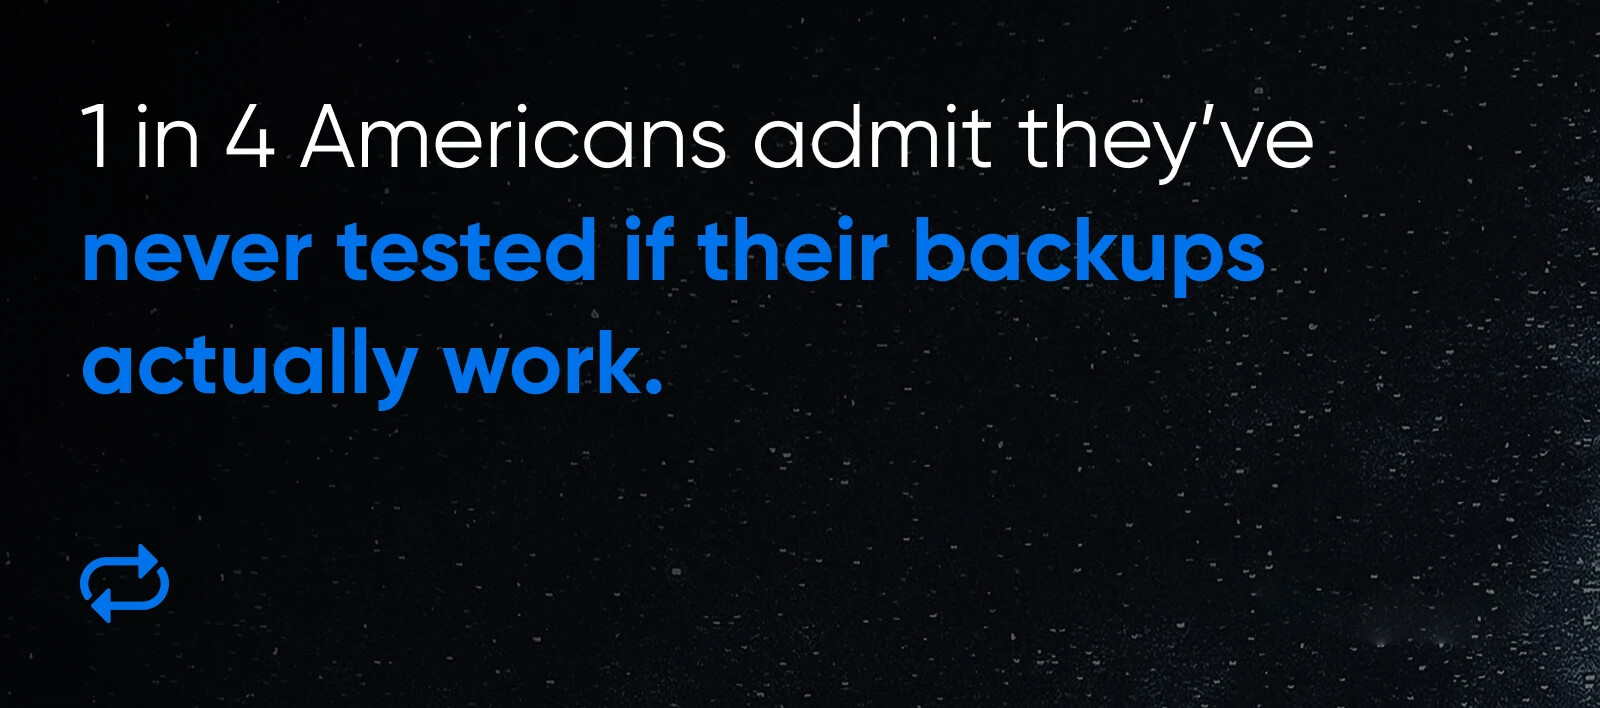
Incluso después de haber sido hackeados o de ver que sus pares pierden datos, muchas empresas todavía no han confirmado que las copias de seguridad de su sitio web realmente funcionen. Casi uno de cada cuatro encuestados (24%) indicó que nunca ha probado su proceso de copia de seguridad y restauración.
Esa brecha entre tener un plan y tener un plan que funcione es donde los problemas pequeños se convierten en graves interrupciones del negocio.
Muchos propietarios asumen que “auto-backup” significa “auto-recovery”.
No es así.
Las copias de seguridad pueden fallar en silencio o corromperse. Probar una copia de seguridad suele tardar menos de 15 minutos y puede marcar la diferencia entre un breve inconveniente y semanas de inactividad.
El 40% de los estadounidenses pagaría por copias de seguridad para evitar pagar a los hackers
Hay buenas noticias en los datos: el 40% de los encuestados dijo que sería más propenso a invertir en copias de seguridad automáticas del sitio web si eso significara evitar pagar un rescate.
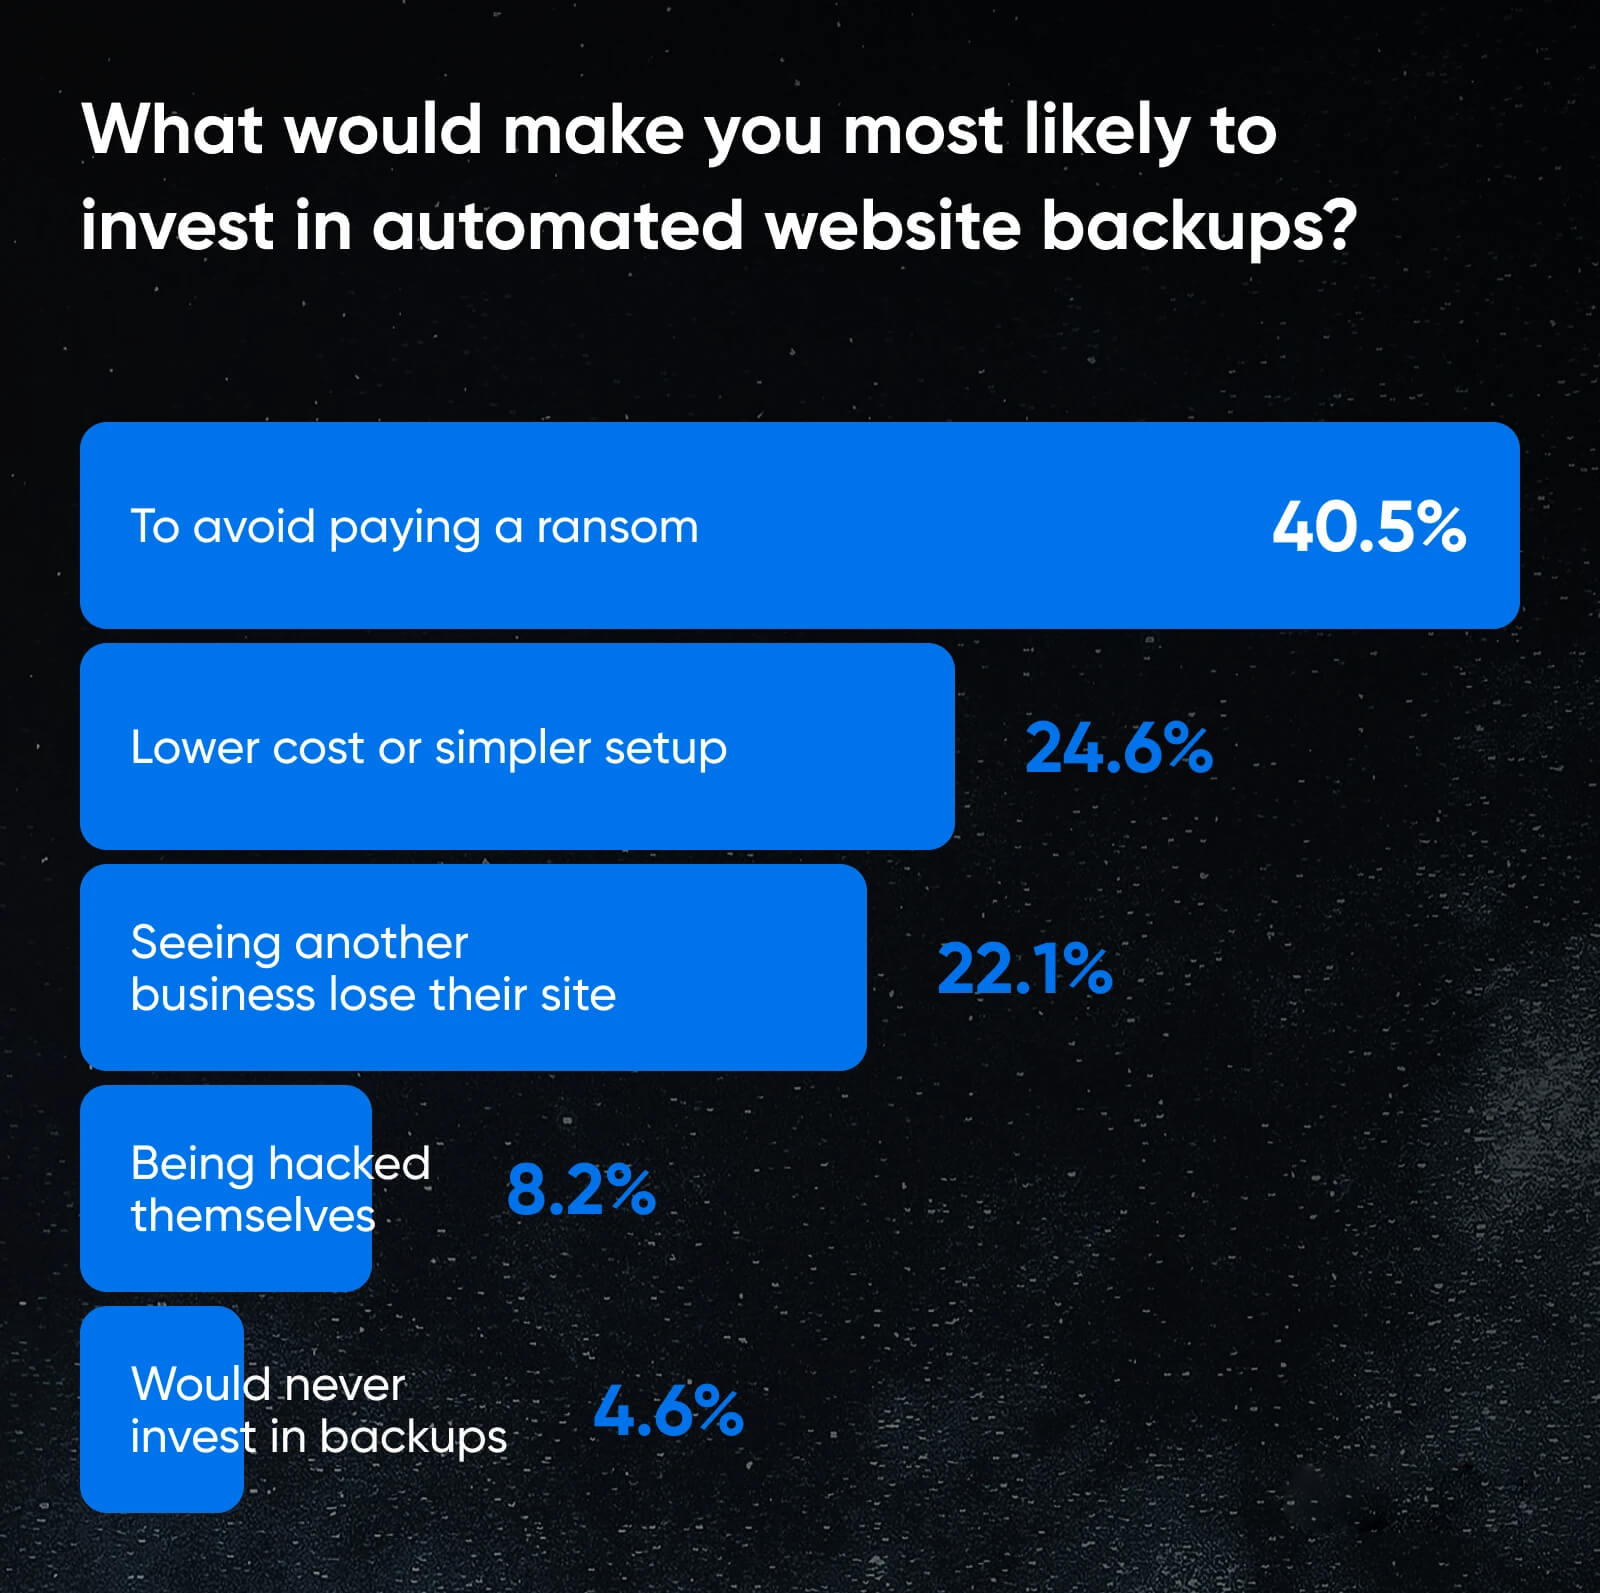
Esto refleja un cambio hacia la prevención como decisión empresarial. Casi una cuarta parte de los encuestados citó el costo o la complejidad como la razón principal por la que no han adoptado soluciones de copia de seguridad. Sin embargo, las copias de seguridad automáticas suelen ser mucho menos costosas que recuperarse de una filtración grave de datos.
Aun así, el 4.6% dijo que nunca invertiría en copias de seguridad. Estas empresas siguen siendo altamente vulnerables a los ataques de ransomware.
El coste total medio para que una pequeña empresa responda y se recupere de una filtración de datos puede oscilar entre $120,000 a $1.24 millones.
Cuando un sitio puede restaurarse en minutos, las demandas de rescate pierden gran parte de su poder. Cuanto más rápida es la recuperación, menor es la ventaja de los atacantes. Esto convierte las herramientas de copia de seguridad en infraestructura esencial. Si un sitio puede restaurarse con rapidez, los atacantes pierden sus principales cartas de negociación: el tiempo y el acceso.
Resumen
Casi la mitad de las pequeñas empresas ya ha sufrido un ciberataque. Esta amenaza generalizada está cambiando la forma en que las empresas piensan sobre la ciberseguridad: la concienciación es ahora alta, y los propietarios de sitios web ven cada vez más la ciberseguridad como planificación de la continuidad del negocio, no solo como un gasto técnico.
El camino a seguir es claro. La resiliencia se construye mediante una preparación disciplinada: copias de seguridad rigurosamente probadas, herramientas que automatizan la defensa y un compromiso con la preparación digital continua.
La defensa más eficaz es la capacidad de responder y recuperarse con rapidez.
Las empresas que se preparan de antemano se enfrentan a un riesgo significativamente menor cuando ocurren los ataques.
Nota: Este artículo se basa en una encuesta nacional realizada en octubre de 2025, en la que recopilamos respuestas de 1,000 estadounidenses para comprender mejor sus experiencias y preocupaciones relacionadas con la seguridad de sitios web y las ciberamenazas. La encuesta se dirigió específicamente a personas que poseen o gestionan empresas con 50 o menos empleados, garantizando que los datos reflejen los desafíos y realidades únicos a los que se enfrentan los operadores de pequeñas empresas.
Los participantes representaron un amplio y diverso espectro de sectores e historiales profesionales, ofreciendo una instantánea equilibrada del sentimiento público y de los impactos en el mundo real. A los encuestados se les formuló una serie de preguntas sobre ransomware, filtraciones de sitios web, prácticas de protección de datos y respuesta a incidentes, lo que aportó información valiosa sobre el estado actual de la concienciación y la preparación en ciberseguridad entre los propietarios de pequeñas empresas en EE. UU. vía dreamhost