
O OpenVPN é um dos protocolos de rede privada virtual (VPN) mais populares para criar túneis VPN e estabelecer conexões seguras entre redes. Mas o que é o OpenVPN, quais vantagens oferece e quando você deve usá-lo?
O que é o OpenVPN?
O OpenVPN, abreviação de Open Virtual Private Network, é um sistema de código aberto que cria um túnel privado e seguro entre redes. O termo “OpenVPN” pode se referir a várias coisas relacionadas:
- O OpenVPN de código aberto protocolo usado para criar túneis criptografados entre redes e estabelecer uma conexão VPN.
- O OpenVPN software (cliente VPN) que usa o protocolo OpenVPN.
- O OpenVPN empresa que apoia o código-fonte aberto e oferece os seus próprios produtos VPN comerciais.
Embora o nome OpenVPN se aplique tanto ao software quanto à empresa, o protocolo OpenVPN é usado na maioria das soluções VPN modernas, incluindo a NordVPN. Portanto, este artigo se concentrará no OpenVPN como protocolo de tunelamento.
O OpenVPN é seguro?
Sim, o OpenVPN é um dos protocolos VPN mais seguros. Ele usa a camada de soquetes seguros/segurança da camada de transporte (SSL/TLS) para proteger os dados e depende da biblioteca OpenSSL para maior personalização, incluindo recursos de segurança adicionais.
O protocolo OpenVPN oferece suporte ao perfect forward secrecy (PFS), que garante que as sessões anteriores permaneçam protegidas mesmo que uma chave seja comprometida posteriormente. Também funciona com conexões TCP e UDP (mais sobre isso abaixo), permitindo que você mude para TCP quando quiser mais confiabilidade ou para UDP quando precisar de velocidades mais rápidas.
Como o OpenVPN é de código aberto, o seu código é transparente. Qualquer pessoa da comunidade OpenVPN pode procurar bugs e sugerir correções. No entanto, essa transparência também facilita que hackers e pesquisadores de segurança estudem o código e procurem vulnerabilidades.
O OpenVPN oferece suporte a diferentes algoritmos e configurações criptográficas, por isso a sua segurança depende em parte das cifras e dos comprimentos de chave que você escolhe. É por isso que a configuração adequada é crucial, e por isso escolher um serviço e um cliente VPN confiáveis é tão importante quanto escolher um protocolo VPN seguro.
Como funciona o OpenVPN?
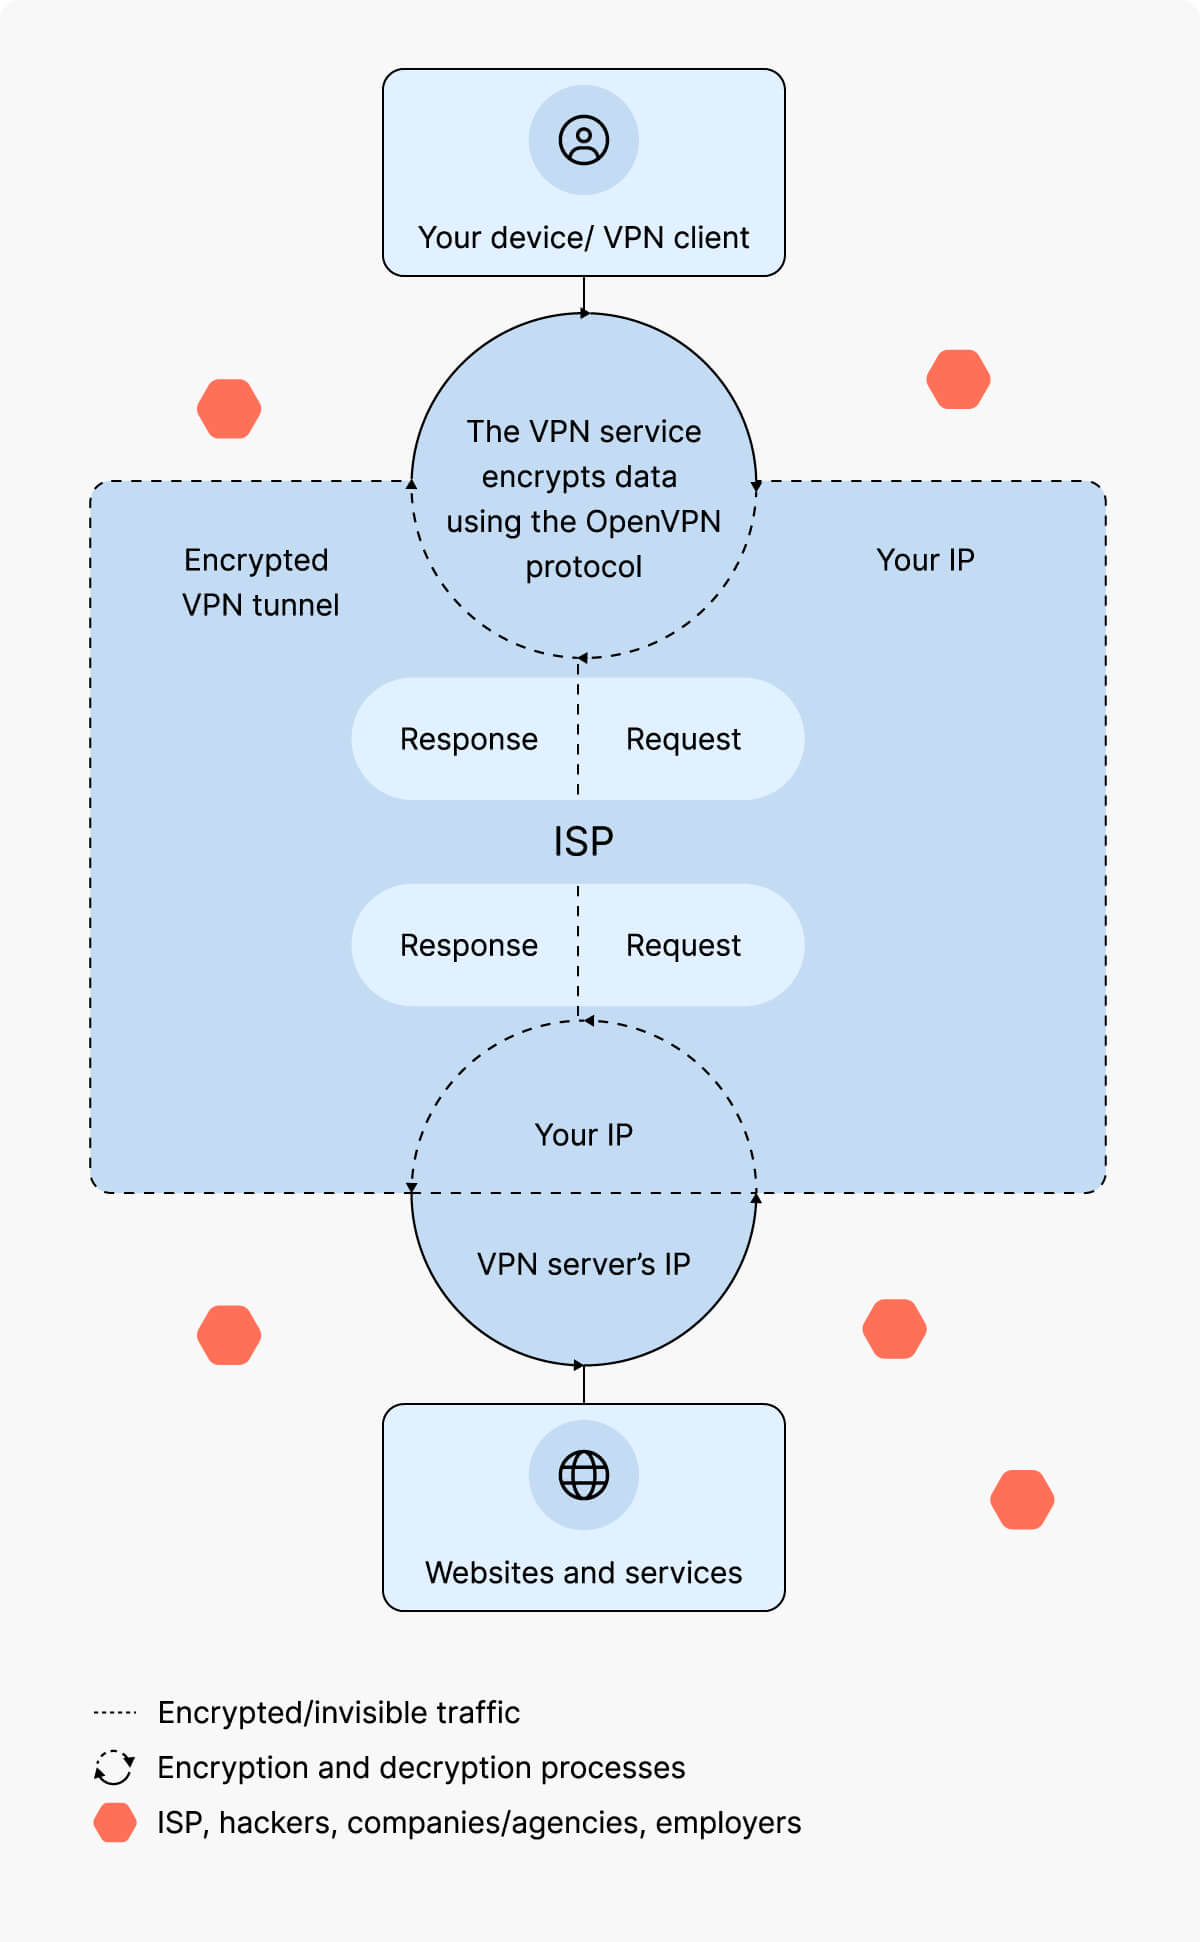
O OpenVPN cria um túnel seguro para o tráfego de dados entre o cliente VPN e o servidor VPN. Este processo inclui autenticar o cliente e o servidor, configurar o túnel VPN, encapsular e criptografar os dados e, por fim, transmitir o tráfego.
O OpenVPN oferece suporte a vários métodos de autenticação e algoritmos de criptografia e pode proteger o tráfego TCP e UDP. Essa flexibilidade o torna uma escolha preferida e segura para muitas configurações de VPN.
1. Autenticação
O OpenVPN usa vários métodos de autenticação VPN para verificar a identidade do cliente e do servidor VPN. Esses métodos geralmente combinam credenciais de usuário, certificados digitais e infraestrutura de chave pública (PKI) para o gerenciamento de chaves. A PKI controla como as chaves de criptografia são criadas, compartilhadas e revogadas para que as conexões permaneçam devidamente autenticadas.
2. Configuração do túnel
Depois que as identidades são verificadas, o OpenVPN cria um túnel VPN entre o cliente e o servidor. Para estabelecer esse túnel, o OpenVPN usa principalmente SSL/TLS, embora também possa ser configurado para usar outros protocolos.
3. Encapsulamento e criptografia
O OpenVPN envolve os pacotes de dados em camadas adicionais para adicionar informações de roteamento, identificar a origem e o destino dos dados e aplicar medidas de segurança, como a criptografia VPN. A criptografia garante que os dados que passam pelo túnel VPN fiquem ocultos de terceiros, incluindo seu empregador, provedor de serviços de internet (ISP), hackers e empresas de publicidade.
Outra vantagem do OpenVPN é a sua versatilidade. Você pode configurá-lo para usar diferentes algoritmos criptográficos e comprimentos de chave. Dependendo da configuração, ele também pode funcionar com DNS gerenciado para manter as consultas de nomes de domínio dentro do túnel, ajudando a evitar vazamentos de DNS. Em ambientes corporativos, os administradores podem ativar logs de auditoria de dados para acompanhar a atividade de conexão para segurança e resolução de problemas e aplicar regras de controle de acesso para limitar quais usuários ou dispositivos podem acessar recursos específicos.
4. Transmissão de dados
O tráfego criptografado passa pelo túnel VPN até o servidor VPN, onde é descriptografado e roteado até o destino final.
Como o tráfego passa por um servidor intermediário, o destino não vê o endereço IP original. Em vez disso, vê o endereço IP do servidor VPN.
Configuração de rotas e políticas
O OpenVPN controla como o tráfego se move entre o cliente e o servidor através do roteamento VPN. Quando você se conecta ao OpenVPN, o servidor atribui ao seu dispositivo um endereço IP virtual e cria regras de roteamento que informam ao seu sistema quais dados devem passar pelo túnel criptografado e quais devem permanecer fora dele.
Os administradores podem definir políticas de roteamento para controlar este fluxo. Os dois tipos principais são as configurações full-tunnel e split-tunnel. Uma política full-tunnel envia todo o tráfego pela VPN, enquanto uma política split-tunnel roteia apenas o tráfego específico através dela, permitindo que você envie parte da sua atividade online pelo túnel criptografado enquanto mantém o acesso direto à internet para outros aplicativos ou serviços. Por exemplo, você pode trabalhar em arquivos protegidos pela VPN e ainda acessar sua impressora doméstica ou sites locais diretamente.
Para que serve o OpenVPN?
O OpenVPN é usado para criar túneis criptografados que transportam tráfego entre dispositivos e redes pela internet. Pessoas e organizações o utilizam para proteger dados em trânsito, permitir acesso remoto controlado e conectar locais distintos.
- Configurando uma conexão VPN. O principal objetivo do OpenVPN é estabelecer um túnel VPN para a transmissão segura de dados. Um túnel VPN é o que diferencia uma VPN de um simples proxy, e protocolos como o OpenVPN tornam esse túnel possível. Você pode usar o OpenVPN sempre que precisar de uma conexão VPN, por exemplo ao acessar um servidor virtual ou criar uma rede privada.
- Criptografando dados em trânsito. Além de criar um túnel VPN criptografado, o OpenVPN usa algoritmos criptográficos para criptografar os dados que passam por esse túnel. Isso torna o OpenVPN uma excelente escolha para enviar e receber dados sensíveis pela internet, proteger VoIP e videoconferências, navegar de forma privada, usar Wi-Fi público com segurança e proteger a comunicação de dispositivos IoT.
- Habilitando e protegendo o acesso remoto. Como cria um túnel VPN e criptografa dados em trânsito, o OpenVPN é ideal para habilitar e proteger o acesso remoto a redes internas. Empresas, universidades e outras instituições podem usar o OpenVPN para gerenciar e controlar o acesso às suas redes a partir de locais remotos.
- Interligando locais pela internet. O OpenVPN também pode conectar redes inteiras (site-to-site). As organizações o usam para interligar escritórios ou data centers, permitindo que as equipes compartilhem recursos e plataformas em diferentes locais.
Qual é a diferença entre uma VPN e o OpenVPN?
A VPN é um serviço que protege a sua conexão com a internet, enquanto o OpenVPN é um dos protocolos de tunelamento que um serviço VPN pode usar para isso.
Qualquer pessoa pode usar o cliente OpenVPN de código aberto para configurar a sua própria ligação VPN. A maioria dos fornecedores de VPN também inclui o protocolo OpenVPN nas respetivas aplicações. No entanto, o OpenVPN é apenas um protocolo de tunelamento, e um fornecedor de VPN pode oferecer vários outros, como WireGuard® e IKEv2/IPsec.
Que protocolo é que o OpenVPN usa?
O protocolo OpenVPN é um protocolo VPN de código aberto que usa a biblioteca OpenSSL para proteger o tráfego da internet, criando um túnel virtual sobre UDP ou TCP. É altamente configurável, oferece suporte tanto a conexões site a site quanto ponto a ponto e disponibiliza opções robustas de criptografia e autenticação. O OpenVPN pode encapsular qualquer sub-rede IP e pode ser configurado para usar chaves pré-compartilhadas ou uma PKI para autenticação. Também pode coexistir com outros protocolos VPN, como IKEv2/IPSec e WireGuard, oferecendo a usuários e provedores mais flexibilidade para escolher a melhor configuração para a respectiva rede.
Quais são as diferenças entre OpenVPN UDP e OpenVPN TCP?
O OpenVPN pode funcionar tanto em TCP quanto em UDP, e a maioria dos clientes VPN permite escolher qual protocolo de transporte usar.
O protocolo de controle de transmissão (TCP) estabelece uma conexão entre o remetente e o destinatário e verifica cuidadosamente se os pacotes de dados em trânsito chegam intactos e em ordem.
O protocolo de datagrama do usuário (UDP) envia pacotes de dados sem primeiro estabelecer uma conexão formal entre o remetente e o destinatário. Ele não garante que os pacotes chegarão ou que chegarão em sequência. Isso torna o UDP mais rápido, mas menos confiável do que o TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Alta confiabilidade | Menor confiabilidade |
| Menor velocidade | Maior velocidade |
| Os pacotes são entregues em uma sequência | Os pacotes são entregues em um fluxo |
| Bom para usos estáticos (e-mail, navegação na web, transferência de arquivos) | Bom para usos dinâmicos (streaming, jogos, VoIP) |
O OpenVPN é melhor do que outros protocolos VPN?
A resposta depende do que você precisa do protocolo VPN.
O OpenVPN é melhor do que protocolos VPN desatualizados como o PPTP. Em termos de segurança, o OpenVPN é mais forte do que a maioria dos outros protocolos VPN. Mas a segurança não é o único fator a considerar ao escolher um protocolo VPN.
O IKEv2/IPsec, por exemplo, pode ser uma escolha melhor para dispositivos móveis porque lida muito bem com mudanças de rede (como alternar de Wi-Fi para dados móveis). E se a velocidade da conexão for a sua prioridade principal, o WireGuard® é muito mais rápido do que a maioria dos outros protocolos VPN. Nos últimos anos, também melhorou bastante em termos de segurança, atingindo um nível comparável ao OpenVPN.
Quais são as vantagens e desvantagens do OpenVPN?
O OpenVPN é um protocolo VPN confiável em que muitos confiam, mas, como a maioria das ferramentas, tem as suas desvantagens. Compreender tanto os seus pontos fortes quanto os fracos pode ajudar você a decidir se ele atende às suas necessidades.
| Prós do OpenVPN | Contras do OpenVPN |
|---|---|
| Segurança mais forte do que a maioria das alternativas | Geralmente mais lento do que protocolos mais novos como o WireGuard® |
| Código open-source (permite transparência e melhorias impulsionadas pela comunidade) | Configuração manual necessária |
| Compatível com diferentes dispositivos e protocolos de criptografia | Consome muitos recursos, especialmente em hardware mais antigo |
| Compatível com tráfego TCP e UDP | |
| Monitoramento de conexão integrado e failover para manter conexões estáveis | |
| Opções de registro e auditoria para acompanhamento de desempenho e resolução de problemas |
Quão seguro é o OpenVPN?
O OpenVPN é um dos protocolos VPN mais seguros que você pode usar, desde que esteja devidamente configurado e mantido. Ele usa TLS para troca de chaves e autenticação e oferece suporte à criptografia moderna com autenticação baseada em certificados e PFS.
Como o OpenVPN é de código aberto, a comunidade de segurança pode revisar o código e contribuir para manter o protocolo seguro.
Na prática, o OpenVPN pode oferecer proteção forte contra ameaças de rede comuns e continua sendo uma opção confiável tanto para uso pessoal quanto empresarial. No entanto, o quão seguro o OpenVPN é no uso real depende de como ele é implantado e mantido. As configurações do servidor, o software do cliente, as atualizações do sistema operacional e as boas práticas de credenciais desempenham um papel crucial e não devem ser ignoradas.
O OpenVPN é gratuito?
Sim, o protocolo OpenVPN é gratuito no sentido de que é de código aberto e qualquer pessoa com conhecimentos técnicos suficientes pode modificá-lo e usá-lo para as próprias necessidades. Por exemplo, você poderia usar código VPN disponível gratuitamente para criar um servidor VPN a partir de um computador antigo.
Há também um cliente OpenVPN gratuito que você pode instalar e configurar para se conectar ao servidor VPN escolhido, seja o seu próprio servidor ou os servidores VPN incluídos na sua assinatura VPN.
Você deve escolher o OpenVPN?
Se você usa um provedor de VPN premium, geralmente pode escolher qual protocolo VPN usar. Então, você deve escolher o OpenVPN se tiver essa opção?
Depende do uso que você faz de uma VPN. Se você a usa principalmente para streaming, jogos ou outras atividades que exigem muita largura de banda, a velocidade pode importar mais do que a segurança máxima, e nenhum protocolo supera o protocolo NordLynx em velocidade. Mas se você lida com dados sensíveis e a segurança é sua prioridade máxima, o OpenVPN é uma ótima escolha. Pela mesma razão, escolha OpenVPN TCP em vez de OpenVPN UDP quando a confiabilidade e a proteção forem mais importantes do que a velocidade bruta.
Resumo
Este artigo do blog oferece uma introdução concisa ao OpenVPN, explicando-o como um protocolo VPN amplamente utilizado para criar túneis seguros e conexões criptografadas entre diferentes redes. Ele descreve as principais vantagens do OpenVPN — como a forte segurança por meio de SSL/TLS, a flexibilidade de usar transporte TCP ou UDP e a adequação a uma variedade de cenários, do acesso remoto às redes site-to-site. O artigo é apresentado como uma entrada de glossário e está marcado com termos técnicos-chave, incluindo “OpenVPN”, “SSL/TLS”, “protocolo TCP” e “protocolo UDP”, ajudando os leitores a entender rapidamente onde e quando o OpenVPN é uma escolha adequada para proteger suas comunicações online.