
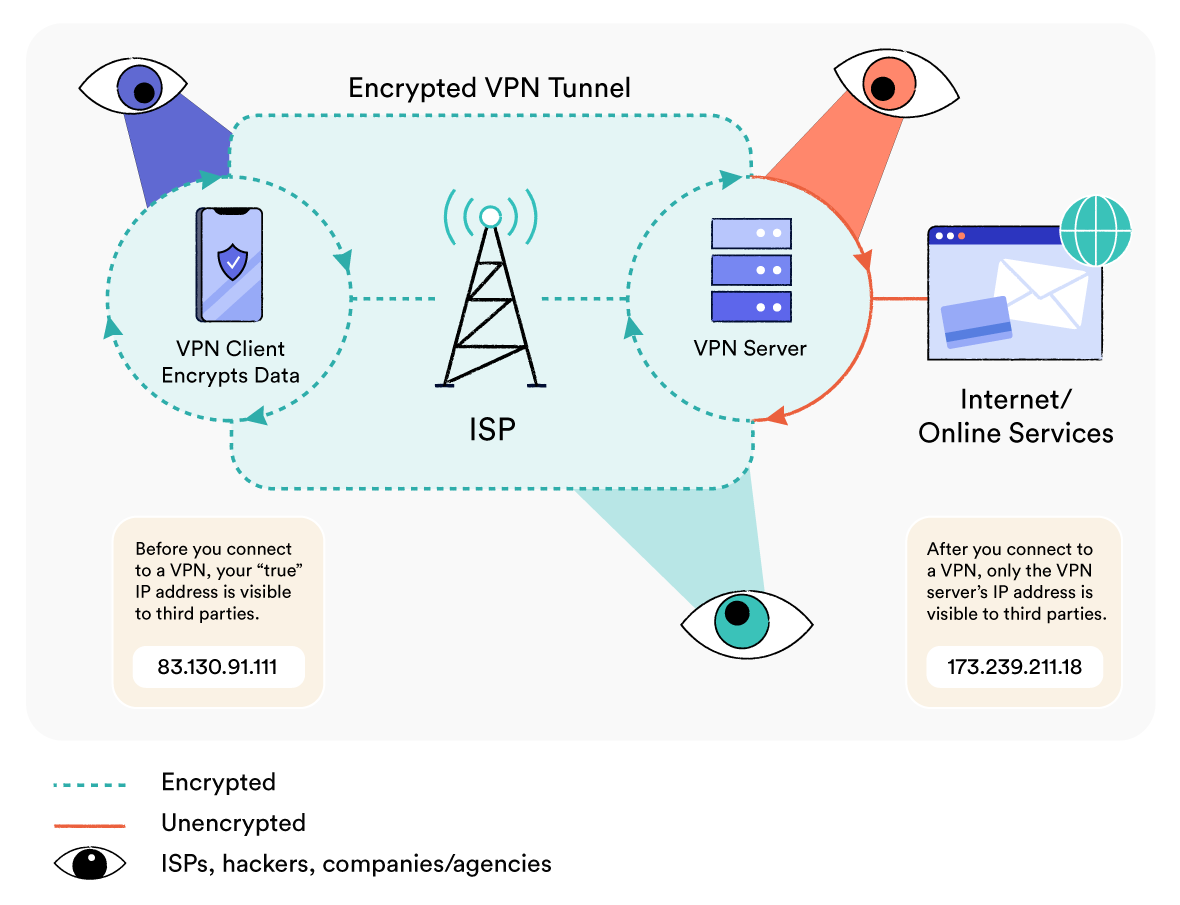
Uma Rede Privada Virtual (VPN) é um software que cria uma conexão criptografada entre o seu dispositivo e um servidor remoto, ocultando a sua localização real dos sites e aplicativos que você usa. Isso permite contornar restrições geográficas, ocultar a sua atividade de navegação dos ISPs e impedir que agentes maliciosos interceptem os seus dados em redes Wi-Fi comprometidas.
O software VPN funciona criptografando o seu tráfego de internet e encaminhando-o através de um servidor remoto antes de chegar ao site, serviço ou aplicativo que você deseja usar.
Existem vários tipos de redes privadas virtuais, mas, de longe, as mais comuns são as VPNs pessoais, que qualquer pessoa pode instalar e usar nos próprios dispositivos.
Neste guia para iniciantes sobre VPNs, vamos explicar o que é uma VPN, como ela funciona, os diferentes tipos de configurações de VPN e os principais benefícios e limitações de usar uma VPN pessoal.
Como Funciona uma VPN?
Uma VPN funciona criando uma conexão criptografada entre o seu dispositivo e um servidor VPN remoto. Essa conexão segura é chamada de túnel VPN.
Depois de conectado, todos os dados que saem do seu dispositivo são enviados pelo túnel VPN até o servidor VPN. O servidor VPN então os encaminha para o site que você está visitando, o aplicativo que está usando ou a rede da empresa que você está acessando remotamente.
Os dados do site ou do aplicativo então voltam para o seu dispositivo pelo mesmo caminho. Primeiro são enviados ao servidor VPN, que os passa pelo túnel VPN até o seu dispositivo.
Esse processo tem cinco etapas principais:
1. Handshake e Autenticação
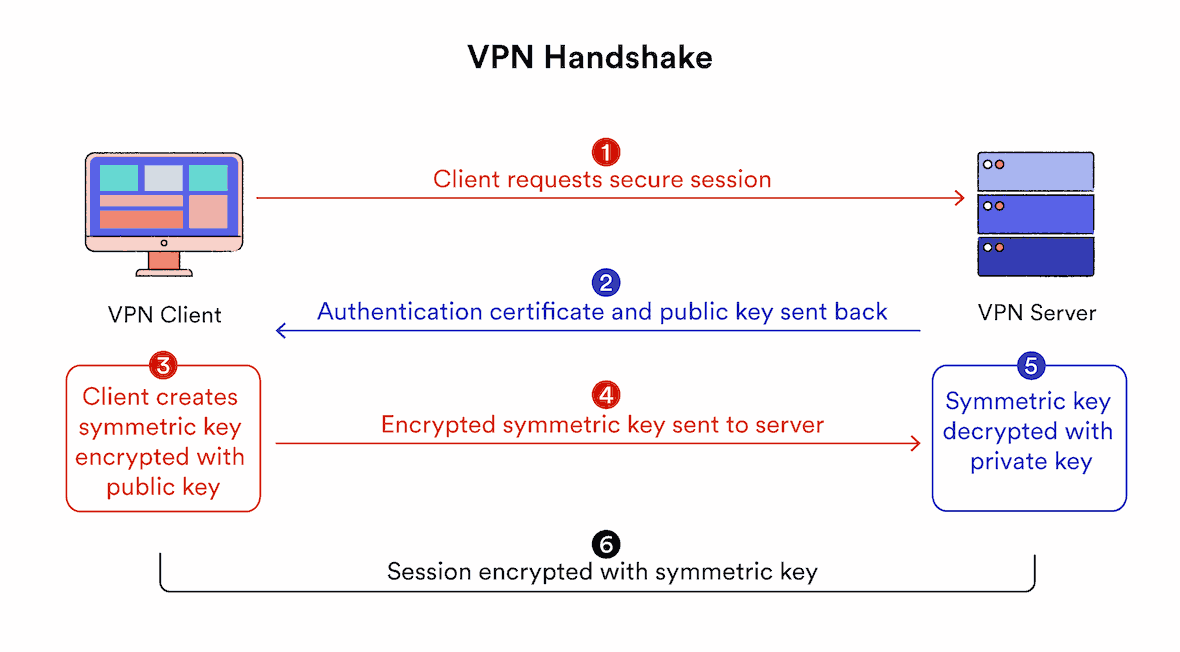
O software VPN no seu dispositivo e o servidor VPN primeiro autenticam um ao outro. Isso é conhecido como handshake VPN.
Durante o handshake, o cliente VPN inicia uma conexão com o servidor VPN, indicando que deseja criar um túnel seguro. Os dois computadores então verificam as suas identidades usando uma senha, um certificado digital ou outro método de autenticação.
Assim que a autenticação é concluída, essa conexão é usada para trocar de forma segura uma “chave” de criptografia entre o cliente e o servidor. Essa chave é usada para criptografar e descriptografar os dados em ambas as extremidades do túnel VPN durante toda a sessão de navegação.
CONSELHO DE ESPECIALISTA: Para handshakes VPN rápidos e seguros, procure serviços VPN que usem o algoritmo RSA-2048 ou RSA-4096 (não o RSA-1024). Para proteção extra, também recomendamos protocolos VPN que suportem Perfect Forward Secrecy.
2. Criptografia
Com a conexão ao servidor VPN estabelecida, o cliente VPN no seu dispositivo usa a chave acordada e uma cifra de criptografia para criptografar toda a sua atividade na internet.
Em termos simples, isso significa que todos os dados em texto simples do seu tráfego da web são transformados em sequências de letras e números que somente alguém com a chave de descriptografia correta consegue ler.
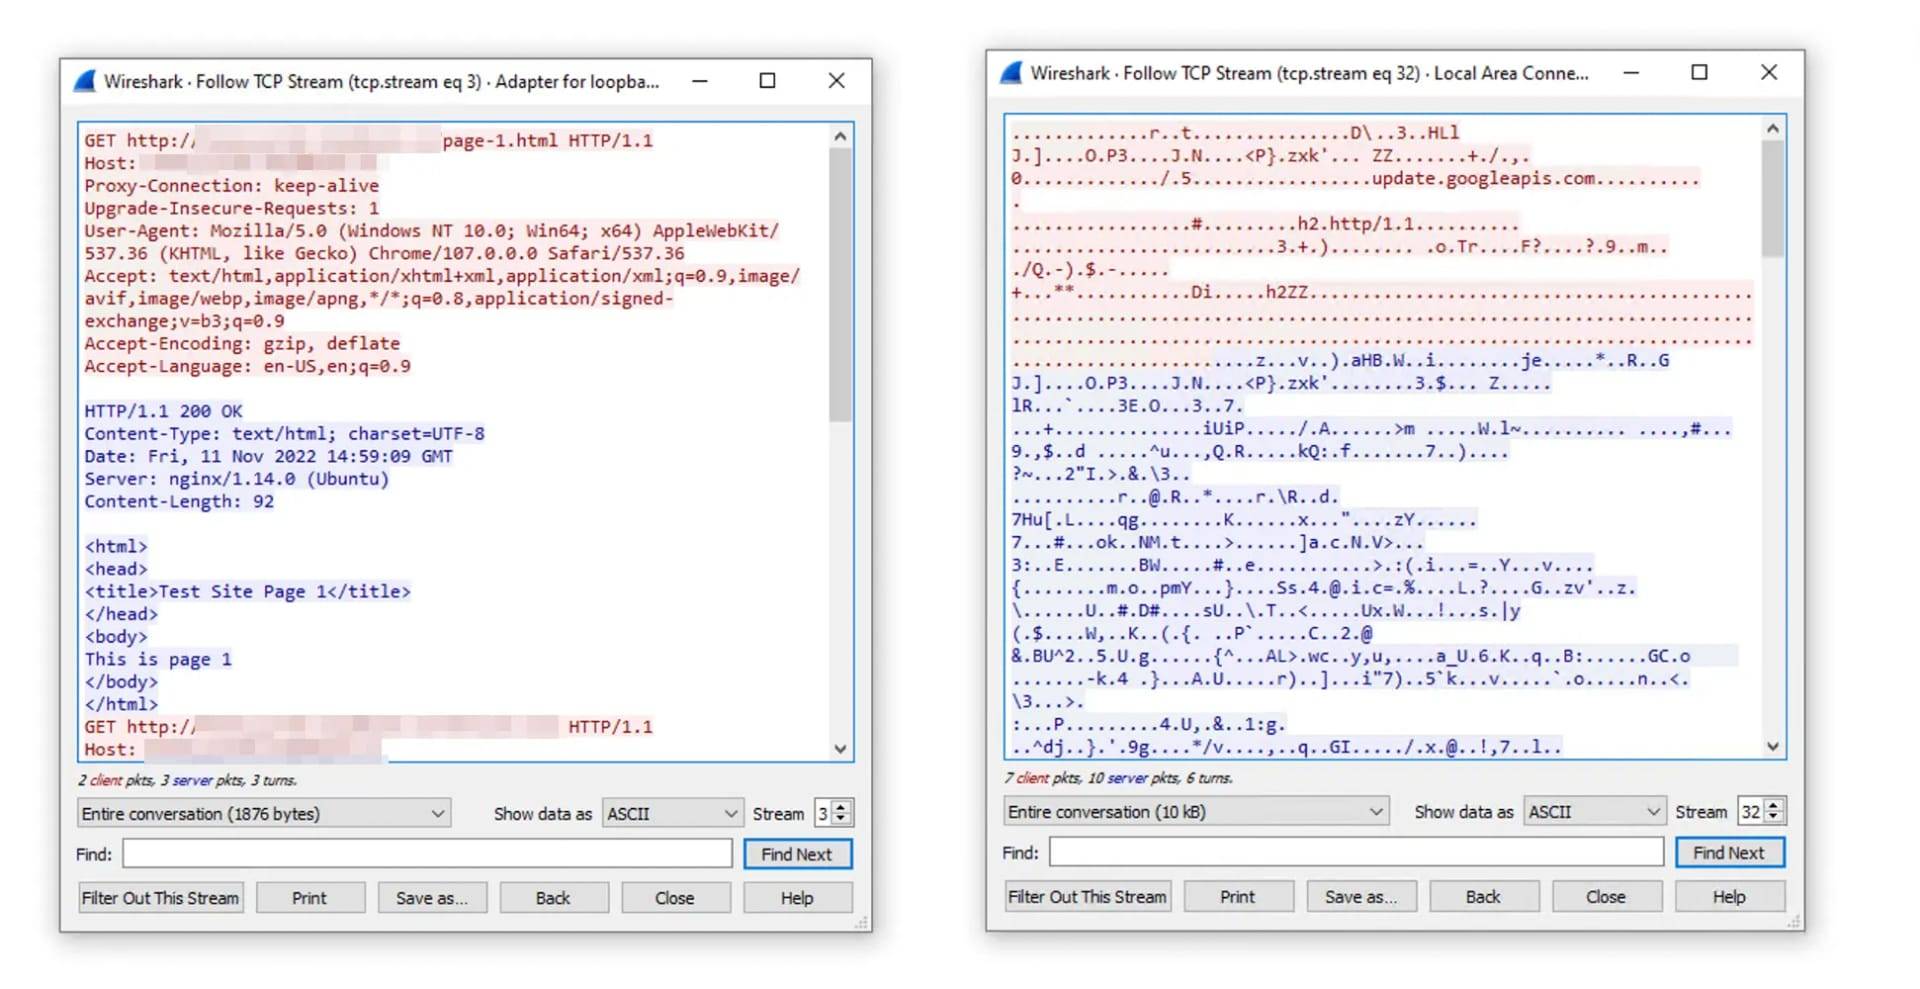
Tráfego da web antes e depois de conectar a uma VPN com criptografia AES-256.
3. Encapsulamento
O seu tráfego criptografado é então envolvido em uma camada extra de dados não criptografados que contém informações sobre como roteá-lo até o servidor VPN. Esse processo é chamado de encapsulamento e é realizado por protocolos de tunelamento VPN dedicados.
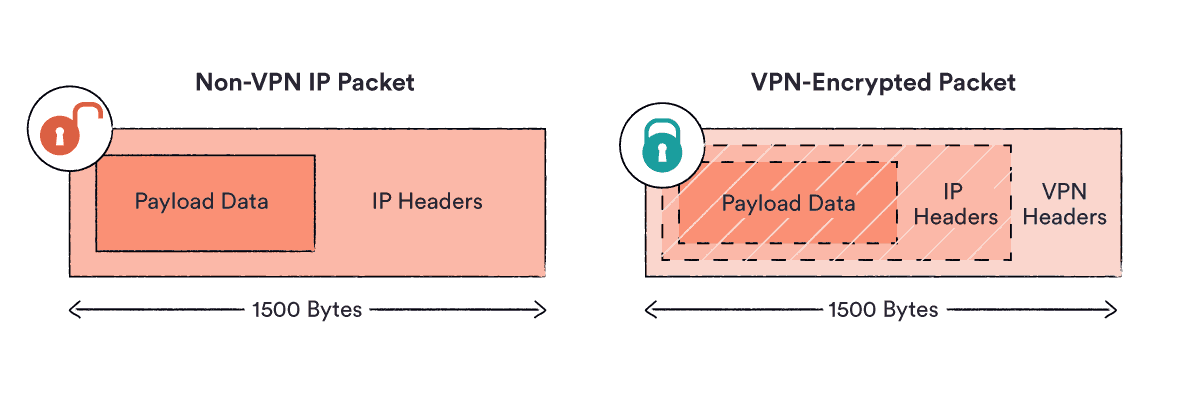
É como colocar um envelope com uma carta dentro de outro envelope com um endereço diferente. A sua mensagem real fica completamente oculta do mundo exterior.
O seu cliente VPN então entrega o tráfego encapsulado ao seu ISP, que o envia ao servidor VPN. Por causa da criptografia, a única coisa que o ISP consegue ver é o endereço IP do servidor VPN.
4. Descriptografia, Encaminhamento e Recriptografia
Quando os dados chegam ao servidor VPN, a camada externa de encapsulamento é removida e os dados originais são descriptografados usando a chave de criptografia.
Isso é como abrir o envelope externo para revelar a mensagem original que está dentro, dando ao servidor VPN acesso ao verdadeiro destino da sua solicitação de conexão.
O servidor então encaminha sua solicitação para o site, serviço ou aplicativo que você deseja acessar.
Quando o servidor web responde, ele envia os dados de volta ao servidor VPN, onde são criptografados novamente e enviados de volta pelo túnel VPN até chegarem ao seu dispositivo.
O software cliente VPN no seu dispositivo então descriptografa os dados para que possam ser exibidos corretamente na sua tela.
5. Autenticação Hash
Como proteção final, o serviço VPN também utiliza Algoritmos de Hash Seguros (SHA) para verificar a integridade dos dados transmitidos e das conexões cliente-servidor. Essas verificações garantem que nenhuma informação foi alterada em trânsito entre a origem e o destino.
Se o valor hash gerado pelo cliente for diferente do valor hash gerado pelo servidor, significa que a mensagem foi adulterada e os dados são rejeitados. Se os valores coincidirem, os dados são aceitos.
NOTA: A autenticação hash SHA é crucial para prevenir ataques man-in-the-middle.
Protocolos VPN e Cifras de Criptografia
Este processo pode usar diferentes protocolos e cifras de criptografia, dependendo do serviço VPN e de como ele está configurado.
O protocolo VPN controla como o túnel VPN é criado, enquanto a cifra de criptografia é usada para criptografar os dados que passam por esse túnel.
Dependendo do protocolo, uma VPN pode ter velocidades, recursos e vulnerabilidades potenciais diferentes. A maioria dos serviços permite que você escolha qual protocolo usar nas configurações do aplicativo.
Aqui está uma visão geral rápida dos protocolos VPN mais comuns:
- OpenVPN: Código aberto, seguro e compatível com quase todos os dispositivos compatíveis com VPN.
- WireGuard: Muito rápido, seguro e eficiente em termos de dados.
- IKEv2/IPsec: Excelente para usuários de VPN móvel, mas pode estar comprometido pela NSA.
- SoftEther: Ótimo para contornar a censura, mas não é suportado por muitos serviços de VPN.
- L2TP/IPsec: Um protocolo mais lento que também é suspeito de ter sido invadido pela NSA.
- SSTP: Lida bem com firewalls, mas pode ser vulnerável a ataques man-in-the-middle.
- PPTP: Desatualizado, inseguro e deve ser evitado.
A cifra de criptografia é o algoritmo (um conjunto de regras) usado para criptografar e descriptografar dados.
As cifras geralmente são associadas a um comprimento de chave específico. Em geral, quanto mais longa a chave, mais segura é a criptografia. Por exemplo, AES-256 é considerado mais seguro do que AES-128. Sempre que possível, recomendamos usar uma VPN com criptografia AES ou ChaCha20.
Quatro principais tipos de configurações de VPN
Existem diferentes tipos de VPN, dependendo do tipo de conexão que o usuário precisa.
Os serviços de VPN pessoais são projetados para usuários comuns da internet que desejam melhor privacidade, segurança e acesso online. Por esse motivo, às vezes são chamados de VPNs de consumo.
Em contrapartida, as VPNs de acesso remoto, as VPNs móveis e as VPNs site-to-site são todos tipos de VPN empresarial. Elas são projetadas para dar aos funcionários remotos acesso seguro aos recursos internos da empresa.
Abaixo está uma visão geral rápida dos quatro tipos principais de redes privadas virtuais e como eles diferem:
1. Serviços de VPN Pessoais
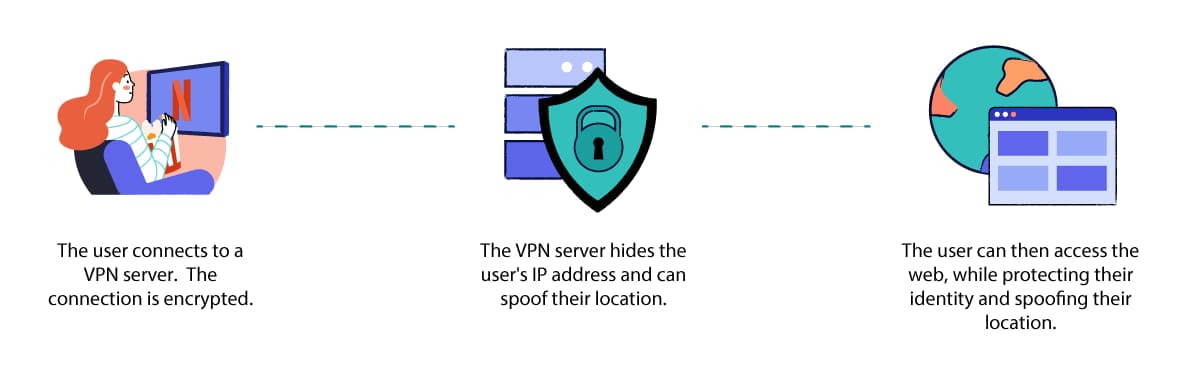
Um serviço de VPN pessoal oculta o seu endereço IP e o histórico de navegação enquanto utiliza a internet no seu tempo livre.
Um serviço de VPN pessoal oferece aos utilizadores individuais acesso encriptado a um servidor VPN remoto pertencente ao fornecedor de VPN.
Permite que os utilizadores criem uma ligação segura a servidores em muitos locais diferentes, que podem depois utilizar para proteger a sua identidade, falsificar a sua localização geográfica, and evitar a vigilância enquanto navegam na internet.
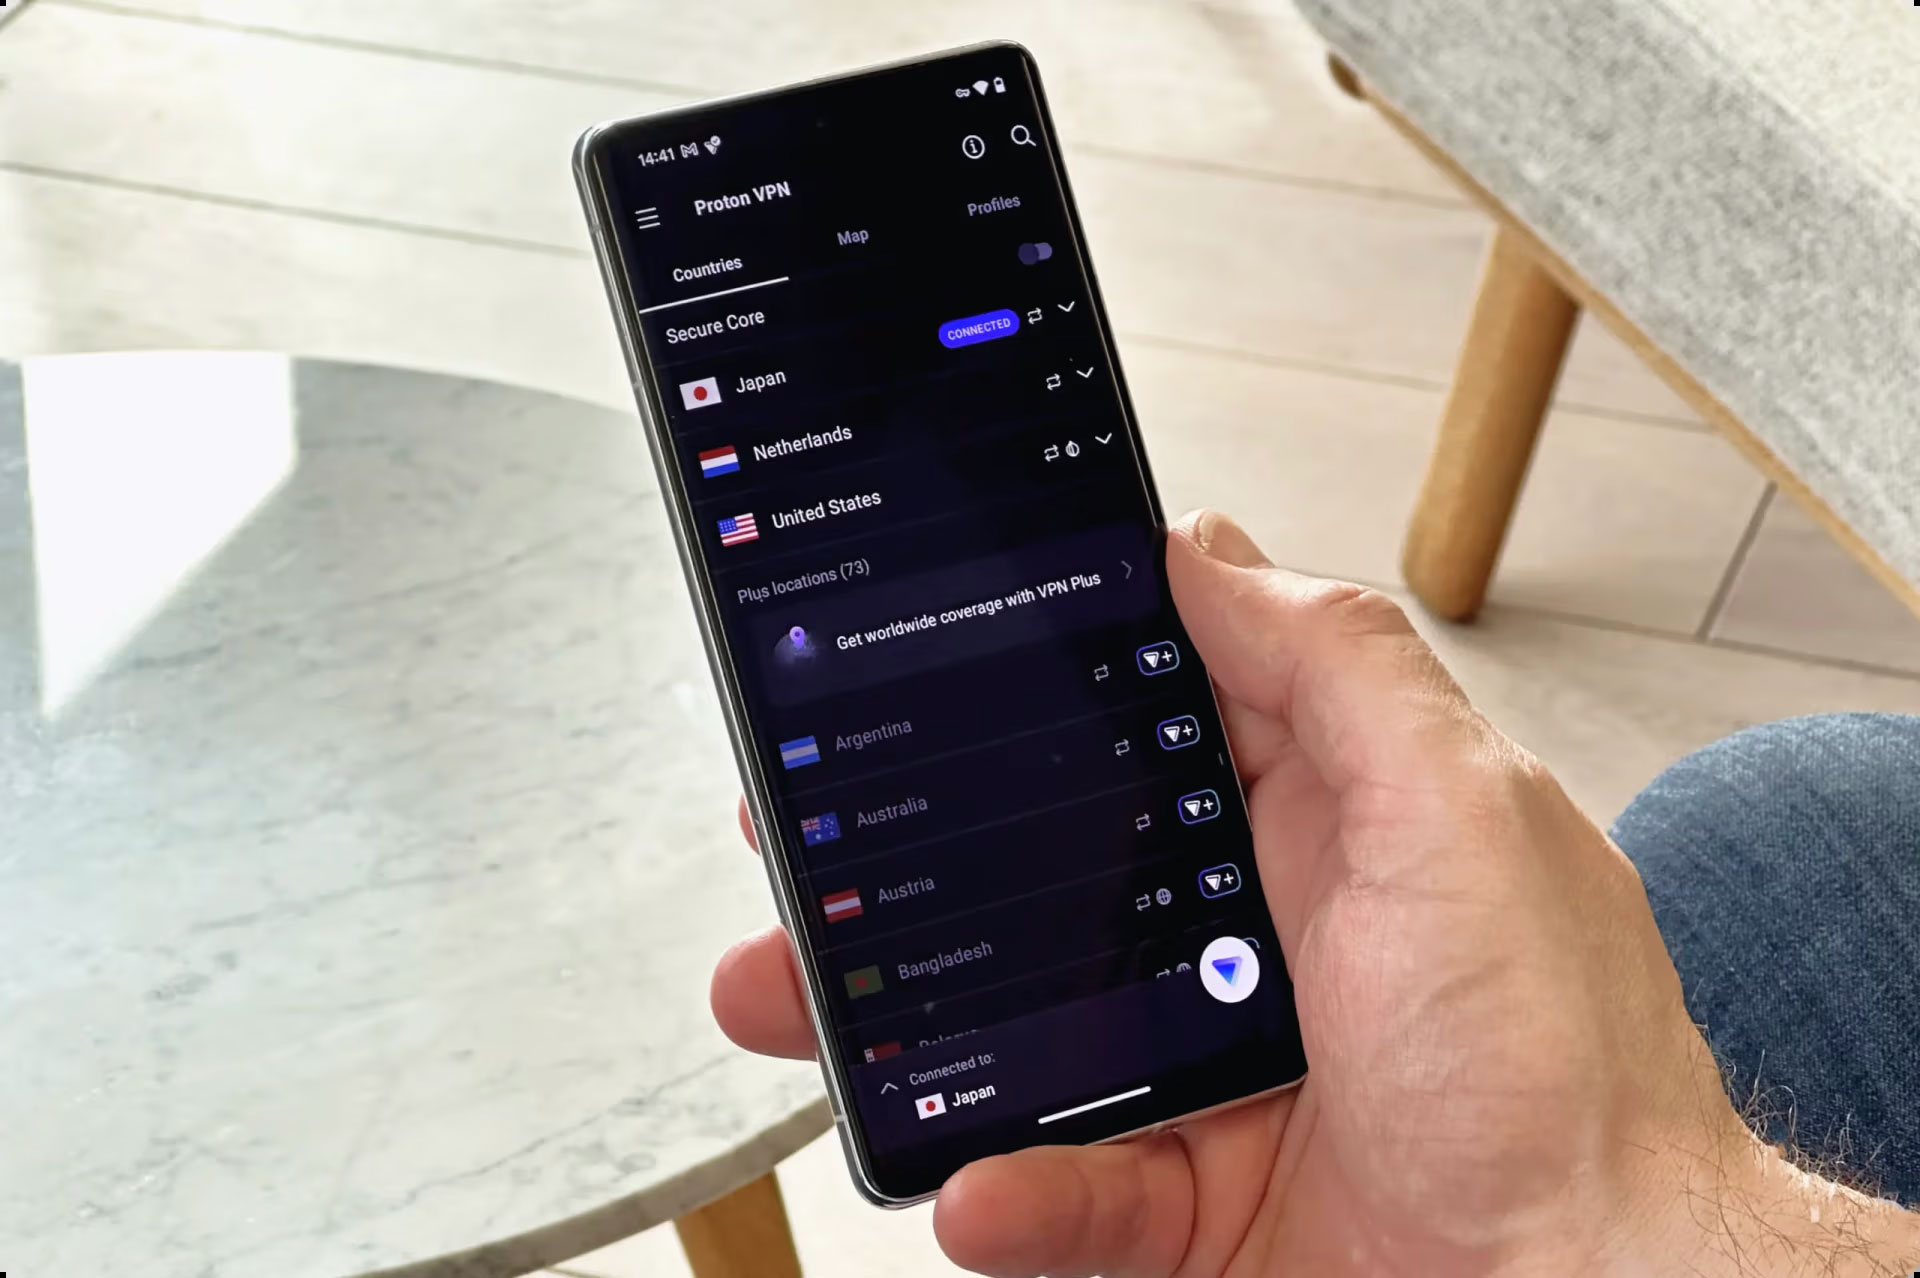
A utilizar o Proton VPN, um serviço de VPN pessoal, num telemóvel Android.
Podem ser utilizados na maioria dos dispositivos, incluindo smartphones iOS e Android, computadores macOS e Windows, e até instalados diretamente no router Wi-Fi doméstico.
As VPN pessoais são o tipo mais comum de serviço de VPN e são também o tipo de VPN em que nos concentramos aqui.
2. VPN de Acesso Remoto
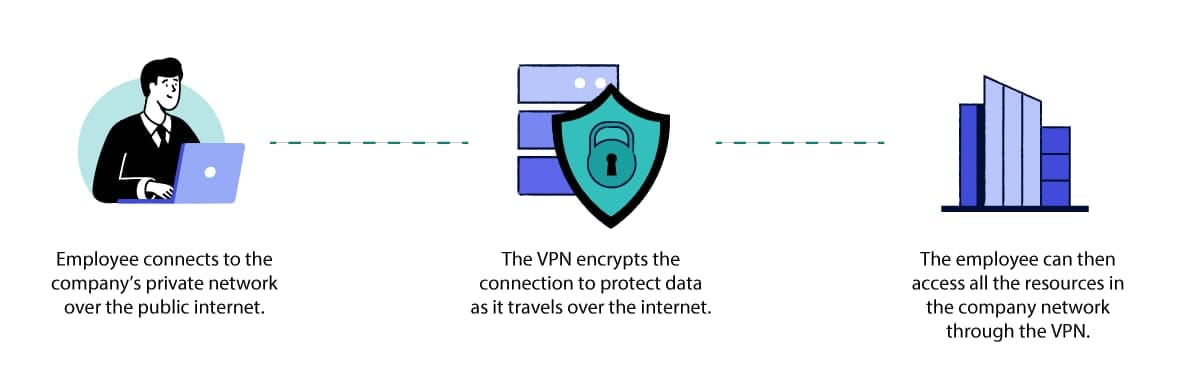
As empresas utilizam VPN de acesso remoto para manter informações importantes em privado.
As VPNs de acesso remoto dão aos funcionários acesso criptografado à rede interna de uma empresa enquanto trabalham remotamente. Elas são o tipo mais comum de VPN empresarial.
Ao contrário dos serviços de VPN pessoais, as VPNs de acesso remoto não são projetadas para usuários que apenas desejam acessar serviços e aplicativos online públicos.
Em vez disso, o propósito delas é permitir que os funcionários acessem com segurança os recursos, arquivos e aplicativos da empresa de qualquer local e garantir que quaisquer dados da empresa transmitidos estejam protegidos contra acesso não autorizado ou interceptação.
Exemplos populares de VPNs de acesso remoto incluem Access Server da OpenVPN and Cisco AnyConnect.
3. VPNs móveis
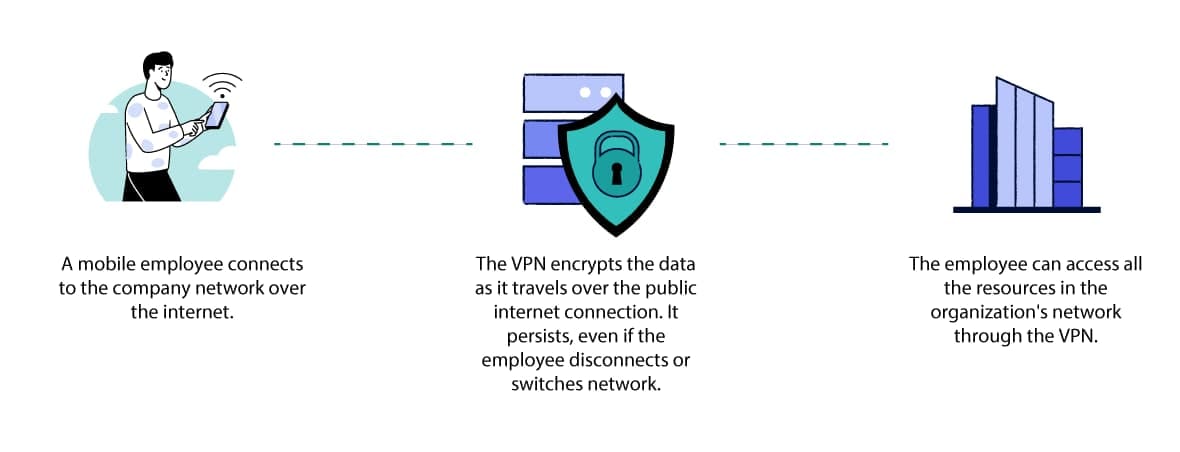
Uma conexão de VPN móvel persiste mesmo quando o sinal está fraco.
Uma VPN móvel é semelhante a uma VPN de acesso remoto, pois conecta de forma segura os funcionários remotos à rede da empresa.
No entanto, enquanto as VPNs de acesso remoto são projetadas para usuários que trabalham a partir de um local fixo, as VPNs móveis são projetadas para usuários que frequentemente alternam entre redes celulares e Wi-Fi ou cuja conexão tende a cair de vez em quando.
Uma VPN móvel é criada para permanecer conectada apesar dessas interrupções e instabilidade. Elas são particularmente úteis para trabalhadores móveis, como bombeiros ou policiais.
É importante ressaltar que as VPNs móveis são compatíveis com qualquer dispositivo e qualquer conexão de rede. Elas não são apenas para usuários de smartphones.
4. VPNs Site-to-Site
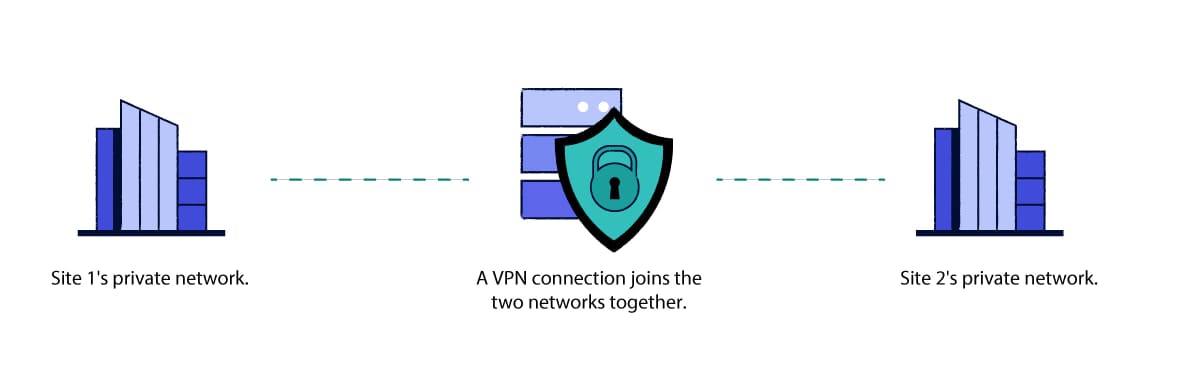
As empresas podem usar VPNs site a site se tiverem escritórios em locais diferentes.
As VPNs site a site são usadas para conectar de forma segura uma única rede da empresa entre vários escritórios ou instalações em diferentes locais físicos.
Elas diferem de outros tipos de VPN empresarial porque são projetadas para conectar duas ou mais redes, em vez de conectar um funcionário individual à rede do escritório.
Prós e Contras das VPNs Pessoais
Como mencionado acima, no Top10VPN focamos principalmente em testar e analisar VPNs pessoais. Ainda há muita informação falsa ou enganosa sobre o que elas podem e não podem fazer.
Essa desinformação dificulta que iniciantes saibam se realmente precisam de uma VPN.
Então vamos esclarecer alguns pontos-chave. Uma VPN pessoal tem dois benefícios principais:
- Ela oculta seu endereço IP e localização geográfica dos sites, serviços e aplicativos que você usa. Sem essas informações, fica muito mais difícil associar sua atividade online à sua identidade, o que, por sua vez, torna mais difícil rastrear, criar um perfil ou bloquear você.
- Ela oculta sua atividade do seu ISP ou administrador de rede. Criptografar suas transferências de dados torna extremamente difícil para o seu ISP, operadora móvel, administrador de Wi-Fi ou espiões em uma rede Wi-Fi pública verem quais sites você visita, quais arquivos você envia ou baixa, ou quaisquer dados pessoais que você insere em sites HTTP.
Graças a essas duas funções, uma VPN pode ser usada para diversos fins relacionados a melhor privacidade, segurança e acesso na internet.
Aqui estão os motivos mais populares pelos quais as pessoas usam uma VPN, com base em uma pesquisa que realizamos em colaboração com GlobalWebIndex:
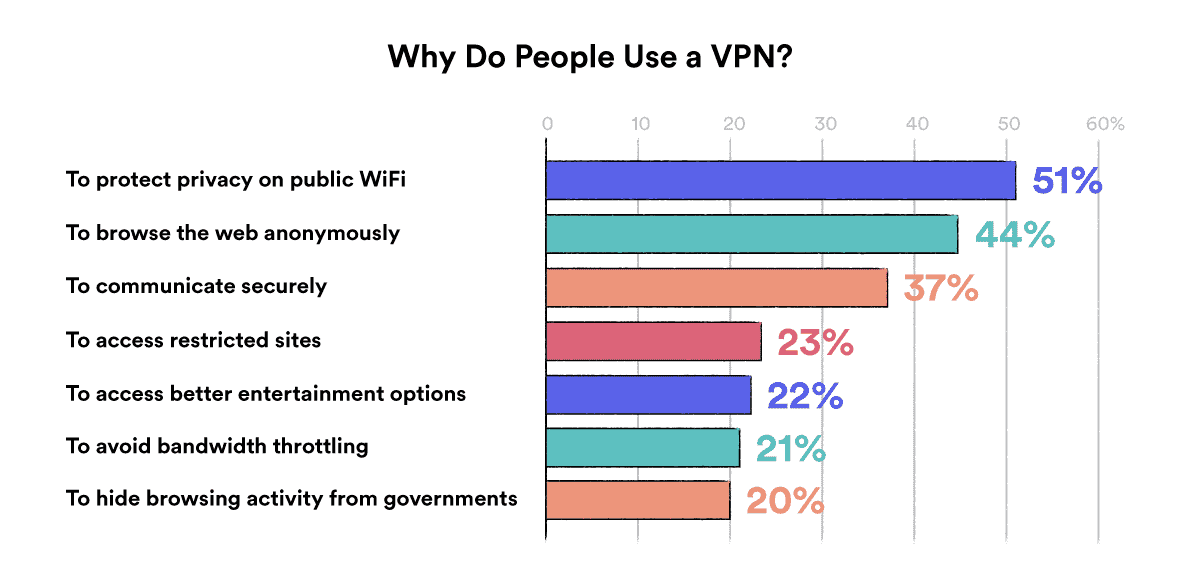
E a tabela abaixo resume tudo o que você pode e não pode fazer com uma VPN:
| O que você pode fazer com uma VPN | O que você não pode fazer com uma VPN |
|---|---|
| Proteja-se contra a interceptação de tráfego e ataques Man-in-the-Middle ao usar redes WiFi públicas sem segurança. | Proteja-se contra todas as formas de ciberataque, especialmente aquelas que o induzem a baixar malware ou divulgar informações pessoais. |
| Falsificar sua localização para desbloquear filmes e programas de TV, videogames ou eventos esportivos com restrição geográfica que não estão disponíveis na sua região geográfica. | Ocultar sua localização física de sites e aplicativos que usam o rastreamento de localização por WiFi. A maioria das VPNs também não consegue falsificar os dados de localização GPS do seu dispositivo. |
| Dificultar que ISPs, anunciantes, escolas, empregadores e agências governamentais monitorem e registrem sua atividade de navegação. | Uma VPN não impedirá que uma entidade determinada o rastreie por meio de cookies, fingerprinting ou perfilamento de comportamento, por exemplo. |
| Impedir que seu ISP reduza a velocidade da sua conexão ao fazer streaming, jogar e usar torrents. | Assistir à Netflix, HBO Max ou qualquer outro serviço de streaming de graça. |
| Acesse sites e materiais censurados pelo governo ou desbloqueie sites na escola e no trabalho. | Oculte sua atividade de navegação de empregadores e administradores de Wi‑Fi escolar que usam software de monitoramento de tela. |
| Contorne bloqueios de sites baseados em IP. | Impeda que seu ISP saiba seu endereço IP real e sua localização. |
| Evite a discriminação de preços com base na localização ao fazer compras online. | Evite táticas de discriminação de preços que se baseiam em cookies de rastreamento ou outras formas de perfilamento com base no comportamento de navegação. |
| Dê aos funcionários remotos acesso confiável e seguro a arquivos e recursos confidenciais na rede interna da empresa. | Contorne bloqueios de sites baseados em e-mail ou conta. |
| Oculte de seu ISP ou operadora de celular quanto de dados você está consumindo. Uma VPN na verdade aumentará a quantidade de dados que você usa. |
Resumo
O artigo explica o que é uma VPN, como ela funciona tecnicamente (tunelamento, criptografia, autenticação), descreve os principais protocolos de VPN e quatro tipos de configuração, e esclarece os benefícios e limitações reais das VPNs pessoais para privacidade, segurança e acesso.