
OpenVPN is een van de populairste virtual private network (VPN)-protocollen voor het creëren van VPN-tunnels en het tot stand brengen van beveiligde verbindingen tussen netwerken. Maar wat is OpenVPN, welke voordelen biedt het, en wanneer moet je het gebruiken?
Wat is OpenVPN?
OpenVPN, afkorting van Open Virtual Private Network, is een open-source systeem dat een privé en beveiligde tunnel tussen netwerken creëert. De term “OpenVPN” kan naar verschillende gerelateerde dingen verwijzen:
- De open-source OpenVPN protocol gebruikt om versleutelde tunnels tussen netwerken te maken en een VPN-verbinding tot stand te brengen.
- De OpenVPN software (VPN-client) die het OpenVPN-protocol gebruikt.
- De OpenVPN bedrijf dat de open-sourcecode ondersteunt en eigen commerciële VPN-producten aanbiedt.
Hoewel de naam OpenVPN zowel op de software als op het bedrijf van toepassing is, wordt het OpenVPN-protocol in de meeste moderne VPN-oplossingen gebruikt, waaronder NordVPN. Daarom richt dit artikel zich op OpenVPN als tunnelingprotocol.
Is OpenVPN veilig?
Ja, OpenVPN is een van de veiligste VPN-protocollen. Het gebruikt secure sockets layer/transport layer security (SSL/TLS) om gegevens te beschermen en vertrouwt op de OpenSSL-bibliotheek voor verdere aanpassing, inclusief extra beveiligingsfuncties.
Het OpenVPN-protocol ondersteunt perfect forward secrecy (PFS), wat ervoor zorgt dat eerdere sessies beschermd blijven, zelfs als een sleutel later wordt gecompromitteerd. Het werkt ook met zowel TCP- als UDP-verbindingen (meer daarover hieronder), zodat je kunt overschakelen naar TCP wanneer je meer betrouwbaarheid wilt, of naar UDP wanneer je hogere snelheden nodig hebt.
Omdat OpenVPN open-source is, is de code transparant. Iedereen in de OpenVPN-community kan bugs zoeken en oplossingen voorstellen. Deze transparantie maakt het echter ook makkelijker voor hackers en beveiligingsonderzoekers om de code te bestuderen en naar zwakke punten te zoeken.
OpenVPN ondersteunt verschillende cryptografische algoritmen en instellingen, dus de beveiliging hangt deels af van de ciphers en sleutellengtes die je kiest. Daarom is een juiste configuratie cruciaal, en is het kiezen van een betrouwbare VPN-dienst en -client net zo belangrijk als het kiezen van een veilig VPN-protocol.
Hoe werkt OpenVPN?
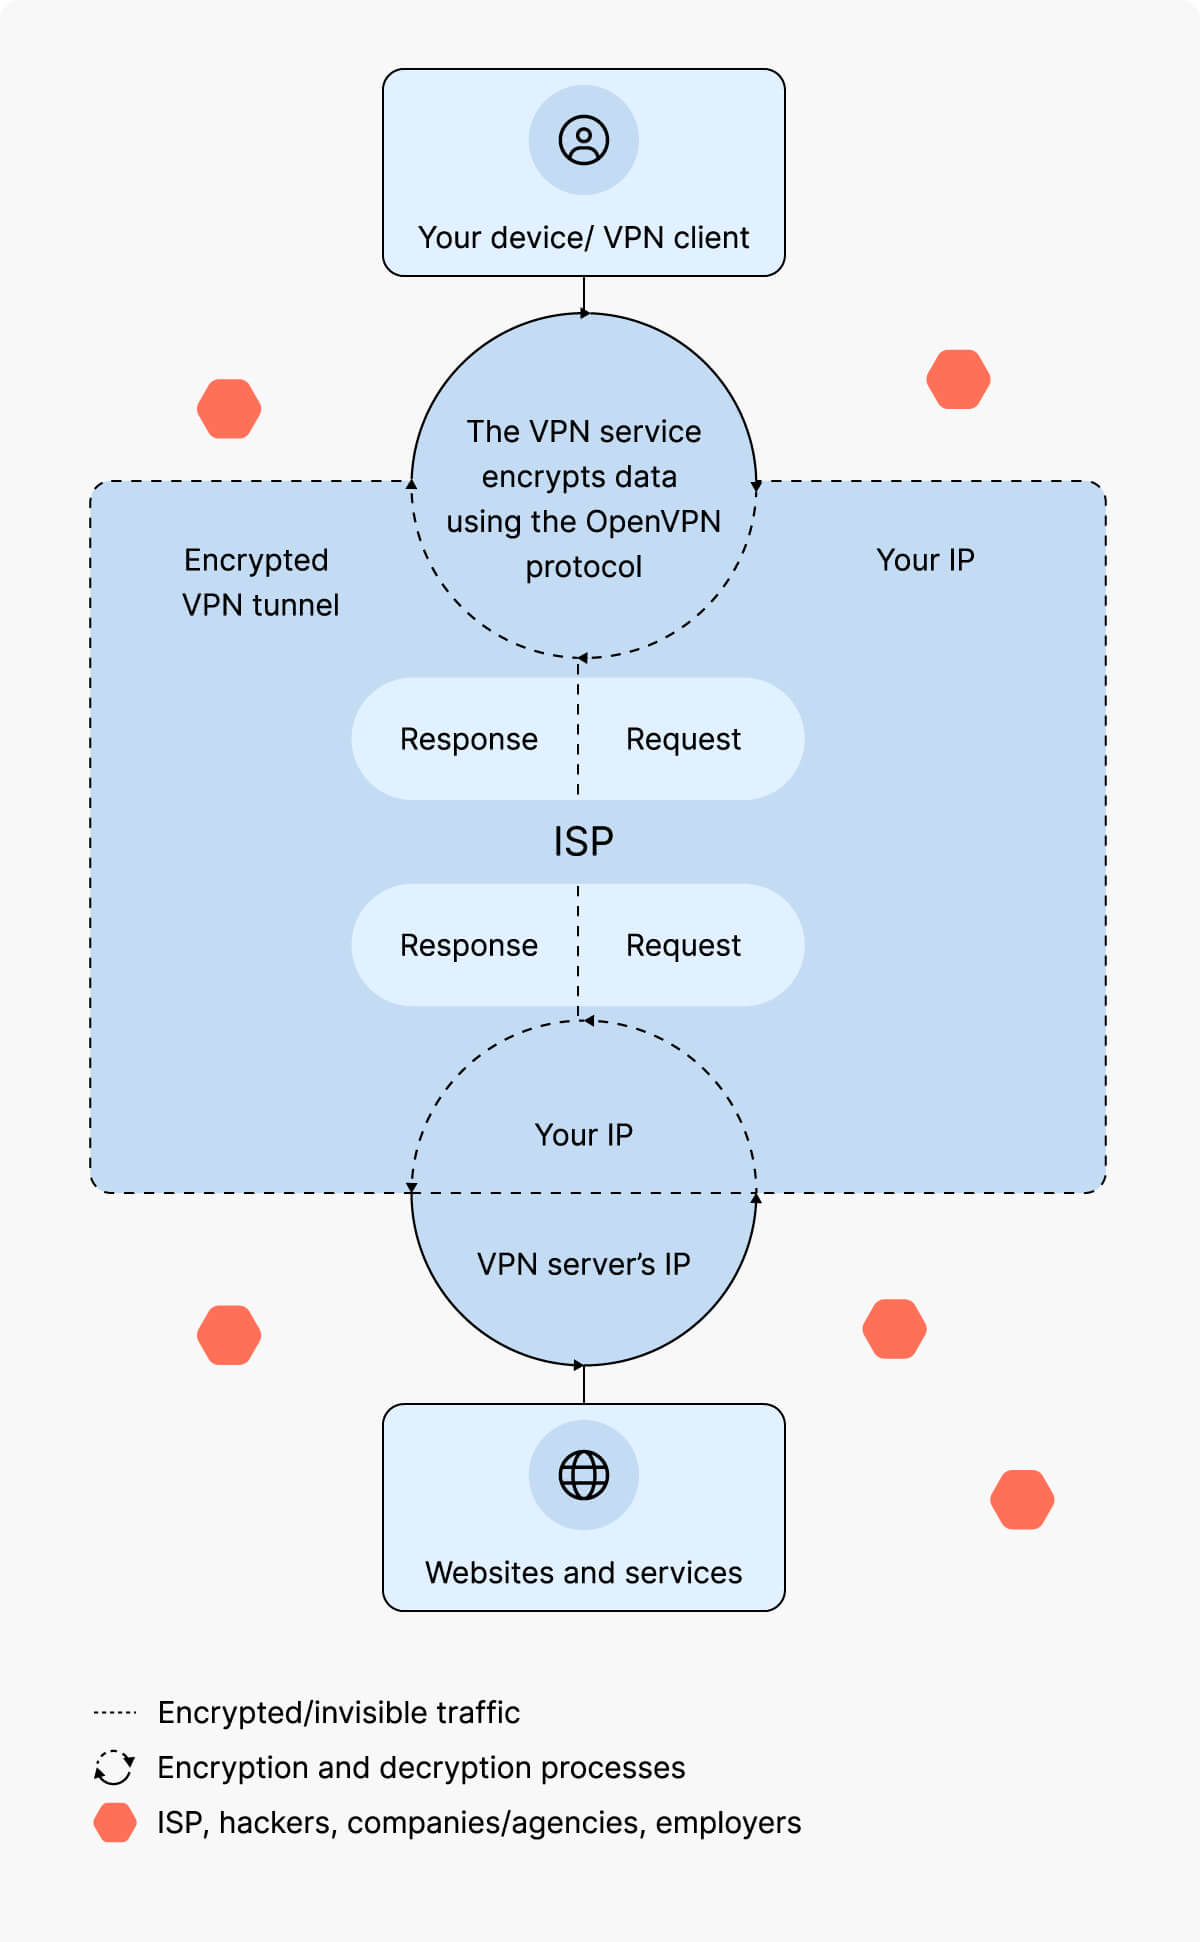
OpenVPN creëert een beveiligde tunnel voor dataverkeer tussen de VPN-client en de VPN-server. Dit proces omvat het authenticeren van de client en de server, het opzetten van de VPN-tunnel, het inkapselen en versleutelen van de gegevens, en tot slot het verzenden van het verkeer.
OpenVPN ondersteunt meerdere authenticatiemethoden en versleutelingsalgoritmen en kan zowel TCP- als UDP-verkeer beveiligen. Deze flexibiliteit maakt het tot een voorkeurskeuze en een veilige optie voor veel VPN-opstellingen.
1. Authenticatie
OpenVPN gebruikt verschillende VPN-authenticatiemethoden om de identiteit van de VPN-client en -server te verifiëren. Deze methoden combineren meestal gebruikersreferenties, digitale certificaten en een public key infrastructure (PKI) voor sleutelbeheer. PKI bepaalt hoe versleutelingssleutels worden aangemaakt, gedeeld en ingetrokken, zodat verbindingen correct geauthenticeerd blijven.
2. Tunnelopzet
Zodra de identiteiten zijn geverifieerd, maakt OpenVPN een VPN-tunnel aan tussen de client en de server. Om deze tunnel tot stand te brengen, gebruikt OpenVPN voornamelijk SSL/TLS, hoewel het ook kan worden geconfigureerd om andere protocollen te gebruiken.
3. Inkapseling en versleuteling
OpenVPN kapselt datapakketten in extra lagen in om routeringsinformatie toe te voegen, de bron en bestemming van de gegevens te identificeren en beveiligingsmaatregelen zoals VPN-versleuteling toe te passen. Versleuteling zorgt ervoor dat de gegevens die door de VPN-tunnel gaan, verborgen blijven voor derden, waaronder je werkgever, internetprovider (ISP), hackers en advertentiebedrijven.
Een ander voordeel van OpenVPN is de veelzijdigheid. Je kunt het configureren om verschillende cryptografische algoritmen en sleutellengtes te gebruiken. Afhankelijk van de configuratie kan het ook werken met beheerde DNS om je domeinnaamopzoekingen binnen de tunnel te houden, wat helpt DNS-lekken te voorkomen. In zakelijke omgevingen kunnen beheerders data-auditlogs inschakelen om verbindingsactiviteit bij te houden voor beveiliging en probleemoplossing, en toegangscontroleregels toepassen om te beperken welke gebruikers of apparaten toegang hebben tot specifieke bronnen.
4. Gegevensoverdracht
Versleuteld verkeer gaat via de VPN-tunnel naar de VPN-server, waar het wordt ontsleuteld en naar de eindbestemming wordt gerouteerd.
Omdat het verkeer via een tussenserver gaat, ziet de bestemming het oorspronkelijke IP-adres niet. In plaats daarvan ziet deze het IP-adres van de VPN-server.
Route- en beleidsconfiguratie
OpenVPN bepaalt hoe verkeer tussen de client en de server beweegt via VPN-routing. Wanneer je verbinding maakt met OpenVPN, wijst de server je apparaat een virtueel IP-adres toe en maakt het routeringsregels aan die je systeem vertellen welke gegevens door de versleutelde tunnel moeten gaan en welke erbuiten moeten blijven.
Beheerders kunnen routeringsbeleid definiëren om deze stroom te beheren. De twee belangrijkste typen zijn full-tunnel- en split-tunnelconfiguraties. Een full-tunnelbeleid stuurt al het verkeer via de VPN, terwijl een split-tunnelbeleid alleen specifiek verkeer via de VPN routeert, zodat je een deel van je onlineactiviteit via de versleutelde tunnel kunt sturen terwijl je voor andere apps of diensten directe internettoegang behoudt. Je kunt bijvoorbeeld werken met door VPN beveiligde bestanden en tegelijkertijd je thuisprinter of lokale websites rechtstreeks bereiken.
Waarvoor wordt OpenVPN gebruikt?
OpenVPN wordt gebruikt om versleutelde tunnels te creëren voor het transporteren van verkeer tussen apparaten en netwerken via het internet. Particulieren en organisaties gebruiken het om gegevens onderweg te beschermen, gecontroleerde toegang op afstand mogelijk te maken en aparte locaties met elkaar te verbinden.
- Een VPN-verbinding opzetten. Het hoofddoel van OpenVPN is het tot stand brengen van een VPN-tunnel voor veilige gegevensoverdracht. Een VPN-tunnel is wat een VPN onderscheidt van een eenvoudige proxy, en protocollen zoals OpenVPN maken die tunnel mogelijk. Je kunt OpenVPN gebruiken wanneer een VPN-verbinding nodig is, bijvoorbeeld bij toegang tot een virtuele server of het opzetten van een privénetwerk.
- Gegevens onderweg versleutelen. Naast het creëren van een versleutelde VPN-tunnel gebruikt OpenVPN cryptografische algoritmen om de gegevens te versleutelen die door die tunnel gaan. Dit maakt OpenVPN tot een uitstekende keuze voor het verzenden en ontvangen van gevoelige gegevens via het internet, het beveiligen van VoIP en videoconferenties, privé browsen, veilig gebruik van openbare Wi-Fi en het beschermen van de communicatie van IoT-apparaten.
- Toegang op afstand mogelijk maken en beveiligen. Omdat het een VPN-tunnel creëert en gegevens onderweg versleutelt, is OpenVPN ideaal om toegang op afstand tot interne netwerken mogelijk te maken en te beveiligen. Bedrijven, universiteiten en andere instellingen kunnen OpenVPN gebruiken om de toegang tot hun netwerken vanuit externe locaties te beheren en te controleren.
- Locaties via het internet verbinden. OpenVPN kan ook hele netwerken met elkaar verbinden (site-to-site). Organisaties gebruiken het om kantoren of datacenters te koppelen, zodat teams bronnen en platforms op verschillende locaties kunnen delen.
Wat is het verschil tussen een VPN en OpenVPN?
A VPN is een dienst die je internetverbinding beschermt, terwijl OpenVPN een van de tunnelprotocollen is die een VPN-dienst daarvoor kan gebruiken.
Iedereen kan de open-source OpenVPN-client gebruiken om een eigen VPN-verbinding op te zetten. De meeste VPN-providers nemen het OpenVPN-protocol ook op in hun apps. OpenVPN is echter slechts één tunnelprotocol, en een VPN-provider kan verschillende andere aanbieden, zoals WireGuard® en IKEv2/IPsec.
Welk protocol gebruikt OpenVPN?
Het OpenVPN-protocol is een open-source VPN-protocol dat de OpenSSL-bibliotheek gebruikt om internetverkeer te beveiligen door een virtuele tunnel over UDP of TCP te creëren. Het is zeer configureerbaar, ondersteunt zowel site-to-site- als point-to-point-verbindingen en biedt sterke versleutelings- en authenticatieopties. OpenVPN kan elk IP-subnetwerk tunnelen en kan worden geconfigureerd om voor authenticatie gebruik te maken van pre-shared keys of een PKI. Het kan ook naast andere VPN-protocollen bestaan, zoals IKEv2/IPSec en WireGuard, waardoor gebruikers en providers meer flexibiliteit hebben bij het kiezen van de beste configuratie voor hun netwerk.
Wat zijn de verschillen tussen OpenVPN UDP en OpenVPN TCP?
OpenVPN kan zowel via TCP als UDP werken, en de meeste VPN-clients laten je kiezen welk transportprotocol je wilt gebruiken.
Het transmission control protocol (TCP) legt een verbinding tot stand tussen de verzender en de ontvanger en controleert zorgvuldig of datapakketten onderweg intact en in de juiste volgorde aankomen.
Het user datagram protocol (UDP) verstuurt datapakketten zonder eerst een formele verbinding tot stand te brengen tussen de verzender en de ontvanger. Het garandeert niet dat pakketten aankomen of in volgorde aankomen. Hierdoor is UDP sneller maar minder betrouwbaar dan TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Hoge betrouwbaarheid | Lagere betrouwbaarheid |
| Lagere snelheid | Hogere snelheid |
| Pakketten worden in een volgorde afgeleverd | Pakketten worden in een stroom afgeleverd |
| Geschikt voor statisch gebruik (e-mail, webbrowsen, bestandsoverdracht) | Goed voor dynamisch gebruik (streaming, gaming, VoIP) |
Is OpenVPN beter dan andere VPN-protocollen?
Het antwoord hangt af van waarvoor je het VPN-protocol nodig hebt.
OpenVPN is beter dan verouderde VPN-protocollen zoals PPTP. Qua beveiliging is OpenVPN sterker dan de meeste andere VPN-protocollen. Maar beveiliging is niet de enige factor om rekening mee te houden bij het kiezen van een VPN-protocol.
IKEv2/IPsec kan bijvoorbeeld een betere keuze zijn voor mobiele apparaten, omdat het netwerkwijzigingen (zoals overschakelen van Wi-Fi naar mobiele data) zeer goed aankan. En als verbindingssnelheid je belangrijkste prioriteit is, is WireGuard® veel sneller dan de meeste andere VPN-protocollen. De afgelopen jaren is het ook sterk verbeterd op het gebied van beveiliging en heeft het een niveau bereikt dat vergelijkbaar is met OpenVPN.
Wat zijn de voor- en nadelen van OpenVPN?
OpenVPN is een betrouwbaar VPN-protocol dat door velen wordt vertrouwd, maar zoals de meeste tools heeft het ook nadelen. Door zowel de sterke als de zwakke punten te begrijpen, kun je bepalen of het bij jouw behoeften past.
| OpenVPN-voordelen | OpenVPN-nadelen |
|---|---|
| Sterkere beveiliging dan de meeste alternatieven | Over het algemeen trager dan nieuwere protocollen zoals WireGuard® |
| Open-sourcecode (zorgt voor transparantie en verbeteringen door de community) | Handmatige configuratie vereist |
| Compatibel met verschillende apparaten en versleutelingsprotocollen | Resource-intensief, vooral op oudere hardware |
| Compatibel met zowel TCP- als UDP-verkeer | |
| Ingebouwde verbindingsbewaking en failover om stabiele verbindingen te behouden | |
| Opties voor logging en auditing voor prestatiemonitoring en probleemoplossing |
Hoe veilig is OpenVPN?
OpenVPN is een van de veiligste VPN-protocollen die je kunt gebruiken, zolang het correct is geconfigureerd en onderhouden. Het gebruikt TLS voor sleuteluitwisseling en authenticatie en ondersteunt moderne cryptografie met certificaatgebaseerde authenticatie en PFS.
Omdat OpenVPN open-source is, kan de beveiligingsgemeenschap de code controleren en bijdragen aan het veilig houden van het protocol.
In de praktijk kan OpenVPN sterke bescherming bieden tegen veelvoorkomende netwerkdreigingen en blijft het een vertrouwde optie voor zowel persoonlijk als zakelijk gebruik. Hoe veilig OpenVPN in de praktijk is, hangt echter af van hoe het wordt geïmplementeerd en onderhouden. Serverinstellingen, clientsoftware, patches van het besturingssysteem en een goed beheer van inloggegevens spelen allemaal een cruciale rol en mogen niet worden genegeerd.
Is OpenVPN gratis?
Ja, het OpenVPN-protocol is gratis in de zin dat het open-source is en dat iedereen met voldoende technische vaardigheden het kan aanpassen en voor eigen behoeften kan gebruiken. Je zou bijvoorbeeld kunnen gebruiken vrij beschikbare VPN-code om van een oude computer een VPN-server te maken.
Er is ook een gratis OpenVPN-client die je kunt installeren en configureren om verbinding te maken met de VPN-server van jouw keuze, of het nu je eigen server is of VPN-servers die bij je VPN-abonnement.
Moet je OpenVPN kiezen?
Als je een premium VPN-provider gebruikt, kun je meestal kiezen welk VPN-protocol je wilt gebruiken. Dus, moet je OpenVPN kiezen als je die optie hebt?
Het hangt af van waarvoor je een VPN gebruikt. Als je het vooral gebruikt voor streaming, gaming of andere bandbreedte-intensieve activiteiten, kan snelheid belangrijker zijn dan maximale beveiliging, en geen enkel protocol kan het NordLynx-protocol verslaan op snelheid. Maar als je met gevoelige gegevens werkt en beveiliging je hoogste prioriteit is, is OpenVPN een uitstekende keuze. Om dezelfde reden kies je OpenVPN TCP boven OpenVPN UDP wanneer betrouwbaarheid en bescherming belangrijker zijn dan ruwe snelheid.
Samenvatting
Dit blogbericht biedt een beknopte inleiding tot OpenVPN en legt het uit als een veelgebruikt VPN-protocol voor het opzetten van beveiligde tunnels en versleutelde verbindingen tussen verschillende netwerken. Het schetst de belangrijkste voordelen van OpenVPN—zoals sterke beveiliging via SSL/TLS, flexibiliteit om TCP- of UDP-transport te gebruiken, en geschiktheid voor uiteenlopende scenario’s, van toegang op afstand tot site-to-site-netwerken. Het artikel wordt gepresenteerd als een woordenboekitem en is getagd met belangrijke technische termen, waaronder “OpenVPN,” “SSL/TLS,” “TCP-protocol” en “UDP-protocol,” zodat lezers snel begrijpen waar en wanneer OpenVPN een geschikte keuze is om hun online communicatie te beschermen.