
Volgens een onderzoek van DreamHost uit 2025, heeft 12% van de Amerikaanse kleine bedrijven losgeldeisen van hackers betaald, en heeft 46% al te maken gehad met cyberaanvallen. De gegevens laten een duidelijke kloof zien: bedrijven met geteste back-ups en herstelplannen weigeren te betalen, terwijl bedrijven zonder die voorzieningen veel grotere kans hebben om slachtoffer te worden. De oplossing hoeft niet complex te zijn — het gaat om gedisciplineerde voorbereiding.
Belangrijkste bevindingen in één oogopslag
- 12% van de respondenten heeft een losgeldeis ontvangen met betrekking tot hun website, e-mail of gegevens — en heeft die betaald.
- 42% is zeer bezorgd over ransomware-aanvallen gericht op websites.
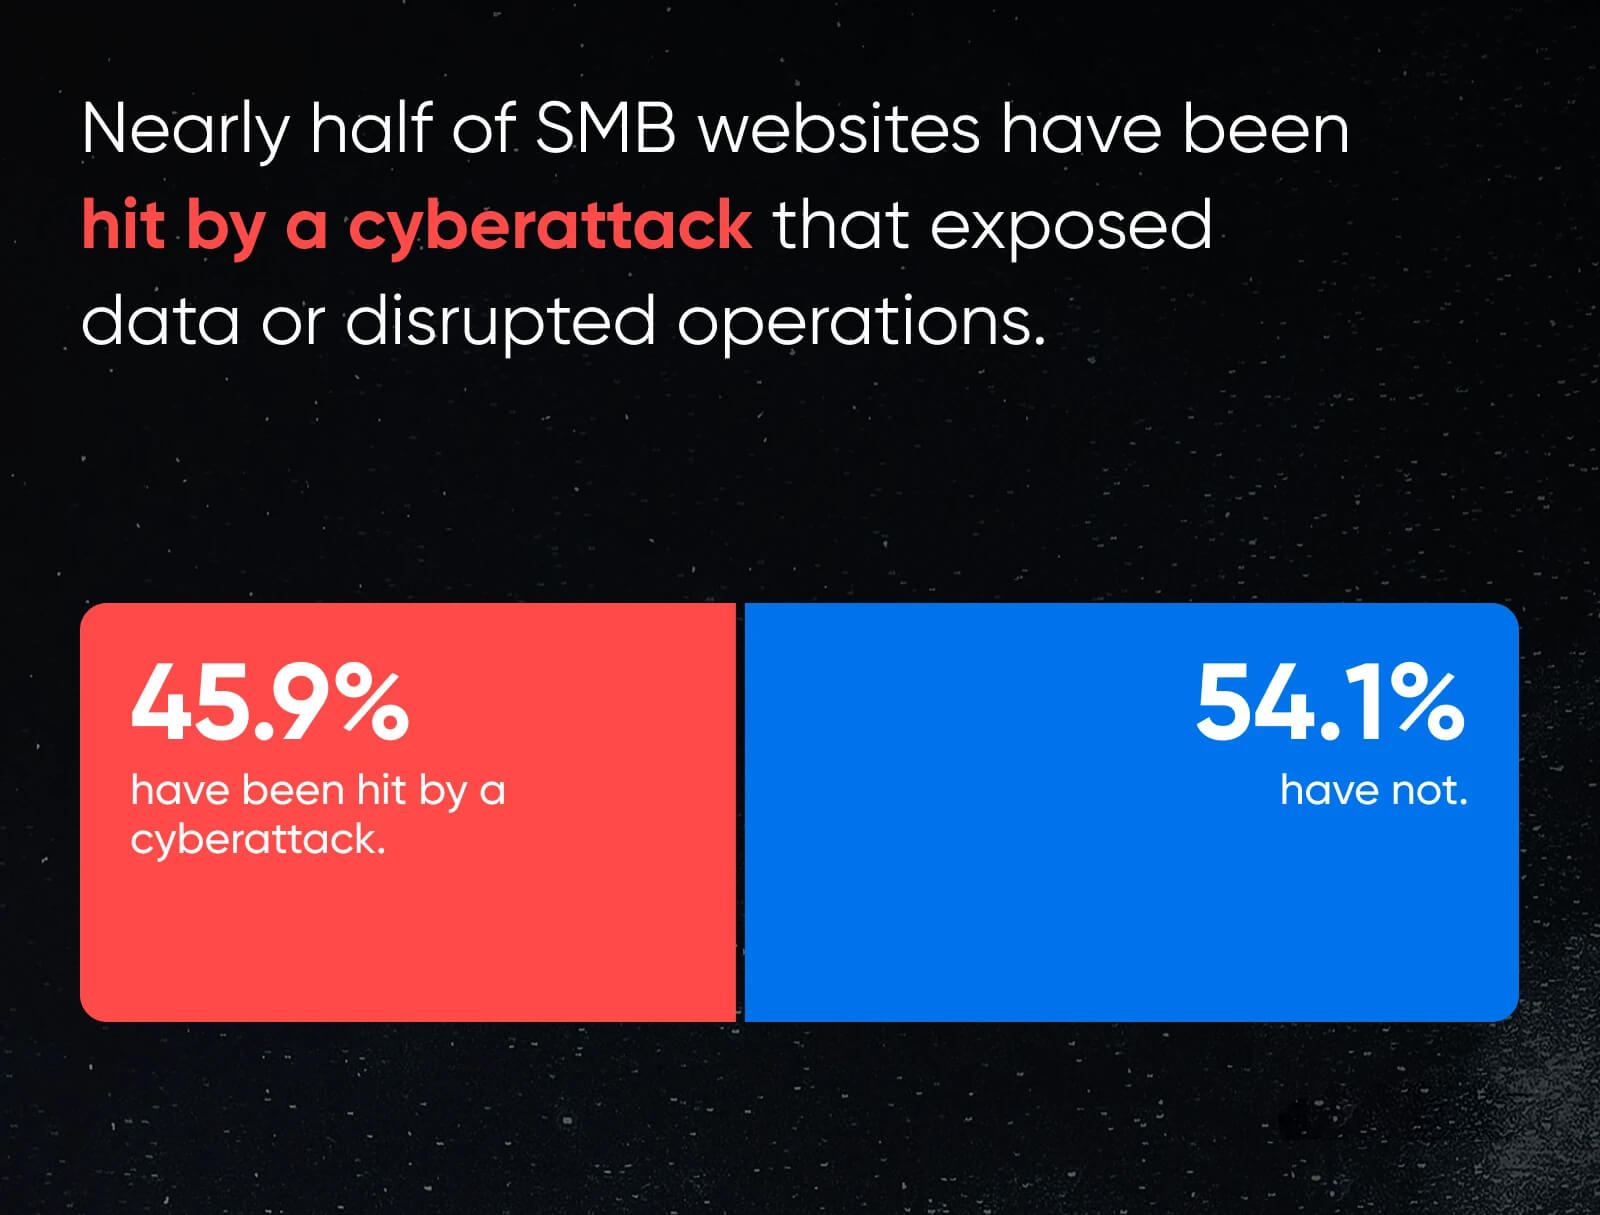
- 46% heeft te maken gehad met een cyberaanval op hun bedrijf waarbij gegevens zijn blootgesteld, bestanden zijn vergrendeld of hun website offline is gehaald.
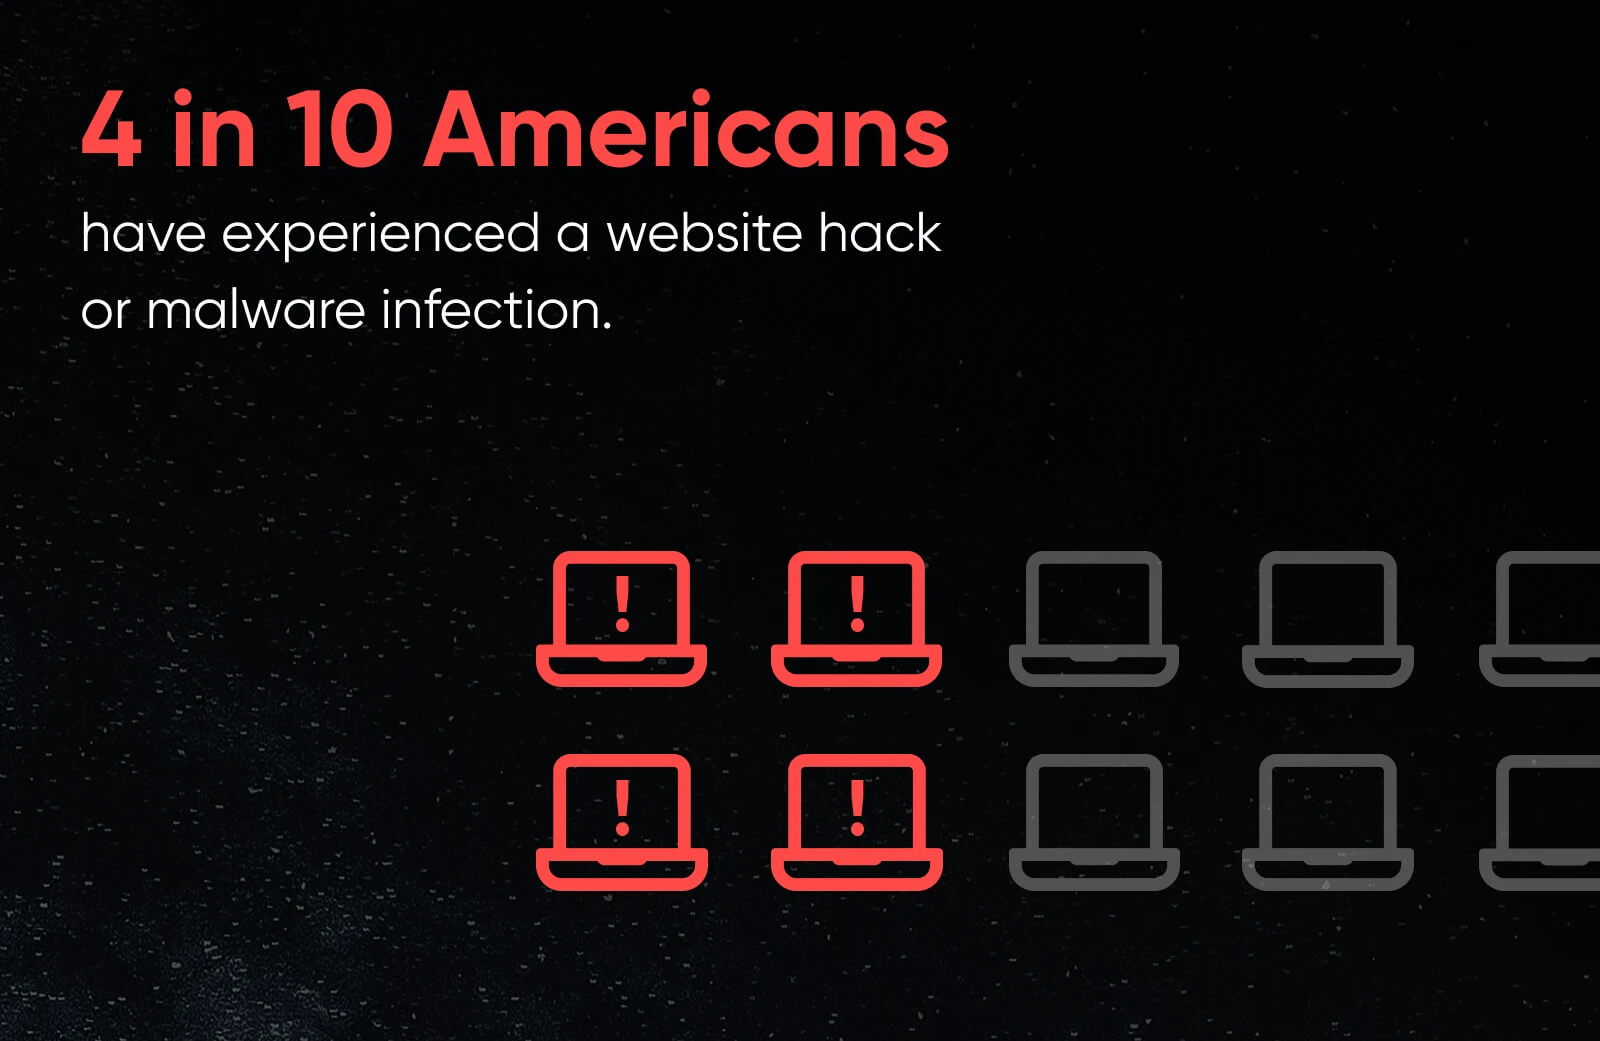
- 38% zegt dat hun website is gehackt of geïnfecteerd met malware.
- 24% zegt dat ze hun back-up- en herstelproces nooit hebben getest om te controleren of het daadwerkelijk werkt.
- 40.5% zou het meest geneigd zijn te investeren in geautomatiseerde websiteback-ups als ze wisten dat back-ups zouden voorkomen dat ze losgeld moeten betalen.
bron: nl.allianzgi.com
We hebben landelijk 1,000 eigenaren en managers van kleine bedrijven (50 of minder werknemers) ondervraagd over websitebeveiliging. Wat we ontdekten: 12% heeft een losgeldeis ontvangen in verband met hun website, e-mail of gegevens — en heeft die betaald.
Waarom is dit belangrijk?
Kleine bedrijven zijn laaghangend fruit voor cybercriminelen, waardoor deze aanvallen steeds vaker voorkomen. Onze bevindingen laten zien hoe wijdverspreid — en kostbaar — de dreiging is geworden voor alledaagse ondernemers, niet alleen voor grote bedrijven.
Als webhostingprovider die duizenden kleine bedrijven bedient, wilde DreamHost de impact van deze dreigingen in de praktijk begrijpen en hoe goed bedrijven voorbereid zijn om te reageren. De resultaten belichten duidelijke hiaten — en uitvoerbare oplossingen — in de cybersecurity van kleine bedrijven.
Stel je een zaal voor met honderd mensen die websites runnen: freelancers, winkeliers, eigenaren van kleine bedrijven — mensen die gewoon willen dat hun site werkt. Tel er nu twaalf van af.
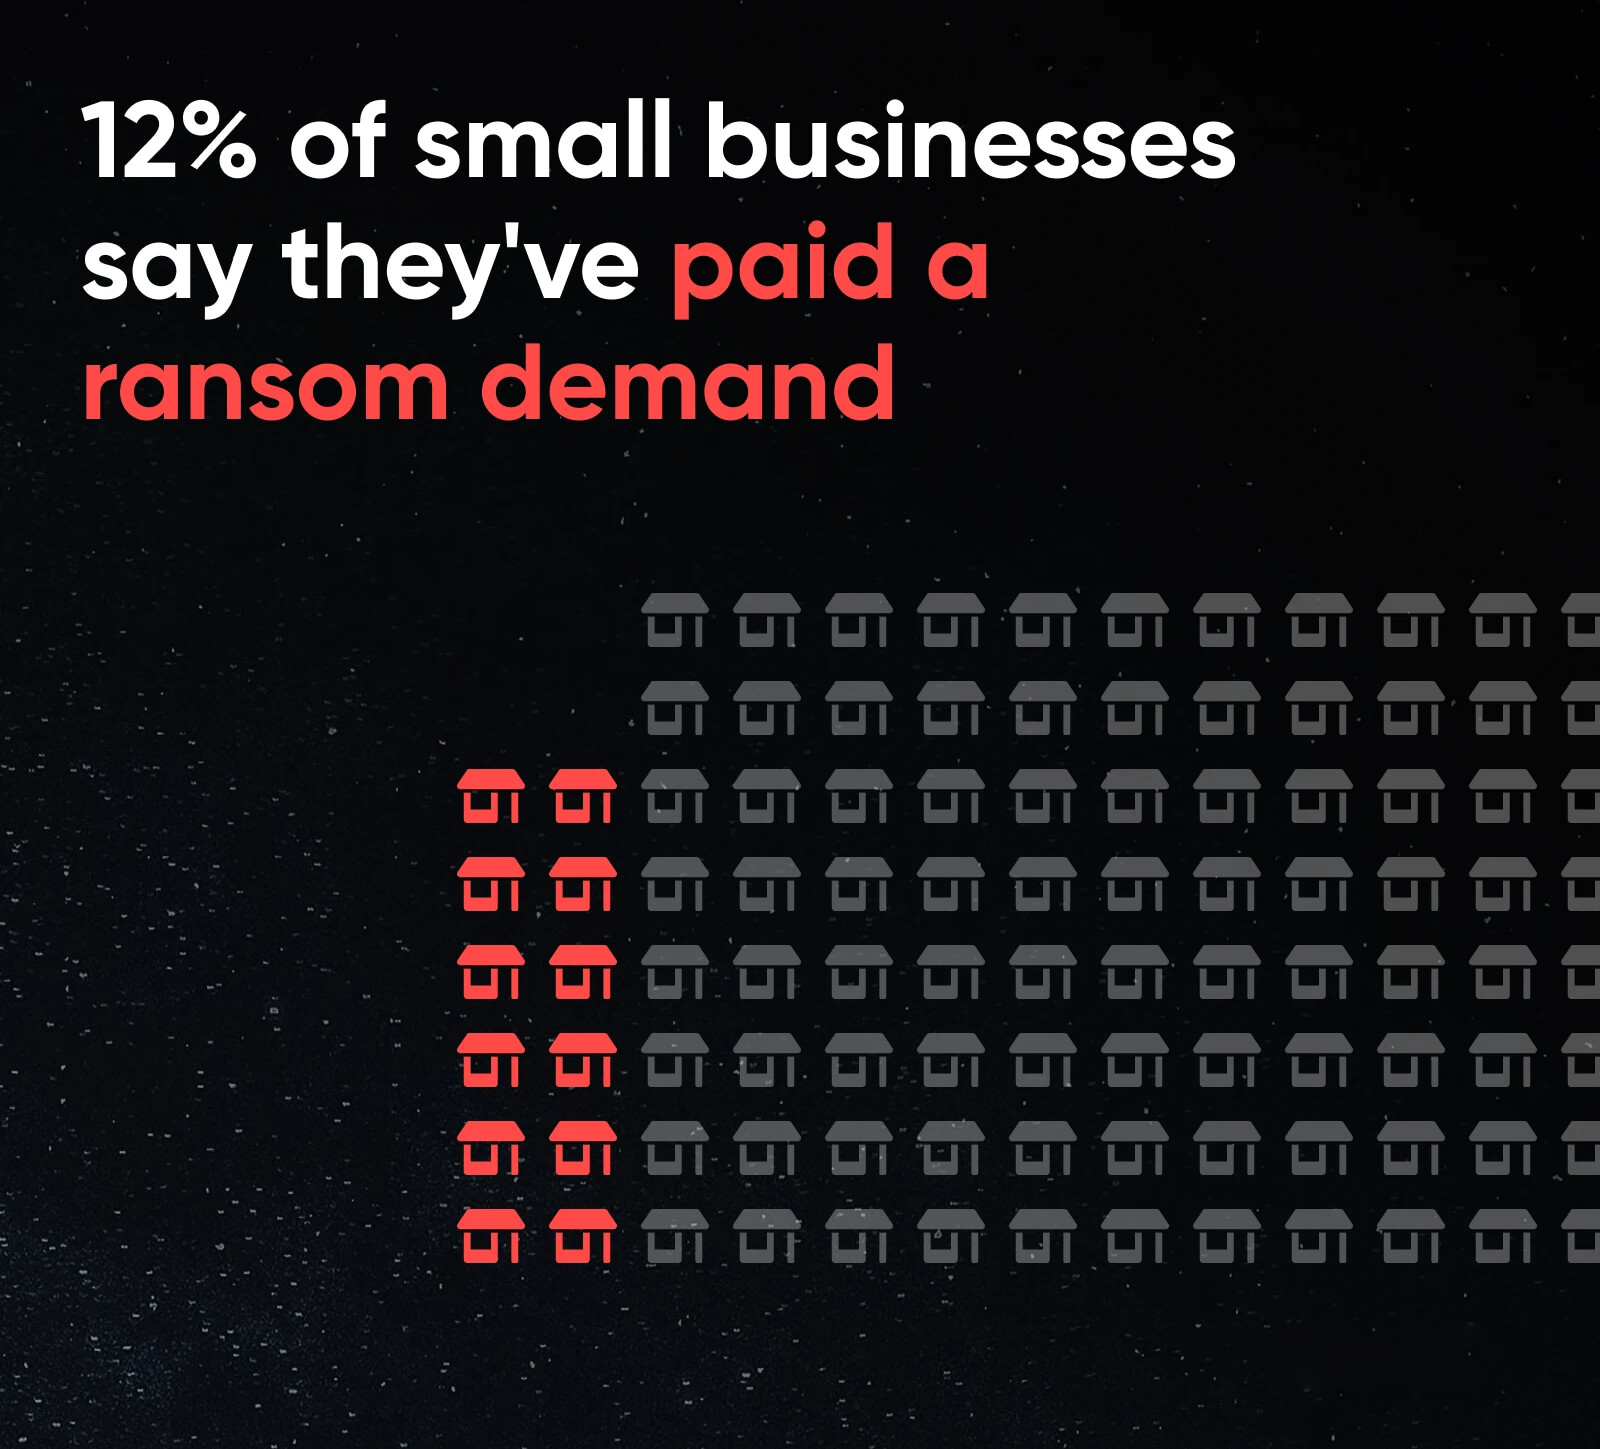
De gegevens tonen aan dat 12 van de 100 websitebeheerders losgeld hebben betaald om weer toegang te krijgen tot hun sites of gegevens. Wanneer websites offline gaan door cyberaanvallen, worden bedrijven geconfronteerd met onmiddellijke verstoringen: ontoegankelijke beheerderspanelen, niet-uitgevoerde bestellingen en vergrendelde klantdata.
Voor velen lijkt het betalen van het losgeld de snelste manier om weer online te gaan, ook al komen aanvallers hun beloftes vaak niet volledig na.
De bezorgdheid reikt verder dan degenen die hebben betaald. Tweeënveertig procent van de respondenten gaf aan “zeer bezorgd” te zijn over ransomware-aanvallen die websites als doelwit hebben, wat wijst op een breed bewustzijn van het huidige dreigingslandschap.
De volledige onderzoeksgegevens laten zien waarom die bezorgdheid terecht is — en wat bedrijven eraan kunnen doen.
Laten we erin duiken.
1 op de 8 Amerikanen heeft losgeld betaald
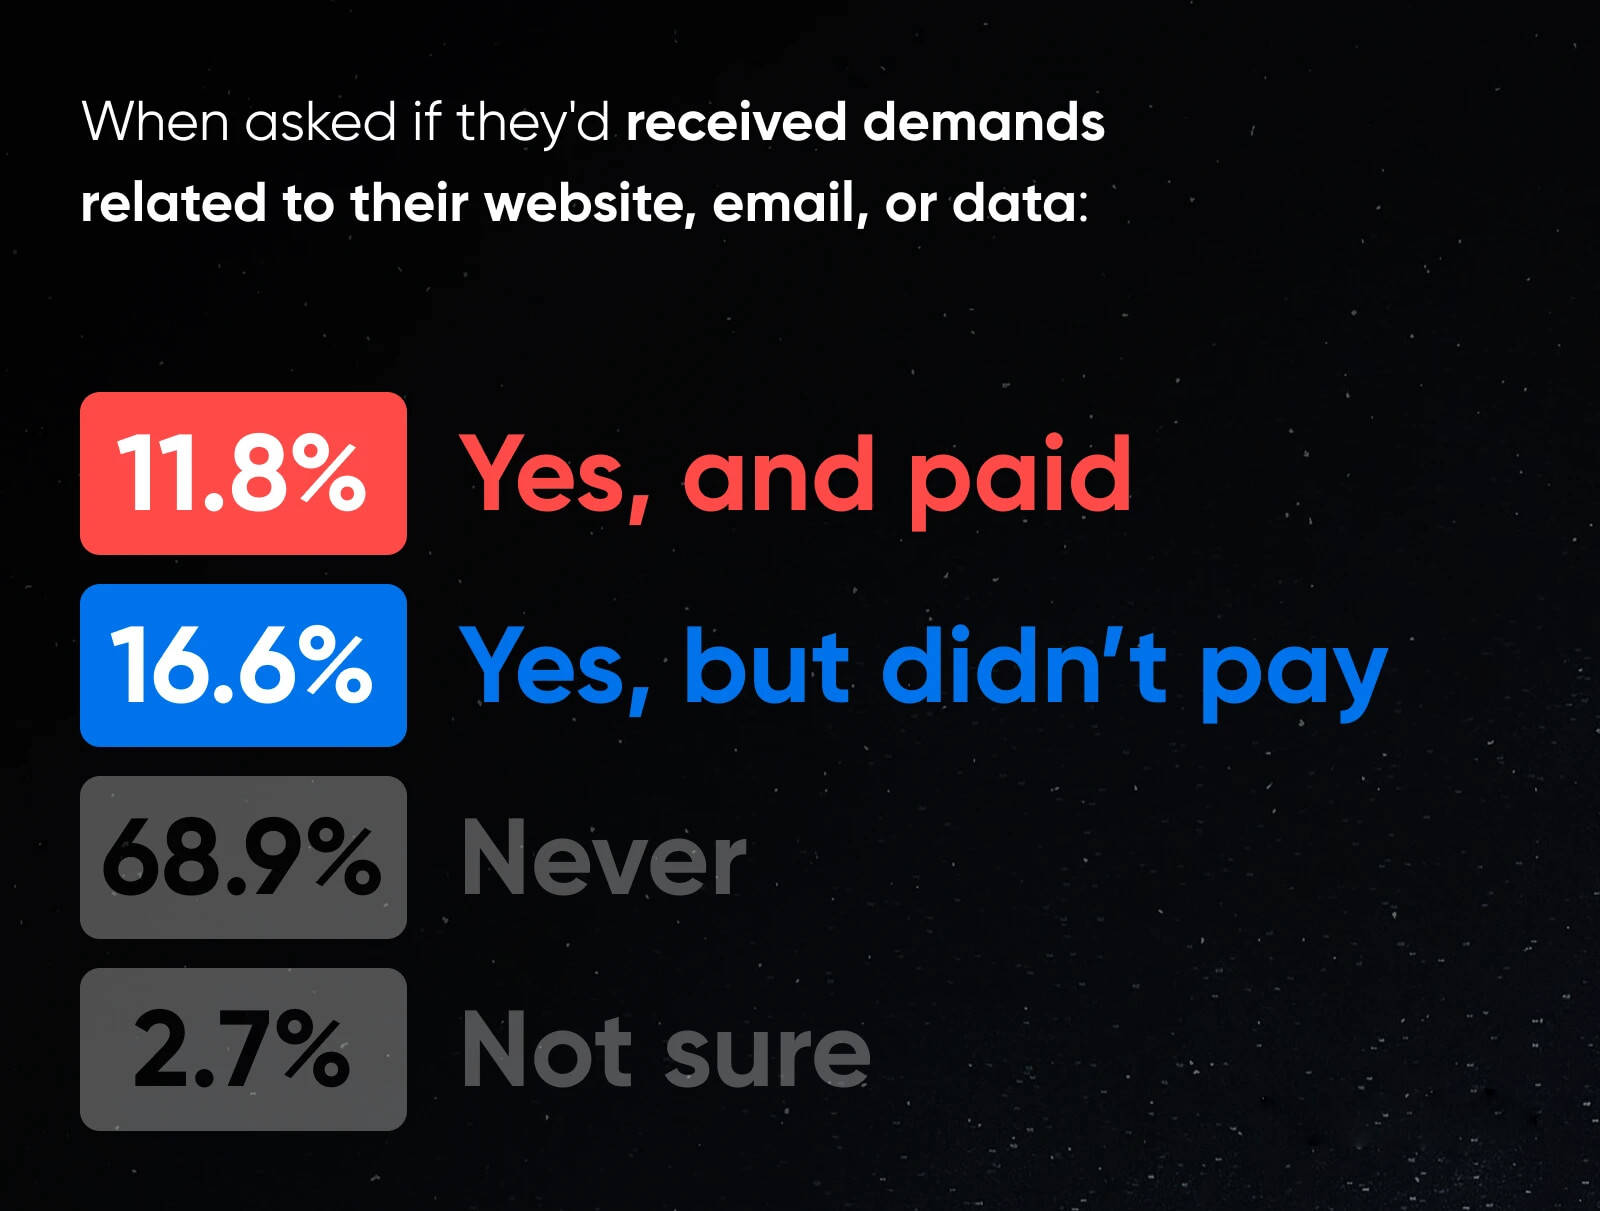
Die 12% vertegenwoordigt bedrijven die tot een beslissingspunt zijn gedwongen: het losgeld betalen of langdurige downtime ondergaan.
Elke betaling versterkt het ransomware-verdienmodel, bewijst dat de tactiek werkt en vergroot de kans dat meer bedrijven met soortgelijke eisen worden geconfronteerd.
Ransomware-aanvallen blijven niet beperkt tot grote organisaties. Kleine bedrijven met online activiteiten worden geconfronteerd met dezelfde soorten bedreigingen.
Een nadere blik op degenen die een losgeldeis ontvingen, toont hoezeer paraatheid de beslissingen vormt die zij nemen.
Van de 28.4% die met een eis werd geconfronteerd, 41.5% betaalde het losgeld. Op dat moment — site down, data vergrendeld, omzet bevroren — koos bijna de helft ervoor om te betalen.
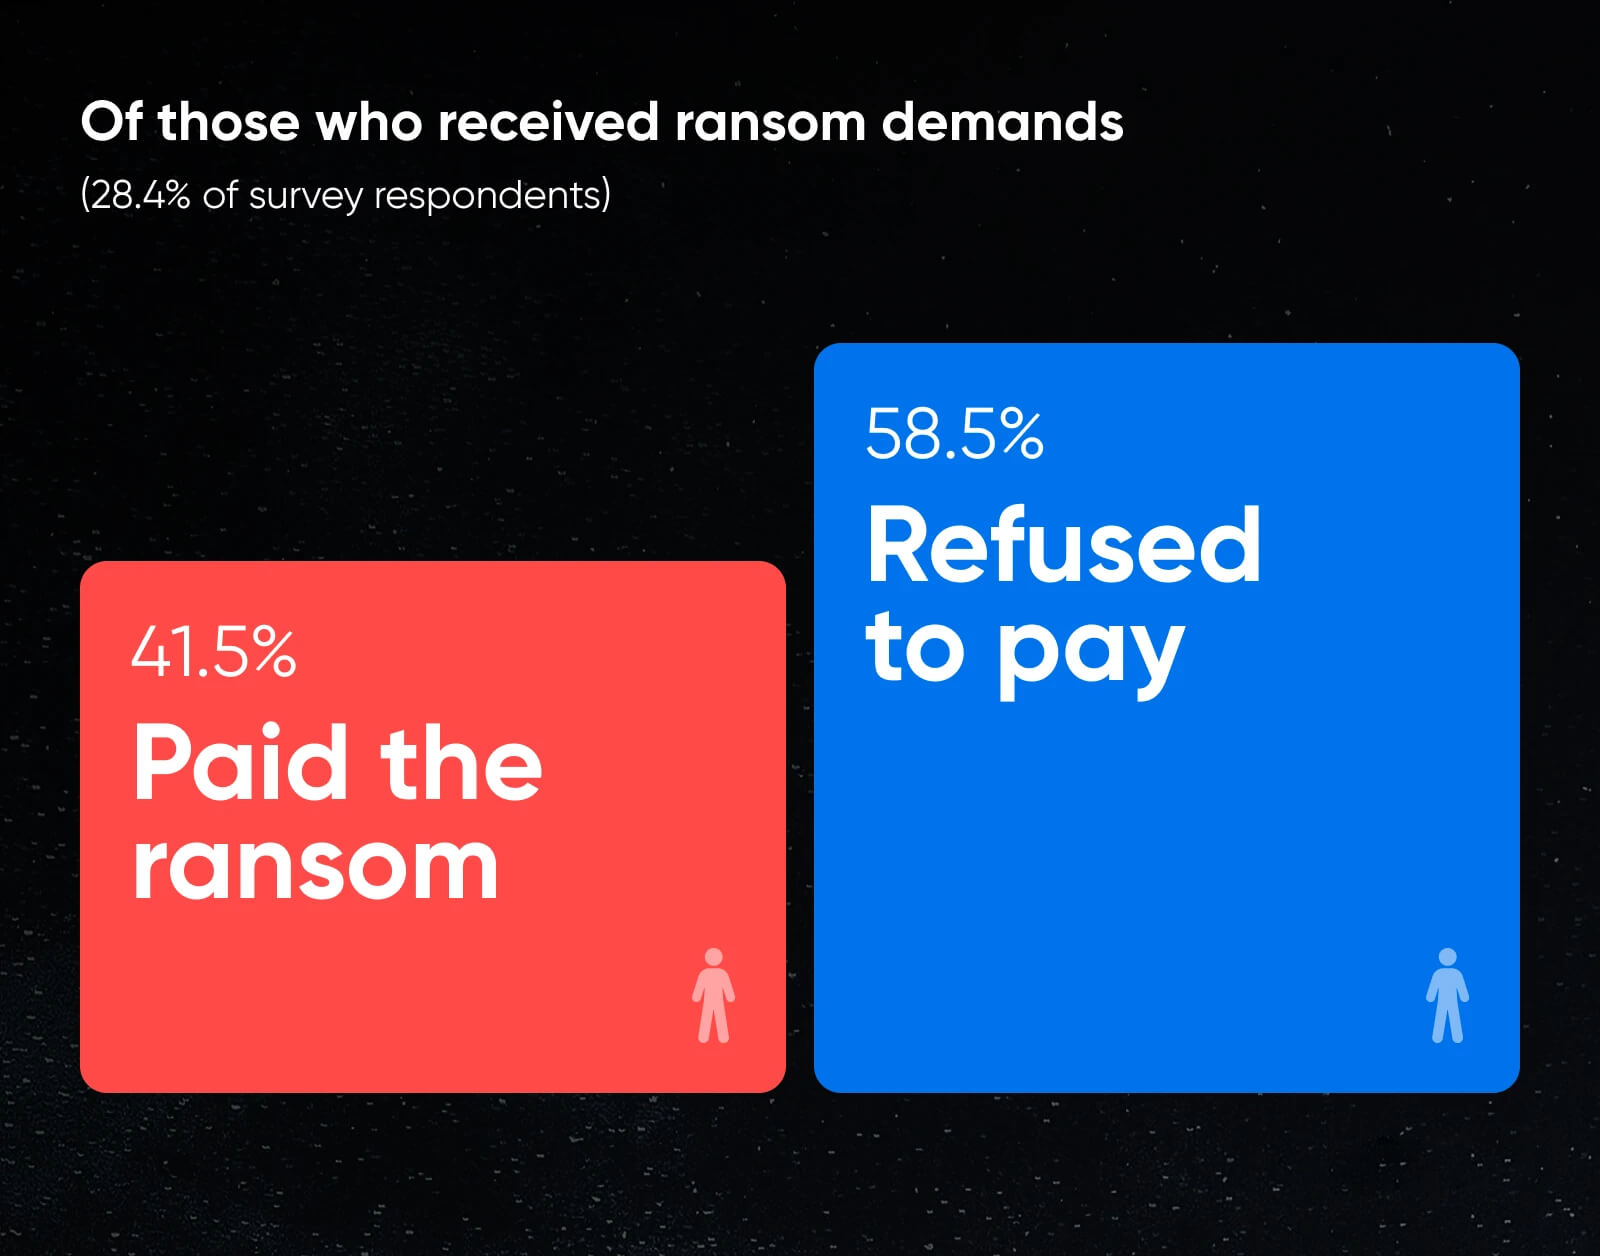
Aan de andere kant, 58.5% weigerde. Dat zijn ongeveer 6 op de 10 bedrijven die weigerden te betalen.
De gegevens suggereren dat bedrijven met geteste back-ups, duidelijke herstelprotocollen en operationele veerkracht vaker weigerden te betalen. Sterke infrastructuur en planning lijken de kwetsbaarheid voor losgeldeisen te verminderen.
Bedrijven die hun risico's begrijpen en geteste back-ups, beveiligde logins en geautomatiseerde herstelsystemen onderhouden, tonen een lagere vatbaarheid voor deze aanvallen.
Bijna de Helft van de Amerikanen is Diep Bezorgd over Ransomware-dreigingen
Tweeënveertig procent van de respondenten in ons onderzoek zei “zeer bezorgd” te zijn over de toenemende dreiging van ransomware-aanvallen gericht op websites. Als je degenen die “zeer bezorgd” zijn combineert met degenen die “enigszins bezorgd” zijn, beschouwt 84.6% van de respondenten ransomware als een ernstige dreiging.
Voor veel kleine bedrijven is de website het bedrijf — de etalage, de verkooppijplijn, het centrale knooppunt. Elke verstoring van de toegang kan de dagelijkse bedrijfsvoering rechtstreeks beïnvloeden.
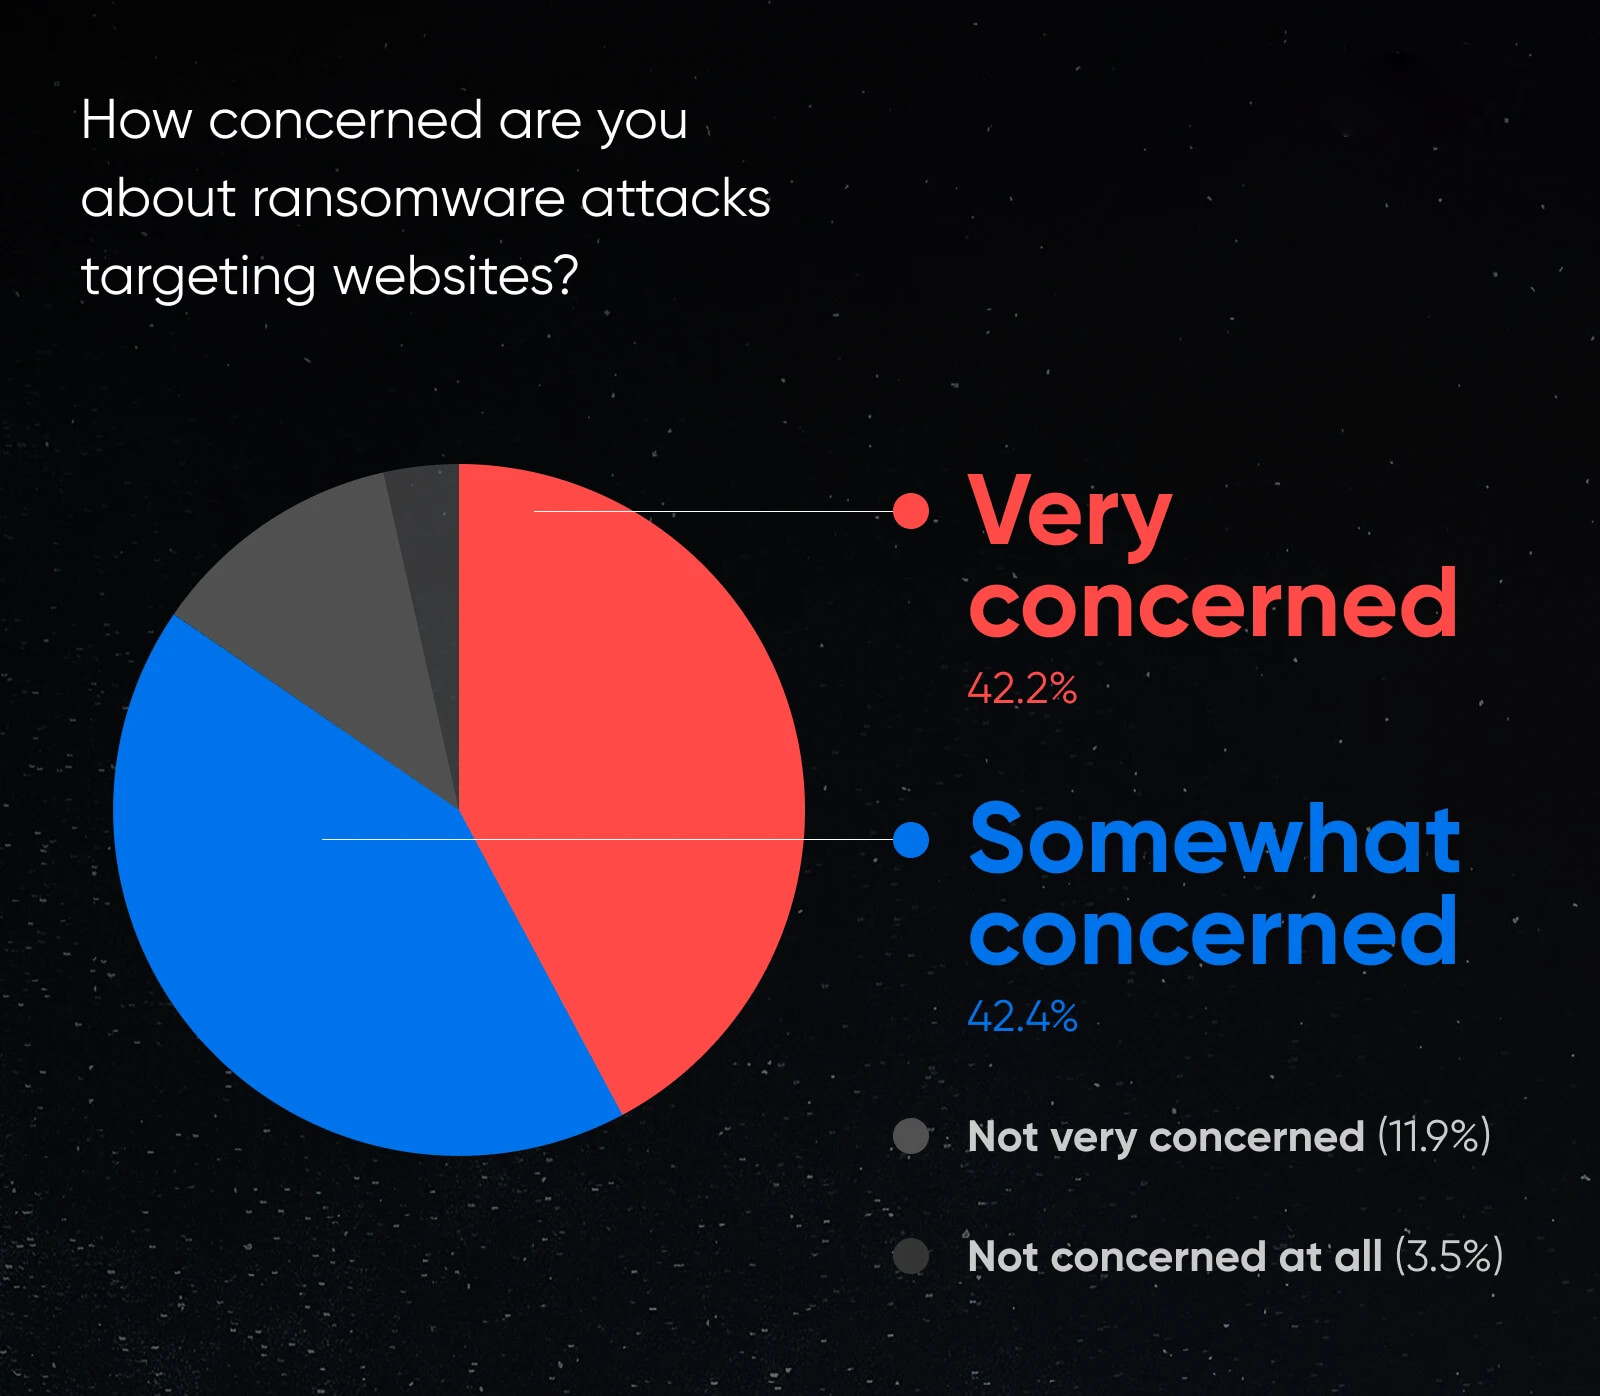
Deze bezorgdheid weerspiegelt een bredere verschuiving: ransomware heeft zich uitgebreid tot voorbij grote ondernemingen en richt zich nu vaak op kleine bedrijven.
Geruchtmakende datalekken laten zien hoe ernstig het probleem kan zijn.
Toen AT&T een datalek meemaakte dat 73 miljoen huidige en voormalige klanten trof — inclusief Social Security-nummers, geboortedata en namen — werd het bedrijf geconfronteerd met een $177 miljoen schikking. Het datalek, dat terugging tot 2019, werd pas publiekelijk erkend nadat klantdata op het dark web verscheen.
Als organisaties met voltijdse beveiligingsteams inbreuken van deze omvang kunnen meemaken, lopen kleine bedrijven vergelijkbare risico's zonder dezelfde middelen voor proactieve bescherming.
De tekenen aan de wand zijn duidelijk: nalatigheid nodigt uit tot blootstelling.
Onze enquêtegegevens tonen aan dat veel ondernemers veelvoorkomende beveiligingszwakheden herkennen: verouderde plugins, zwakke wachtwoorden en overgeslagen CMS-updates. Dit bewustzijn zorgt voor meer aandacht voor cybersecuritypraktijken bij kleine bedrijven.
Bijna de helft van de bedrijven is al gehackt
Die wijdverspreide bezorgdheid is niet ongegrond. Zesenveertig procent van onze respondenten heeft al een cyberaanval meegemaakt waarbij data werd blootgesteld, bestanden werden versleuteld of hun website offline ging.
Voor 38% van de respondenten namen die aanvallen de vorm aan van alledaagse inbreuken die zelden het nieuws halen, maar kunnen leiden tot:
- Gecompromitteerde inloggegevens
- Geïnfecteerde plugins
- SEO-spamomleidingen
- Opgeschorte domeinen
Elk van deze problemen kan omzetverlies door downtime, verslechterde zoekrangschikkingen en aangetast klantvertrouwen betekenen — problemen die voor kleine bedrijven met krappe marges snel tot een sneeuwbaleffect kunnen leiden.
Met name malware-infecties kunnen zich snel verspreiden via verouderde plugins en thema's. Voor 14% van degenen die gehackt zijn, was het geen eenmalig incident — ze hebben meerdere aanvallen meegemaakt.
Uit de gegevens blijkt dat alleen vertrouwen op de ingebouwde beveiliging van een webhost niet voldoende is, en dat de herstelkosten vaak veel hoger zijn dan de kosten van preventie. Toch blijven velen dezelfde zwakheden hanteren die in de eerste plaats tot een inbreuk leidden — updates negeren, beveiligingscontroles overslaan en zwakke inloggegevens gebruiken.
Deze incidenten dienen vaak als opstap naar grotere ransomware-gebeurtenissen. Veel website-eigenaren benaderen cyberbeveiliging nog steeds reactief in plaats van proactief.
1 op de 4 Amerikanen test nooit hun websiteback-ups
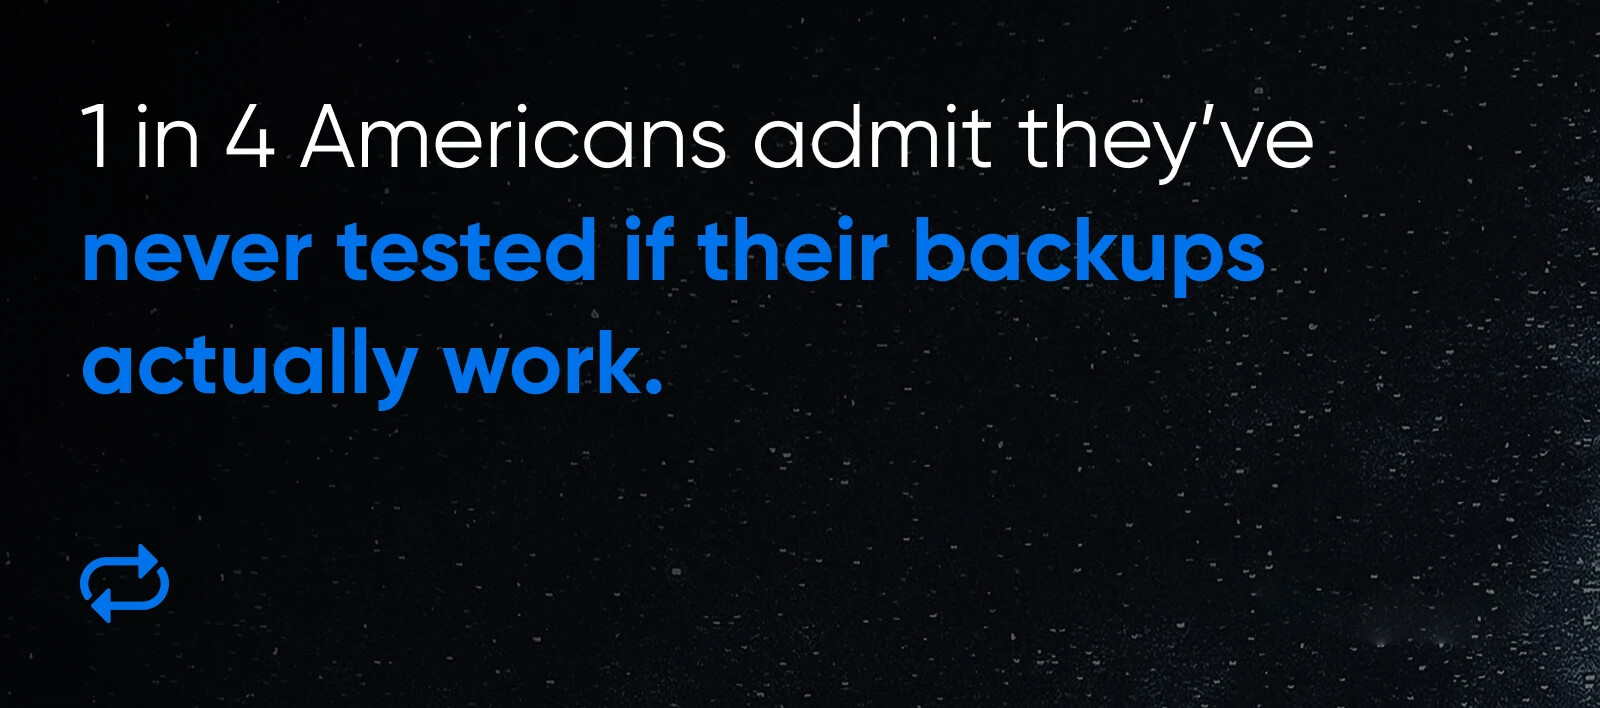
Zelfs nadat ze gehackt zijn of hebben gezien dat vakgenoten data verloren, hebben veel bedrijven nog steeds niet bevestigd dat hun websiteback-ups daadwerkelijk werken. Bijna een op de vier respondenten (24%) gaf aan dat ze hun back-up- en herstelproces nooit hebben getest.
Die kloof tussen een plan hebben en een plan hebben dat werkt, is waar kleine problemen uitgroeien tot grote bedrijfsverstoringen.
Veel eigenaren gaan ervan uit dat “auto-backup” “auto-recovery” betekent.
Dat is niet zo.
Back-ups kunnen onopgemerkt falen of beschadigd raken. Het testen van een back-up duurt doorgaans minder dan 15 minuten en kan het verschil maken tussen een kort ongemak en weken downtime.
40% van de Amerikanen zou betalen voor back-ups om hackers niet te hoeven betalen
Er is goed nieuws in de gegevens: 40% van de respondenten zei dat ze het meest geneigd zouden zijn te investeren in geautomatiseerde websiteback-ups als dat zou betekenen dat ze geen losgeld hoeven te betalen.
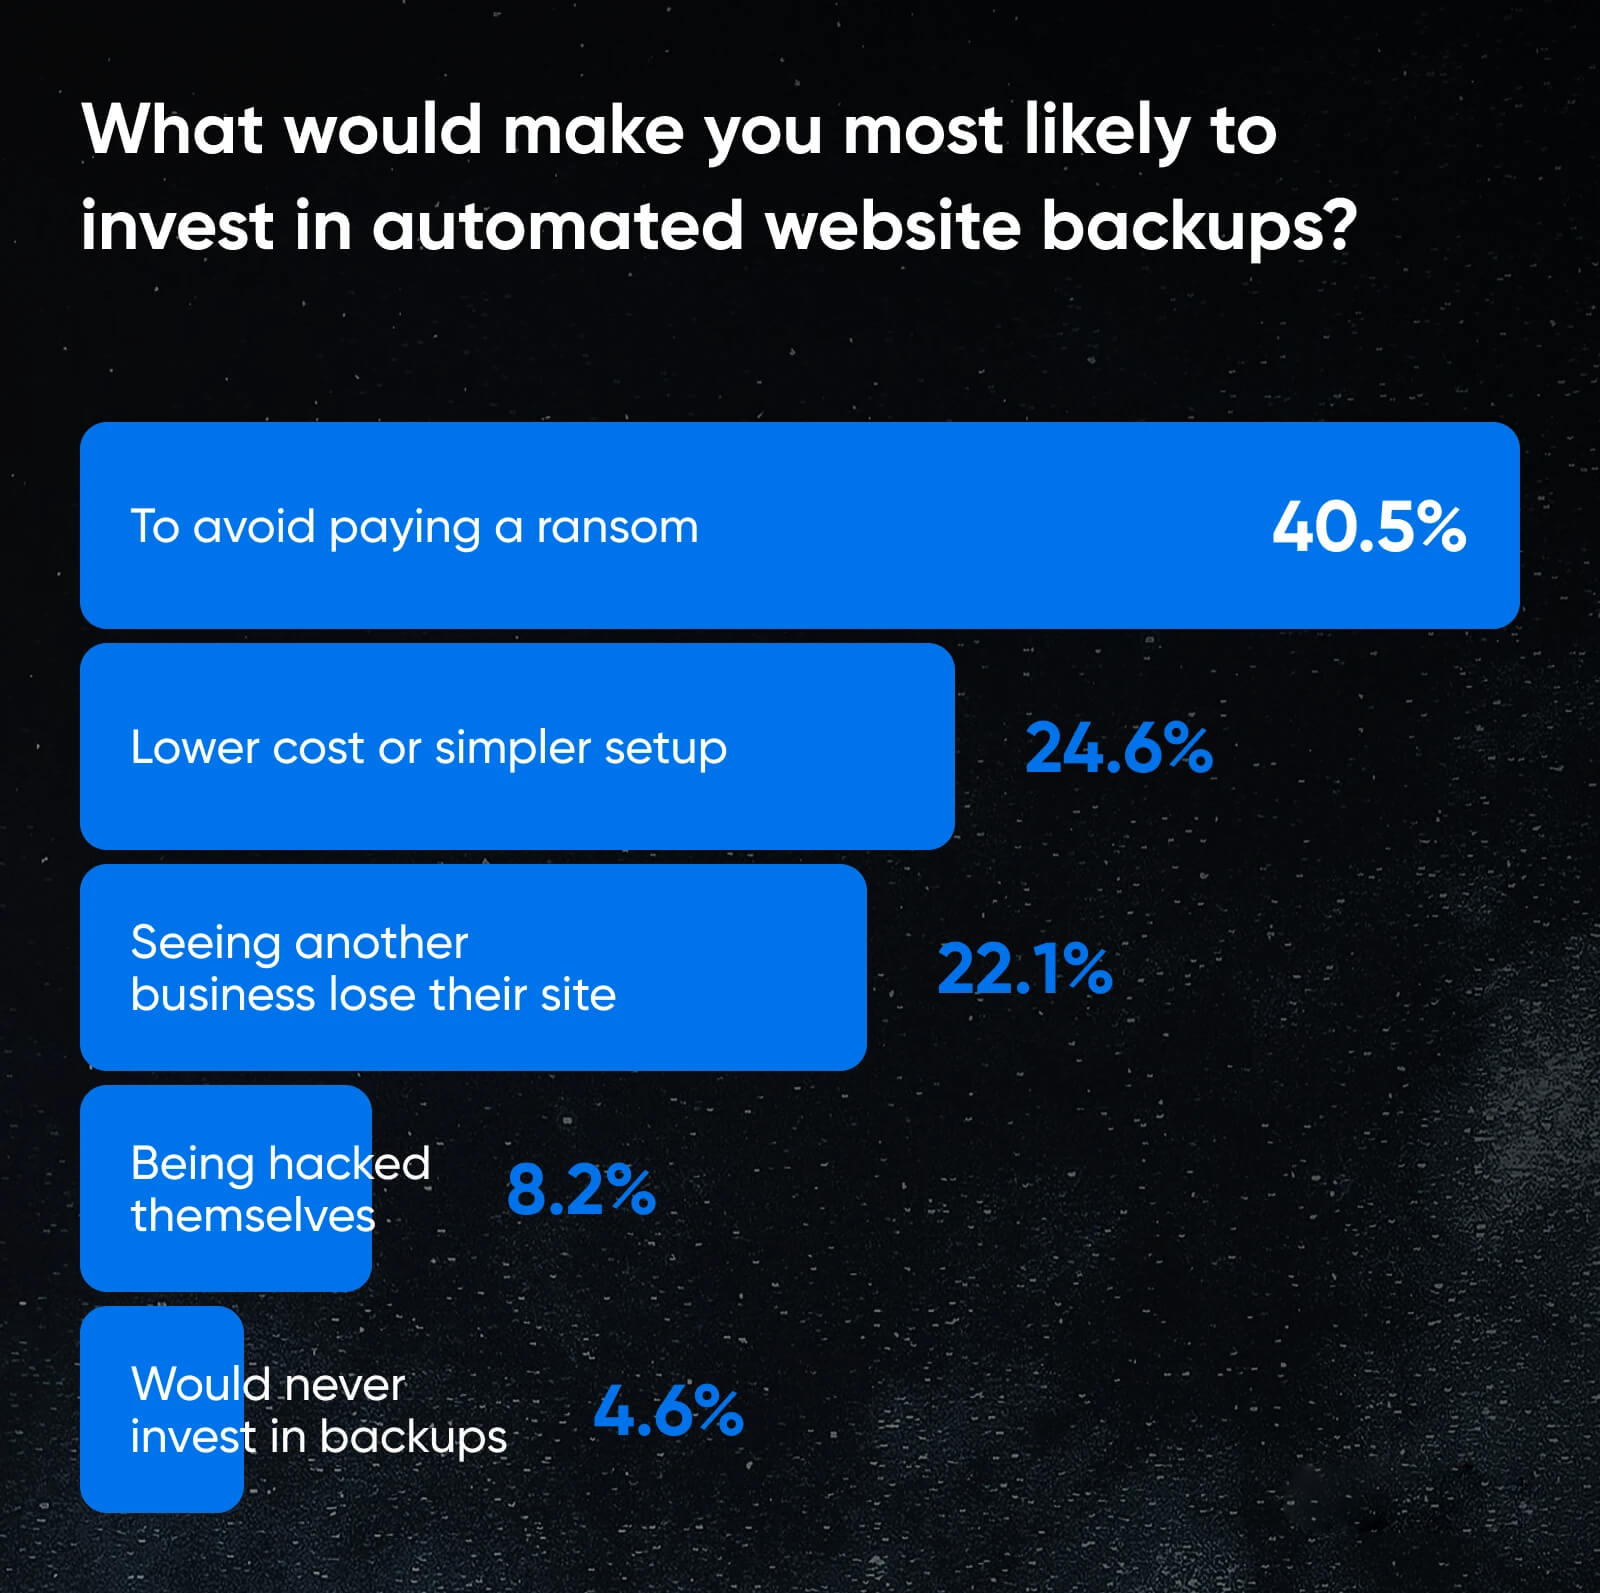
Dit weerspiegelt een verschuiving naar preventie als zakelijke beslissing. Bijna een kwart van de respondenten noemde kosten of complexiteit als de belangrijkste reden waarom ze nog geen back-upoplossingen hebben ingevoerd. Geautomatiseerde back-ups zijn echter meestal veel goedkoper dan herstel na een ernstig datalek.
Toch zei 4.6% dat ze überhaupt nooit in back-ups zouden investeren. Deze bedrijven blijven zeer kwetsbaar voor ransomware-aanvallen.
De gemiddelde totale kosten voor een klein bedrijf om te reageren op en te herstellen van een datalek kunnen variëren van $120,000 tot $1.24 miljoen.
Wanneer een site binnen enkele minuten kan worden hersteld, verliezen losgeldeisen veel van hun kracht. Hoe sneller het herstel plaatsvindt, hoe minder invloed aanvallers hebben. Dit maakt back-uptools essentiële infrastructuur. Als een site snel kan worden hersteld, verliezen aanvallers hun belangrijkste onderhandelingsmiddelen: tijd en toegang.
Samenvatting
Bijna de helft van de kleine bedrijven heeft al een cyberaanval meegemaakt. Deze wijdverspreide dreiging verandert hoe bedrijven over cyberbeveiliging denken: het bewustzijn is nu hoog, en website-eigenaren zien cyberbeveiliging steeds vaker als planning voor bedrijfscontinuïteit, niet alleen als een technische uitgave.
De weg vooruit is duidelijk. Veerkracht wordt opgebouwd door gedisciplineerde voorbereiding: grondig geteste back-ups, tools die de verdediging automatiseren, en een toewijding aan voortdurende digitale paraatheid.
De meest effectieve verdediging is het vermogen om snel te reageren en te herstellen.
Bedrijven die zich vooraf voorbereiden, lopen aanzienlijk minder risico wanneer aanvallen plaatsvinden.
Opmerking: Dit artikel is gebaseerd op een landelijk onderzoek dat in oktober 2025 is uitgevoerd, waarbij we antwoorden hebben verzameld van 1,000 Amerikanen om hun ervaringen en zorgen met betrekking tot websitebeveiliging en cyberdreigingen beter te begrijpen. Het onderzoek was specifiek gericht op personen die bedrijven met 50 of minder werknemers bezitten of beheren, zodat de gegevens de unieke uitdagingen en realiteiten van kleine ondernemers weerspiegelen.
Deelnemers vertegenwoordigden een diverse dwarsdoorsnede van sectoren en professionele achtergronden, wat een evenwichtig beeld biedt van de publieke opinie en de gevolgen in de praktijk. Respondenten kregen een reeks vragen over ransomware, website-inbraken, databeveiligingspraktijken en incidentrespons, wat waardevolle inzichten opleverde over de huidige stand van cybersecuritybewustzijn en paraatheid onder eigenaren van kleine bedrijven in de VS via dreamhost