
OpenVPN est l'un des protocoles de réseau privé virtuel (VPN) les plus populaires pour créer des tunnels VPN et établir des connexions sécurisées entre les réseaux. Mais qu'est-ce qu'OpenVPN, quels avantages offre-t-il et quand devriez-vous l'utiliser ?
Qu'est-ce qu'OpenVPN ?
OpenVPN, abréviation de Open Virtual Private Network, est un système open source qui crée un tunnel privé et sécurisé entre les réseaux. Le terme « OpenVPN » peut désigner plusieurs éléments connexes :
- L'OpenVPN open source protocole utilisé pour créer des tunnels chiffrés entre les réseaux et établir une connexion VPN.
- L'OpenVPN logiciel (client VPN) qui utilise le protocole OpenVPN.
- L'OpenVPN entreprise qui soutient le code open source et propose ses propres produits VPN commerciaux.
Bien que le nom OpenVPN s'applique à la fois au logiciel et à l'entreprise, le protocole OpenVPN est utilisé dans la plupart des solutions VPN modernes, y compris NordVPN. Par conséquent, cet article se concentrera sur OpenVPN en tant que protocole de tunnellisation.
OpenVPN est-il sûr ?
Oui, OpenVPN est l'un des protocoles VPN les plus sûrs. Il utilise la couche de sockets sécurisés/la sécurité de la couche de transport (SSL/TLS) pour protéger les données et s'appuie sur la bibliothèque OpenSSL pour une personnalisation plus poussée, notamment des fonctionnalités de sécurité supplémentaires.
Le protocole OpenVPN prend en charge la confidentialité persistante parfaite (PFS), qui garantit que les sessions passées restent protégées même si une clé est compromise ultérieurement. Il fonctionne également avec les connexions TCP et UDP (plus de détails ci-dessous), ce qui vous permet de passer au TCP lorsque vous souhaitez davantage de fiabilité ou à l'UDP lorsque vous avez besoin de vitesses plus élevées.
Parce qu'OpenVPN est open source, son code est transparent. Toute personne de la communauté OpenVPN peut rechercher des bogues et proposer des correctifs. Cependant, cette transparence facilite également l'étude du code par les pirates informatiques et les chercheurs en sécurité afin d'y trouver des faiblesses.
OpenVPN prend en charge différents algorithmes et paramètres cryptographiques, de sorte que sa sécurité dépend en partie des chiffrements et des longueurs de clés que vous choisissez. C'est pourquoi une configuration appropriée est cruciale, et pourquoi le choix d'un service et d'un client VPN de confiance est tout aussi important que le choix d'un protocole VPN sécurisé.
Comment fonctionne OpenVPN ?
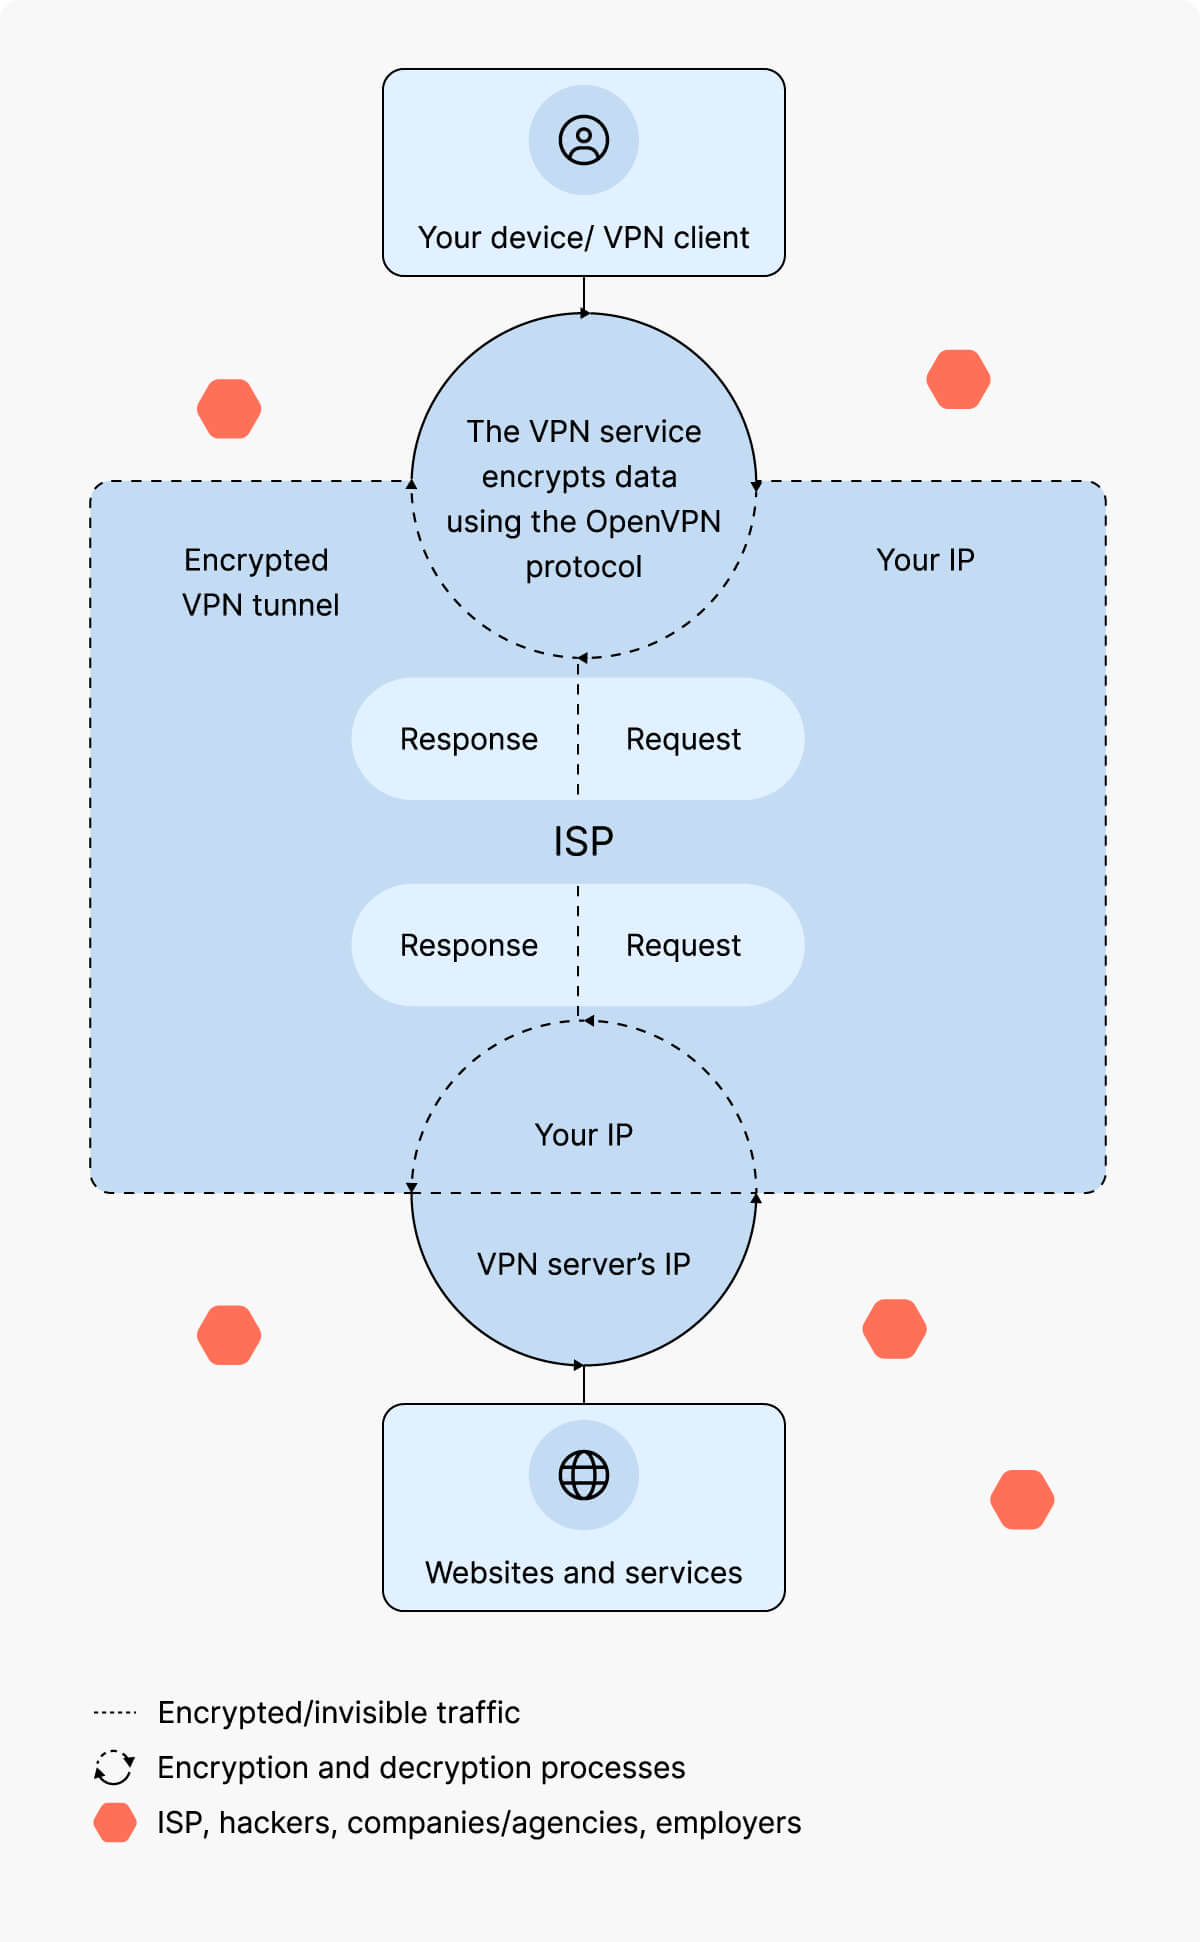
OpenVPN crée un tunnel sécurisé pour le trafic de données entre le client VPN et le serveur VPN. Ce processus comprend l'authentification du client et du serveur, la mise en place du tunnel VPN, l'encapsulation et le chiffrement des données, puis la transmission du trafic.
OpenVPN prend en charge plusieurs méthodes d'authentification et algorithmes de chiffrement et peut sécuriser le trafic TCP comme UDP. Cette flexibilité en fait un choix privilégié et sûr pour de nombreuses configurations VPN.
1. Authentification
OpenVPN utilise diverses méthodes d'authentification VPN pour vérifier l'identité du client et du serveur VPN. Ces méthodes combinent généralement les identifiants utilisateur, les certificats numériques et l'infrastructure à clés publiques (PKI) pour la gestion des clés. La PKI contrôle la façon dont les clés de chiffrement sont créées, partagées et révoquées afin que les connexions restent correctement authentifiées.
2. Configuration du tunnel
Une fois les identités vérifiées, OpenVPN crée un tunnel VPN entre le client et le serveur. Pour établir ce tunnel, OpenVPN utilise principalement SSL/TLS, bien qu'il puisse également être configuré pour utiliser d'autres protocoles.
3. Encapsulation et chiffrement
OpenVPN encapsule les paquets de données dans des couches supplémentaires afin d'ajouter des informations de routage, d'identifier la source et la destination des données, et d'appliquer des mesures de sécurité telles que le chiffrement VPN. Le chiffrement garantit que les données transitant par le tunnel VPN restent cachées aux tiers, y compris votre employeur, votre fournisseur d'accès à Internet (ISP), les pirates informatiques et les entreprises publicitaires.
Un autre avantage d'OpenVPN est sa polyvalence. Vous pouvez le configurer pour utiliser différents algorithmes cryptographiques et différentes longueurs de clés. Selon la configuration, il peut également fonctionner avec un DNS géré afin de conserver les résolutions de noms de domaine à l'intérieur du tunnel, ce qui aide à prévenir les fuites DNS. Dans les environnements professionnels, les administrateurs peuvent activer des journaux d'audit des données pour suivre l'activité des connexions à des fins de sécurité et de dépannage, et appliquer des règles de contrôle d'accès afin de limiter les utilisateurs ou les appareils pouvant accéder à des ressources spécifiques.
4. Transmission des données
Le trafic chiffré transite par le tunnel VPN jusqu'au serveur VPN, où il est déchiffré puis acheminé vers sa destination finale.
Étant donné que le trafic passe par un serveur intermédiaire, la destination ne voit pas l'adresse IP d'origine. Elle voit à la place l'adresse IP du serveur VPN.
Configuration des routes et des politiques
OpenVPN contrôle la façon dont le trafic circule entre le client et le serveur grâce au routage VPN. Lorsque vous vous connectez à OpenVPN, le serveur attribue à votre appareil une adresse IP virtuelle et crée des règles de routage qui indiquent à votre système quelles données doivent transiter par le tunnel chiffré et lesquelles doivent rester en dehors.
Les administrateurs peuvent définir des politiques de routage pour contrôler ce flux. Les deux types principaux sont les configurations full-tunnel et split-tunnel. Une politique full-tunnel envoie tout le trafic via le VPN, tandis qu'une politique split-tunnel n'achemine que le trafic spécifique, ce qui vous permet de faire transiter une partie de votre activité en ligne par le tunnel chiffré tout en conservant un accès Internet direct pour d'autres applications ou services. Par exemple, vous pouvez travailler sur des fichiers protégés par VPN tout en accédant directement à votre imprimante domestique ou à des sites web locaux.
À quoi sert OpenVPN ?
OpenVPN est utilisé pour créer des tunnels chiffrés afin de faire transiter le trafic entre des appareils et des réseaux via Internet. Les particuliers et les organisations l'utilisent pour protéger les données en transit, permettre un accès distant contrôlé et relier des sites distincts.
- Configurer une connexion VPN. L'objectif principal d'OpenVPN est d'établir un tunnel VPN pour une transmission sécurisée des données. Un tunnel VPN est ce qui distingue un VPN d'un simple proxy, et des protocoles comme OpenVPN rendent ce tunnel possible. Vous pouvez utiliser OpenVPN chaque fois qu'une connexion VPN est nécessaire, par exemple pour accéder à un serveur virtuel ou créer un réseau privé.
- Chiffrer les données en transit. Outre la création d'un tunnel VPN chiffré, OpenVPN utilise des algorithmes cryptographiques pour chiffrer les données qui transitent par ce tunnel. Cela fait d'OpenVPN un excellent choix pour envoyer et recevoir des données sensibles sur Internet, sécuriser la VoIP et la visioconférence, naviguer de manière privée, utiliser le Wi-Fi public en toute sécurité et protéger les communications des appareils IoT.
- Permettre et sécuriser l'accès distant. Parce qu'il crée un tunnel VPN et chiffre les données en transit, OpenVPN est idéal pour permettre et sécuriser l'accès distant aux réseaux internes. Les entreprises, les universités et d'autres institutions peuvent utiliser OpenVPN pour gérer et contrôler l'accès à leurs réseaux depuis des sites distants.
- Relier des sites via Internet. OpenVPN peut également connecter des réseaux entiers (site à site). Les organisations l'utilisent pour relier des bureaux ou des centres de données afin que les équipes puissent partager des ressources et des plateformes entre différents sites.
Quelle est la différence entre un VPN et OpenVPN ?
A VPN est un service qui protège votre connexion Internet, tandis qu'OpenVPN est l'un des protocoles de tunneling qu'un service VPN peut utiliser à cette fin.
N'importe qui peut utiliser le client OpenVPN open source pour configurer sa propre connexion VPN. La plupart des fournisseurs VPN intègrent également le protocole OpenVPN dans leurs applications. Cependant, OpenVPN n'est qu'un protocole de tunnelisation, et un fournisseur VPN peut en proposer plusieurs autres, tels que WireGuard® et IKEv2/IPsec.
Quel protocole OpenVPN utilise-t-il ?
Le protocole OpenVPN est un protocole VPN open source qui utilise la bibliothèque OpenSSL pour sécuriser le trafic Internet en créant un tunnel virtuel via UDP ou TCP. Il est hautement configurable, prend en charge les connexions de site à site et de point à point, et offre de solides options de chiffrement et d'authentification. OpenVPN peut tunneliser n'importe quel sous-réseau IP et peut être configuré pour utiliser des clés pré-partagées ou une PKI pour l'authentification. Il peut également coexister avec d'autres protocoles VPN, tels que IKEv2/IPSec et WireGuard, offrant aux utilisateurs et aux fournisseurs plus de flexibilité pour choisir la meilleure configuration pour leur réseau.
Quelles sont les différences entre OpenVPN UDP et OpenVPN TCP ?
OpenVPN peut fonctionner à la fois sur TCP et UDP, et la plupart des clients VPN vous permettent de choisir le protocole de transport à utiliser.
Le protocole de contrôle de transmission (TCP) établit une connexion entre l'émetteur et le destinataire et vérifie soigneusement que les paquets de données en transit arrivent intacts et dans l'ordre.
Le protocole de datagramme utilisateur (UDP) envoie des paquets de données sans établir au préalable une connexion formelle entre l'émetteur et le destinataire. Il ne garantit pas que les paquets arriveront ni qu'ils arriveront dans l'ordre. Cela rend UDP plus rapide, mais moins fiable que TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Fiabilité élevée | Fiabilité moindre |
| Vitesse moindre | Vitesse plus élevée |
| Les paquets sont livrés en séquence | Les paquets sont livrés en flux |
| Adapté aux usages statiques (e-mail, navigation web, transfert de fichiers) | Adapté aux usages dynamiques (streaming, jeux, VoIP) |
OpenVPN est-il meilleur que les autres protocoles VPN ?
La réponse dépend de l'usage que vous attendez du protocole VPN.
OpenVPN est meilleur que les protocoles VPN obsolètes comme PPTP. En termes de sécurité, OpenVPN est plus solide que la plupart des autres protocoles VPN. Mais la sécurité n'est pas le seul facteur à prendre en compte lors du choix d'un protocole VPN.
IKEv2/IPsec, par exemple, peut être un meilleur choix pour les appareils mobiles, car il gère très bien les changements de réseau (comme le passage du Wi-Fi aux données mobiles). Et si la vitesse de connexion est votre priorité principale, WireGuard® est beaucoup plus rapide que la plupart des autres protocoles VPN. Ces dernières années, il s'est également beaucoup amélioré en matière de sécurité, atteignant un niveau comparable à OpenVPN.
Quels sont les avantages et les inconvénients d'OpenVPN ?
OpenVPN est un protocole VPN fiable, auquel beaucoup font confiance, mais comme la plupart des outils, il a aussi ses inconvénients. Comprendre à la fois ses points forts et ses points faibles peut vous aider à déterminer s'il correspond à vos besoins.
| Avantages d'OpenVPN | Inconvénients d'OpenVPN |
|---|---|
| Sécurité plus élevée que la plupart des alternatives | Généralement plus lent que les protocoles plus récents comme WireGuard® |
| Code open source (permet la transparence et des améliorations menées par la communauté) | Configuration manuelle requise |
| Compatible avec différents appareils et protocoles de chiffrement | Gourmand en ressources, surtout sur le matériel plus ancien |
| Compatible avec le trafic TCP et UDP | |
| Surveillance de connexion intégrée et basculement automatique pour maintenir des liaisons stables | |
| Options de journalisation et d'audit pour le suivi des performances et le dépannage |
Quelle est la sécurité d'OpenVPN ?
OpenVPN est l'un des protocoles VPN les plus sécurisés que vous puissiez utiliser, à condition qu'il soit correctement configuré et maintenu. Il utilise TLS pour l'échange de clés et l'authentification et prend en charge la cryptographie moderne avec une authentification par certificat et le PFS.
Parce qu'OpenVPN est open-source, la communauté de la sécurité peut examiner son code et contribuer à maintenir le protocole sécurisé.
En pratique, OpenVPN peut offrir une protection solide contre les menaces réseau courantes et reste une option de confiance pour un usage personnel comme professionnel. Cependant, le niveau de sécurité d'OpenVPN dans un usage réel dépend de la façon dont il est déployé et maintenu. Les paramètres du serveur, le logiciel client, les correctifs du système d'exploitation et de bonnes pratiques en matière d'identifiants jouent tous un rôle crucial et ne doivent pas être ignorés.
OpenVPN est-il gratuit ?
Oui, le protocole OpenVPN est gratuit dans le sens où il est open-source et que toute personne disposant de compétences techniques suffisantes peut le modifier et l'utiliser selon ses besoins. Par exemple, vous pourriez utiliser du code VPN librement disponible pour créer un serveur VPN à partir d'un vieil ordinateur.
Il existe également un client OpenVPN gratuit que vous pouvez installer et configurer pour vous connecter au serveur VPN de votre choix, qu'il s'agisse de votre propre serveur ou des serveurs VPN inclus avec votre abonnement VPN.
Faut-il choisir OpenVPN ?
Si vous utilisez un fournisseur VPN premium, vous pouvez généralement choisir le protocole VPN à utiliser. Alors, faut-il choisir OpenVPN si vous avez cette option ?
Cela dépend de l'usage que vous faites d'un VPN. Si vous l'utilisez principalement pour le streaming, le jeu ou d'autres activités gourmandes en bande passante, la vitesse peut primer sur la sécurité maximale, et aucun protocole ne surpasse le protocole NordLynx en termes de vitesse. Mais si vous traitez des données sensibles et que la sécurité est votre priorité absolue, OpenVPN est un excellent choix. Pour la même raison, choisissez OpenVPN TCP plutôt qu'OpenVPN UDP lorsque la fiabilité et la protection sont plus importantes que la vitesse brute.
Résumé
Cet article de blog propose une introduction concise à OpenVPN, en l'expliquant comme un protocole VPN largement utilisé pour établir des tunnels sécurisés et des connexions chiffrées entre différents réseaux. Il présente les principaux avantages d'OpenVPN — notamment une sécurité renforcée grâce à SSL/TLS, la flexibilité d'utiliser le transport TCP ou UDP, et son adaptation à divers scénarios, de l'accès à distance aux réseaux site à site. L'article est présenté comme une entrée de glossaire et est étiqueté avec des termes techniques clés, notamment « OpenVPN », « SSL/TLS », « protocole TCP » et « protocole UDP », afin d'aider les lecteurs à comprendre rapidement où et quand OpenVPN constitue un choix approprié pour protéger leurs communications en ligne.