
Si vous vous êtes déjà demandé pourquoi votre streaming Netflix est fluide alors que le téléchargement d’un gros fichier semble ramper, vous avez déjà croisé la différence entre TCP et UDP — vous ne connaissiez simplement pas encore leurs noms. TCP et UDP sont les deux principaux protocoles de transport qui sous-tendent presque tout ce que vous faites en ligne : navigation, jeux, streaming, appels vidéo, VPN — tout ça.
Parcourons-les en langage simple, avec un peu de concret, et voyons quand chacun compte vraiment pour vous.
D’abord, qu’est-ce que TCP et UDP, au juste ?
Imaginez Internet comme un immense service postal. IP est la partie qui sait où envoyer les choses (l’adresse), et TCP/UDP sont les règles pour la façon dont les envoyer. TCP (Transmission Control Protocol) et UDP (User Datagram Protocol) reposent tous deux sur IP et découpent vos données en petits morceaux appelés paquets, puis font traverser le réseau à ces paquets.
Ils ont le même métier de base — faire passer des données de A à B — mais des personnalités très différentes :
- TCP est le coursier prudent, obsédé par les détails : un peu lent, il vérifie tout, et ne perd jamais un colis s’il peut l’éviter.
- UDP est du genre « jette ça par-dessus le mur et espère que ça atterrit » : rapide, il ne se prend pas la tête, il ne se retourne pas.
Cette différence de personnalité fondamentale — prudent vs insouciant — explique presque tout le reste.
Comment fonctionne TCP : le perfectionniste poli et fiable
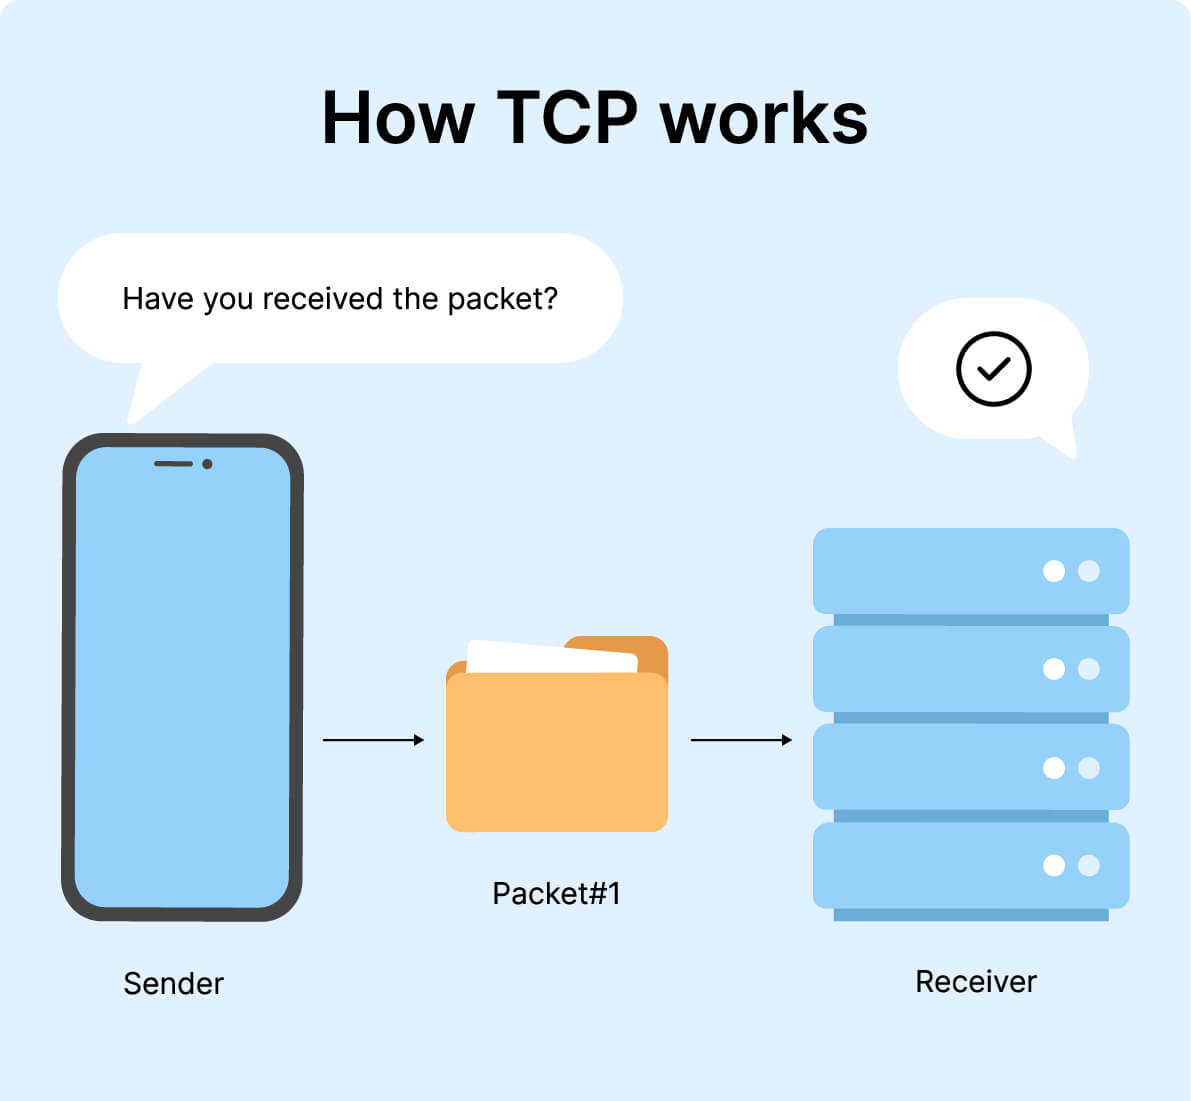
TCP est ce que l'on appelle un orienté connexion protocole. Avant que des données utiles ne circulent, TCP insiste pour établir une véritable connexion entre votre appareil et le serveur à l'aide d'une poignée de main à trois voies.
En termes humains, cela se passe ainsi :
- Vous dites : « Hé, on peut parler à partir du message numéro X ? » (SYN)
- Le serveur répond : « Reçu. Commençons à partir de votre X ; voici mon numéro de départ Y. » (SYN‑ACK)
- Vous confirmez : « Cool, je vois votre Y — c'est parti. » (ACK)
Une fois cette petite danse terminée, la connexion est officiellement « active », et les données commencent à circuler. Chaque morceau de données est numéroté, vérifié et acquitté en chemin. Si quelque chose manque ou arrive corrompu, TCP le remarque et le renvoie.
Quelques habitudes clés de TCP :
- Séquençage: Il suit l'ordre des paquets afin que vos données soient réassemblées exactement comme elles ont été envoyées — pas de lignes mélangées d'une page web ni de fichiers corrompus.
- Vérification des erreurs et accusés de réception: Chaque paquet est vérifié par des mécanismes comme les sommes de contrôle, et le destinataire doit répondre : « Oui, je l'ai reçu. » Si aucun accusé de réception n'arrive, TCP renvoie le paquet.
- Retransmission et contrôle de flux: Les paquets perdus sont renvoyés, et TCP ajuste sa vitesse d'envoi pour éviter de saturer le réseau ou le destinataire.
Tout cela rend TCP fiable: il garantit pratiquement que vos données arrivent, dans l'ordre et intactes — ou il continue d'essayer. Le compromis ? Toutes ces poignées de main, ce suivi et ces doubles vérifications coûtent du temps et de la bande passante, donc TCP est généralement plus lent que UDP, surtout sur des liaisons instables ou longue distance.
C'est pourquoi TCP est le protocole de référence pour tout ce qui ne peut tout simplement pas se permettre d'être erroné, comme :
- Navigation web et trafic HTTPS
- Téléchargements et envois de fichiers
- E-mail et messagerie
- Administration à distance et de nombreuses applications professionnelles
Comment fonctionne UDP : le sprinteur rapide et sans fioritures
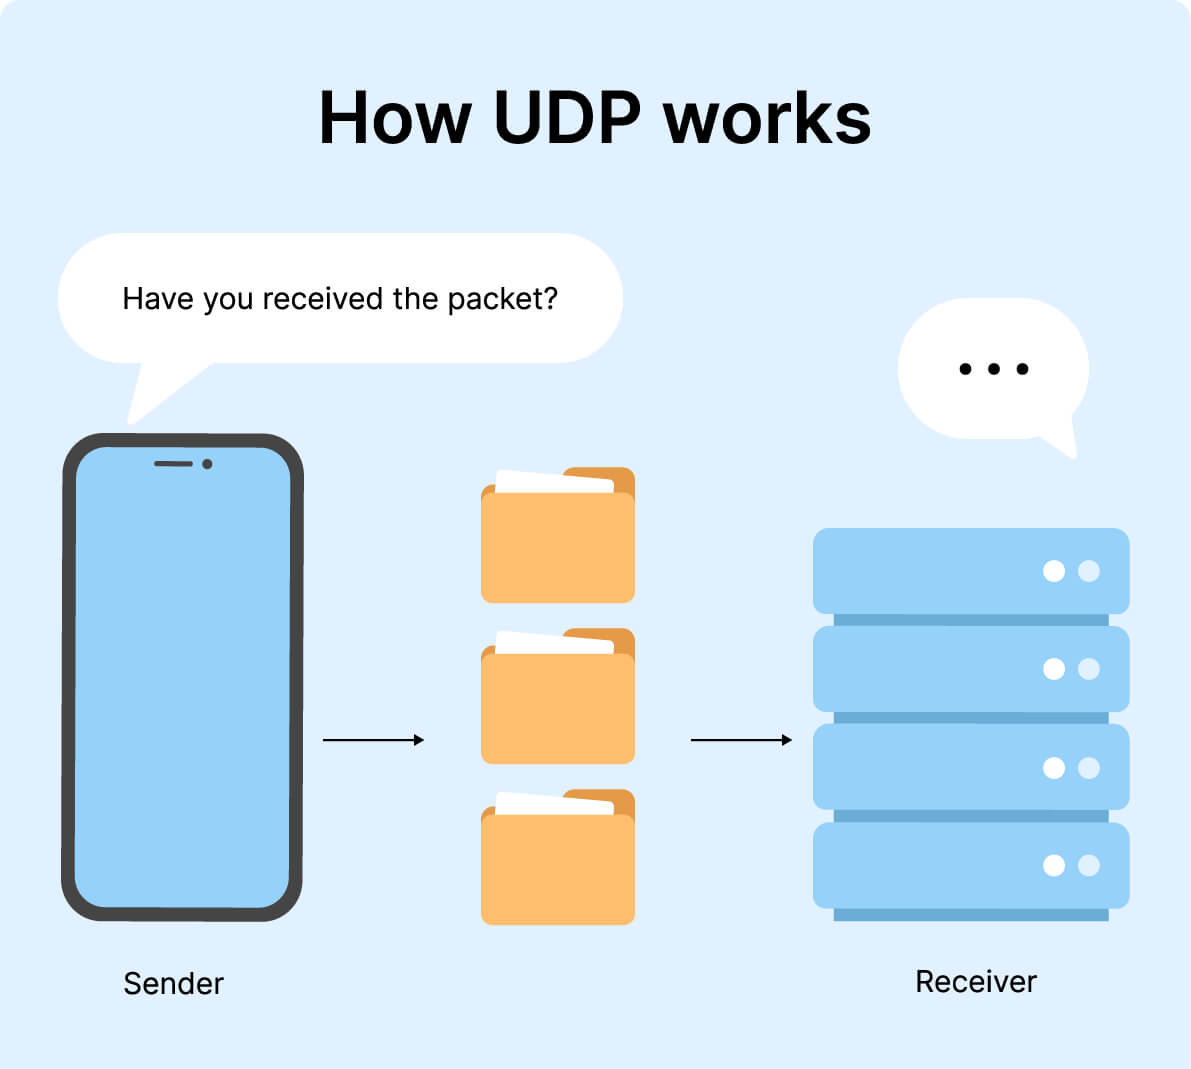
UDP, en revanche, est sans connexion. Il n’y a pas de poignée de main, pas de « Êtes-vous prêt ? » — vous envoyez simplement des paquets vers la destination et espérez qu’ils soient reçus. C’est pourquoi UDP est souvent appelé un protocole « fire-and-forget » : il envoie, puis passe à autre chose.
Voici ce que cela signifie en pratique :
- Pas d’établissement de connexion: Pas de poignée de main en trois temps. Moins de surcharge, moins de délai. Les applications peuvent commencer à envoyer immédiatement.
- Pas de livraison garantie: Si des paquets sont perdus, corrompus ou arrivent dans le désordre, UDP ne corrige pas cela. Il existe des sommes de contrôle basiques, mais si quelque chose ne va pas, les paquets peuvent simplement être abandonnés.
- Pas de retransmission: Si un paquet disparaît, il est simplement perdu. UDP ne le renvoie pas. Si une application s’en soucie assez, l’application doit construire sa propre fiabilité par-dessus.
Ça a l’air terrible, non ? Pas vraiment — cette attitude « ne pas materner les données » est exactement ce que vous voulez pour certains types de trafic.
Pour les usages en direct ou en temps réel, les anciennes données ne valent plus rien. Personne ne veut qu’un paquet vocal d’il y a 3 secondes arrive en retard pendant un appel. Mieux vaut le jeter et lire les plus récents. Il en va de même pour les jeux en ligne et les flux en direct : vous voulez « maintenant », pas « un historique parfaitement corrigé ».
UDP brille vraiment lorsque :
- Vous jouez en ligne et avez besoin d’une faible latence plus que d’une fiabilité au pixel près
- Vous regardez un flux en direct ou un événement sportif
- Vous êtes en appel vidéo ou en appel VoIP
- Vous utilisez des systèmes comme le DNS qui envoient de minuscules requêtes fréquentes
De plus, UDP prend en charge la diffusion et la multidiffusion — envoyer les mêmes données à de nombreux destinataires en une seule fois — ce qui est essentiel pour certains services réseau et scénarios de streaming/distribution. TCP ne le fait tout simplement pas.
TCP vs UDP : fiabilité, vitesse et surcharge en langage simple
| Facteur | TCP | UDP |
|---|---|---|
| Type de service | Orienté connexion ; une connexion doit être établie avant le transfert de données et correctement fermée ensuite. | Sans connexion/orienté datagramme ; pas de phase d'établissement ni de fermeture, efficace pour la diffusion et la multidiffusion. |
| Fiabilité et garantie de livraison | Fiable ; garantit la livraison des données à destination ou retransmet si nécessaire. | Non fiable ; la livraison n'est pas garantie et les paquets perdus sont simplement abandonnés. |
| Contrôle d'erreurs et accusés de réception | Contrôle d'erreurs approfondi avec accusés de réception et contrôle de flux. | Contrôle d'erreurs basique via des sommes de contrôle ; pas d'accusés de réception, pas de contrôle de flux. |
| Ordonnancement / séquençage | Prend en charge le séquençage ; les paquets sont réassemblés dans le bon ordre avant d'être livrés à l'application. | Pas de séquençage intégré ; si l'ordre importe, l'application doit le gérer. |
| Retransmission des paquets perdus | Peut retransmettre les paquets perdus ou endommagés pour garantir une livraison complète des données. | Pas de retransmission ; une fois un paquet perdu, il est perdu. |
| Vitesse et latence | Plus lent en raison des handshakes, des accusés de réception et du contrôle de congestion/flux, mais livre des données complètes. | Plus rapide, plus simple et à plus faible latence, car il omet l'établissement de connexion et les mécanismes de fiabilité. |
| Taille d'en-tête et surcharge | Longueur d'en-tête variable d'environ 20−60 octets ; surcharge plus élevée. | En-tête fixe de 8 octets ; très faible surcharge. |
| Prise en charge du broadcast / multicast | Aucune prise en charge du broadcast ou du multicast ; communication uniquement un-à-un. | Prend en charge le broadcast et le multicast ; idéal pour envoyer les mêmes données à de nombreux clients. |
| Type de flux | Flux d'octets ; présente les données comme un flux continu d'octets. | Flux de messages (datagrammes) ; préserve les limites des messages. |
| Cas d'usage typiques | Navigation Web (HTTP/HTTPS), e-mail, transferts de fichiers, administration à distance, messagerie texte — tout scénario où l'exactitude compte plus que la vitesse brute. | Jeux en ligne, streaming audio/vidéo en direct, VoIP, DNS, multidiffusion — des scénarios où la faible latence compte plus que la fiabilité parfaite. |
| Préférence VPN (en pratique) | Mieux adapté à la fiabilité sur des réseaux instables ou restreints, et lorsque vous voulez que le trafic VPN se confonde avec le HTTPS sur le port 443. | Par défaut pour de nombreux VPN, car il offre une meilleure vitesse et une latence plus faible, idéal pour le streaming et le jeu via un tunnel VPN. |
Alignons les principales différences en termes plus conversationnels. Sous le capot, les trois sources disent essentiellement la même chose : TCP concerne la fiabilité ; UDP concerne la vitesse.
Fiabilité et ordonnancement
- TCP: Imaginez une livraison suivie avec accusé de réception. Tout est numéroté ; tout doit arriver ; l’expéditeur continue de renvoyer jusqu’à ce que le destinataire confirme. Les paquets hors ordre sont réassemblés dans le bon ordre. Vous obtenez soit l’intégralité, soit vous attendez.
- UDP: Plus comme lancer des cartes postales. Certaines peuvent arriver, d’autres non. Elles peuvent arriver dans le désordre. UDP ne réordonne pas, ne renvoie pas et ne s’en plaint pas.
Vitesse et surcharge
- TCP: Possède un en-tête plus grand et de longueur variable (environ 20–60 octets), plus toute la logique de contrôle supplémentaire — poignées de main, accusés de réception, contrôle de flux. Cela ajoute de la surcharge et ralentit les choses, surtout au début d’un transfert.
- UDP: Utilise un minuscule en-tête fixe de 8 octets et presque aucune cérémonie supplémentaire. C’est moins à envoyer, moins à analyser, et moins d’attente — idéal pour un trafic rapide à faible latence.
Garanties de livraison
- TCP: « Vos données vont arriver à destination, ou je continuerai d’essayer. » La livraison est garantie (tant que la connexion ne meurt pas complètement), et les erreurs sont minutieusement vérifiées.
- UDP: « Je l’ai envoyé. Que vous l’ayez reçu ou non… ce n’est pas mon problème. » Certains paquets peuvent être perdus, d’autres peuvent être abandonnés en cas de congestion, et cela fait partie du marché.
Diffusion et streaming
- TCP: Strictement un-à-un. Pas de diffusion, pas de multidiffusion.
- UDP: Peut envoyer à plusieurs appareils à la fois (broadcast/multicast). C’est idéal pour les diffusions en direct, les conférences ou les outils de découverte réseau.
Vous pouvez le voir ainsi : si votre principale crainte est « Et si mes données sont erronées ou incomplètes ? », vous vous tournez vers TCP. Si votre principale crainte est « Et si ma connexion a du lag et que tout paraît saccadé ? », vous vous tournez vers UDP.
Exemples concrets : qui utilise quoi, et pourquoi
Vous ne choisissez généralement pas TCP ou UDP manuellement — vos applications et services le font pour vous. Mais il est utile de savoir de quel côté de la barrière se situent vos activités préférées.
Ce qui aime TCP
Tout ce qui a davantage besoin d'exactitude que de vitesse gravite vers TCP :
- Navigation web (HTTP/HTTPS): Votre navigateur s'attend à ce que le HTML, le CSS, le JS et les images de la page arrivent en entier et dans l'ordre. Vous remarqueriez instantanément les morceaux manquants.
- E-mail et messagerie: Perdre ou brouiller des parties d'un message est inacceptable. TCP s'assure que le contenu est correct avant que votre client ne l'affiche.
- Transferts de fichiers (FTP, SFTP, synchronisation cloud, mises à jour logicielles): Un fichier corrompu est pire qu'un téléchargement lent. Les retransmissions et les contrôles de TCP garantissent que vous obtenez exactement ce qui a été envoyé.
- Outils d'administration et shells sécurisés (comme SSH): Les commandes doivent arriver avec précision, dans l'ordre ; toute corruption pourrait être dangereuse.
Ce qui aime UDP
Quand le timing l'emporte sur la perfection, UDP est le choix naturel :
- Jeux en ligne: Ce qui compte, c'est l'état en temps réel (où se trouvent les joueurs maintenant), pas une relecture parfaitement fidèle du passé. Quelques paquets manquants valent mieux que des pics de latence.
- Streaming vidéo et audio en direct: Il vaut mieux sauter une image que de mettre toute la vidéo en pause pour la corriger. UDP maintient le flux en mouvement (souvent combiné à une logique de plus haut niveau pour la qualité).
- VoIP et appels vidéo: L'ancien audio est inutile ; vous préférez un petit accroc occasionnel à des délais d'une demi-seconde.
- DNS: De petites requêtes, des consultations fréquentes — c'est plus rapide et plus simple d'envoyer/recevoir sans toute la cérémonie TCP.
TCP, UDP et les VPN : pourquoi votre VPN « paraît » souvent différent
Le troisième ensemble de documents se penche sur les VPN, et c'est là que connaître TCP vs UDP change réellement vos paramètres. De nombreux protocoles VPN (comme OpenVPN et WireGuard) peuvent fonctionner sur TCP ou UDP.
Pourquoi les VPN utilisent généralement UDP par défaut
La plupart des applications VPN utilisent par défaut UDP pour une raison simple : c'est plus rapide et a une latence plus faible. Lorsque vous tunnellez tout votre trafic via un VPN, cette vitesse supplémentaire compte pour le streaming et les jeux.
- OpenVPN utilise généralement UDP sur le port 1194 par défaut car il est plus performant ; TCP est également pris en charge, souvent sur le port 443.
- WireGuard est conçu autour d'UDP, mais certains fournisseurs (comme Proton VPN) ont ajouté la prise en charge de son fonctionnement sur TCP pour les environnements de censure plus stricts.
Donc, si vous streamez Netflix, jouez à des jeux ou faites des appels vidéo via un VPN, l’UDP est généralement le meilleur choix : moins de surcharge, un ping plus bas, une expérience plus fluide.
Quand vous pourriez vouloir le TCP avec un VPN
Le TCP via VPN a du sens dans quelques situations :
- Réseaux instables ou restreints: Si les paquets UDP continuent d’être perdus ou bloqués — par exemple sur un Wi‑Fi de campus ou dans un pays fortement censuré — basculer votre VPN vers le TCP (souvent sur le port 443) peut le faire ressembler davantage au trafic HTTPS habituel, plus difficile à bloquer sans casser le Web.
- La fiabilité plutôt que la vitesse: Lorsque vous envoyez des fichiers, traitez des données sensibles ou naviguez simplement sans vous soucier de gagner quelques millisecondes sur votre ping, le TCP offre de plus solides garanties que les paquets seront livrés ou retransmis.
Certains clients VPN ont même une sélection intelligente de protocole qui essaiera d’abord l’UDP et, si cela échoue à cause de blocages ou d’instabilité, basculera automatiquement vers le TCP — sans réglage manuel.
Alors, lequel est « meilleur » : TCP ou UDP ?
Cette question « lequel est meilleur ? » revient souvent, mais ce n’est honnêtement pas la bonne façon de voir les choses. Chaque protocole est bon pour quelque chose de très différent.
Une règle empirique simple à garder en tête :
- Si vos données doivent être complètes et exactes — pensez aux fichiers, e-mails, opérations bancaires, pages web — TCP est votre ami.
- Si vos données doivent être rapides et fraîches, et il est acceptable d’en perdre un peu — pensez aux jeux, appels, vidéos en direct — UDP est votre ami.
Autrement dit :
- TCP : « Faites-le correctement, même si c’est plus lent. »
- UDP : « Faites-le maintenant, même si ce n’est pas parfait. »
Ce ne sont pas tant des rivaux que des outils dans la même boîte à outils. Vos applications choisissent discrètement le protocole qui correspond à la tâche.
Pour tout rassembler
Voici le point pratique à retenir :
- Vous n’avez généralement pas besoin de choisir manuellement entre TCP et UDP ; les applications et les services le font déjà selon qu’ils privilégient davantage la fiabilité ou la latence.
- L’endroit principal où vous allez réellement voir ce choix, c’est dans les paramètres VPN, où vous pouvez d’abord essayer UDP (pour la vitesse) et basculer vers TCP (pour la fiabilité ou le contournement de la censure) si nécessaire.
- Comprendre le compromis — TCP lent mais sûr vs UDP rapide mais fragile — aide à expliquer bien des expériences quotidiennes : les flux qui saccadent, les jeux qui lagguent, ou pourquoi les téléchargements ne « sautent » pas simplement les morceaux cassés.
Une fois que vous voyez le trafic Internet comme ce bras de fer constant entre « parfait » and « tout de suite », TCP et UDP cessent d’être des acronymes intimidants et commencent à ressembler exactement à ce qu’ils sont : deux façons très différentes et très utiles de faire circuler vos données à travers le monde.