
Selon une étude DreamHost de 2025, 12% des petites entreprises américaines ont payé les demandes de rançon des pirates, et 46% ont déjà subi des cyberattaques. Les données révèlent une fracture claire : les entreprises disposant de sauvegardes testées et de plans de reprise refusent de payer, tandis que celles qui n’en ont pas sont bien plus susceptibles de devenir des victimes. La solution n’a pas à être complexe — c’est une préparation disciplinée.
Principaux résultats en un coup d’œil
- 12% des répondants ont reçu une demande de rançon liée à leur site web, leur e-mail ou leurs données — et l’ont payée.
- 42% sont très préoccupés par les attaques par rançongiciel visant les sites web.
- 46% ont vu leur entreprise touchée par une cyberattaque ayant exposé des données, verrouillé des fichiers ou mis leur site web hors ligne.
- 38% déclarent que leur site web a été piraté ou infecté par un logiciel malveillant.
- 24% affirment n'avoir jamais testé leur processus de sauvegarde et de restauration pour s'assurer qu'il fonctionne réellement.
- 40.5% seraient les plus susceptibles d'investir dans des sauvegardes automatisées de sites web s'ils savaient que les sauvegardes leur éviteraient de devoir payer une rançon.
source : nl.allianzgi.com
Nous avons interrogé 1,000 propriétaires et dirigeants de petites entreprises (50 employés ou moins) à l'échelle nationale sur la sécurité des sites web. Voici ce que nous avons constaté : 12% ont reçu une demande de rançon liée à leur site web, leur e-mail ou leurs données — et l'ont payée.
Pourquoi est-ce important ?
Les petites entreprises sont des proies faciles pour les cybercriminels, ce qui rend ces attaques de plus en plus fréquentes. Nos résultats montrent à quel point la menace est devenue répandue — et coûteuse — pour les propriétaires d'entreprises ordinaires, et pas seulement pour les grandes entreprises.
En tant que fournisseur d'hébergement web au service de milliers de petites entreprises, DreamHost a voulu comprendre l'impact concret de ces menaces et dans quelle mesure les entreprises sont préparées à y faire face. Les résultats mettent en évidence des lacunes claires — et des solutions concrètes — en matière de cybersécurité des petites entreprises.
Imaginez une salle de cent personnes qui gèrent des sites web : indépendants, commerçants, propriétaires de petites entreprises — des personnes qui veulent simplement que leur site fonctionne. Maintenant, comptez-en douze.
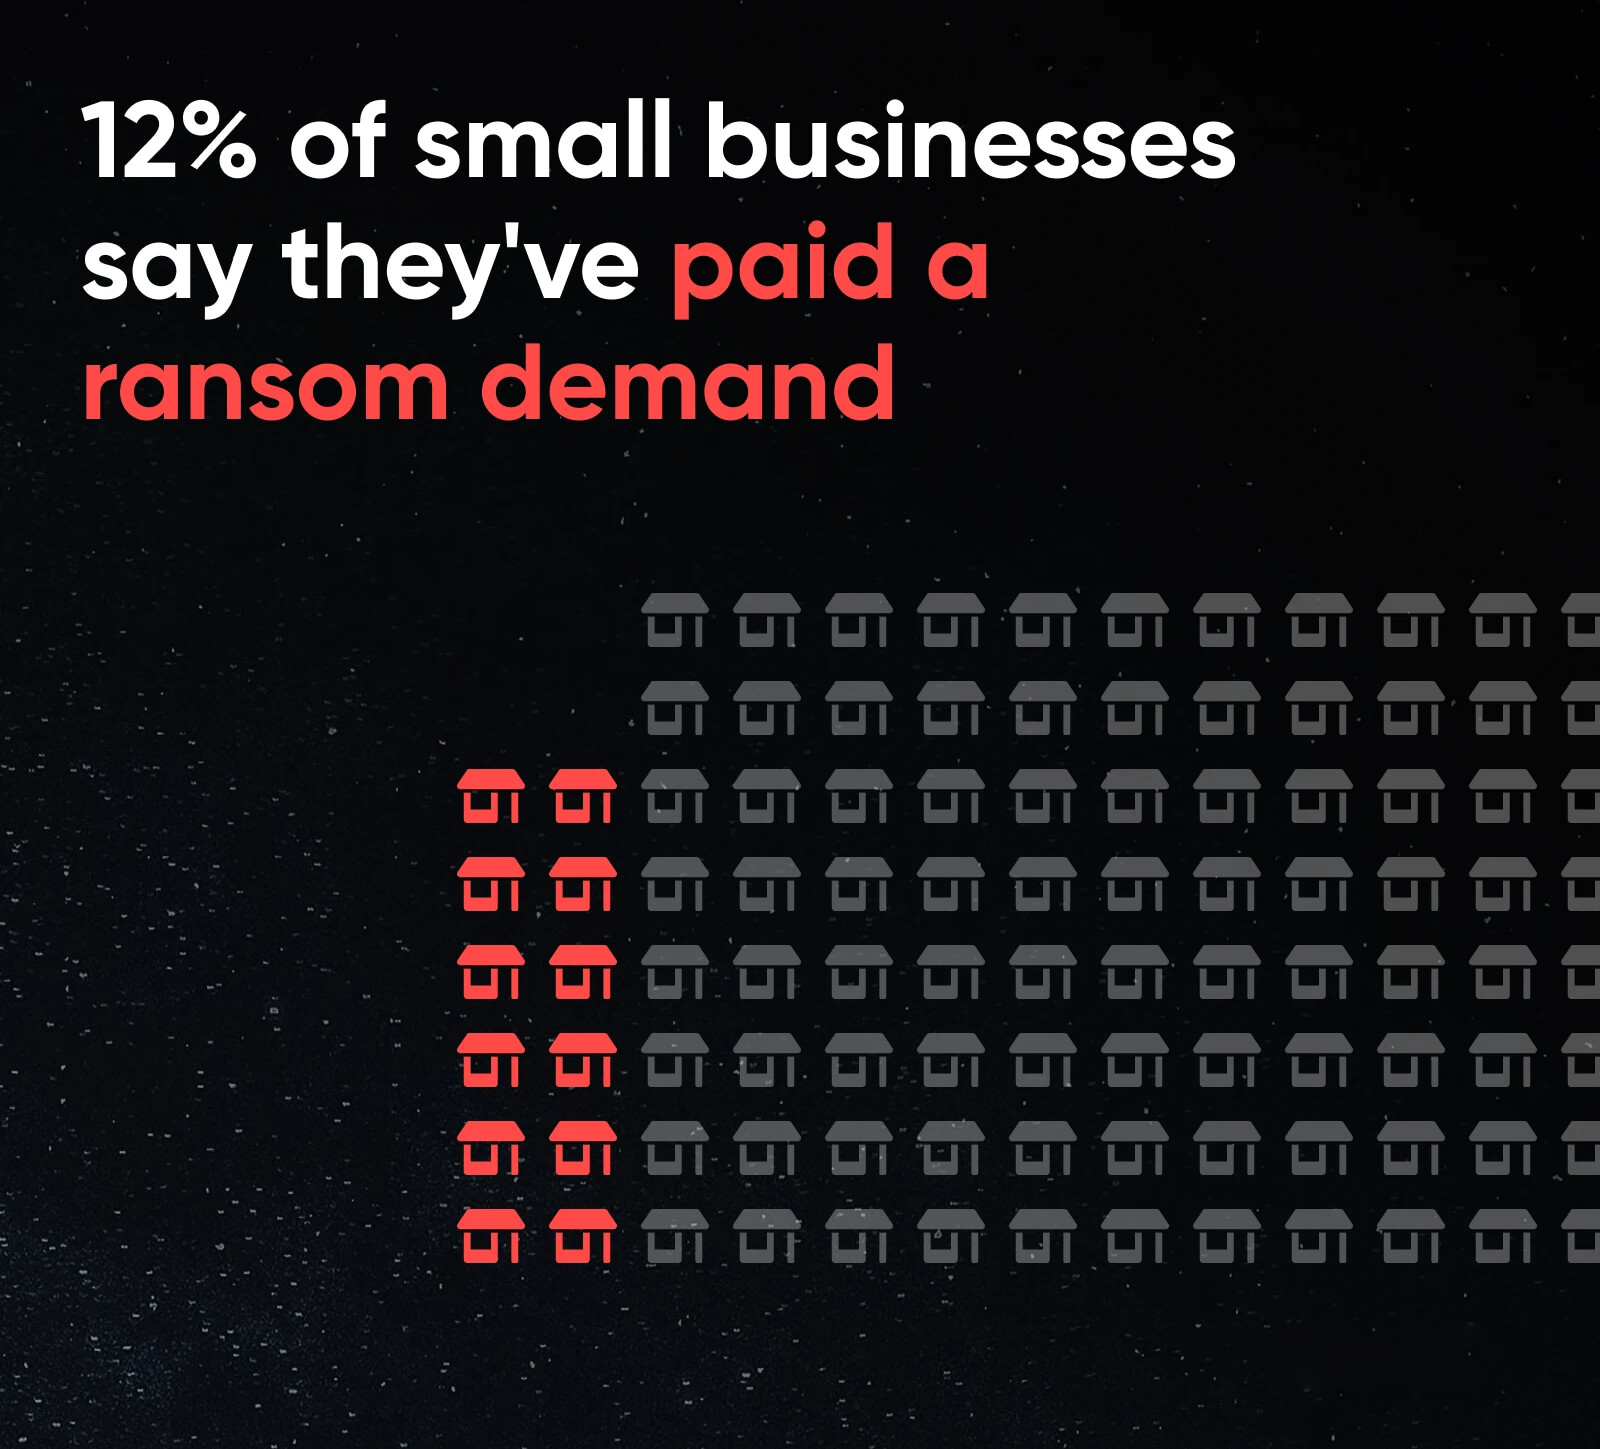
Les données montrent que 12 opérateurs de sites web sur 100 ont payé une rançon pour retrouver l'accès à leurs sites ou à leurs données. Lorsque les sites web sont mis hors ligne à cause de cyberattaques, les entreprises subissent des perturbations immédiates : panneaux d'administration inaccessibles, commandes non honorées et données clients verrouillées.
Pour beaucoup, payer la rançon semble le moyen le plus rapide de se remettre en ligne, même si les attaquants ne tiennent souvent pas pleinement leurs promesses.
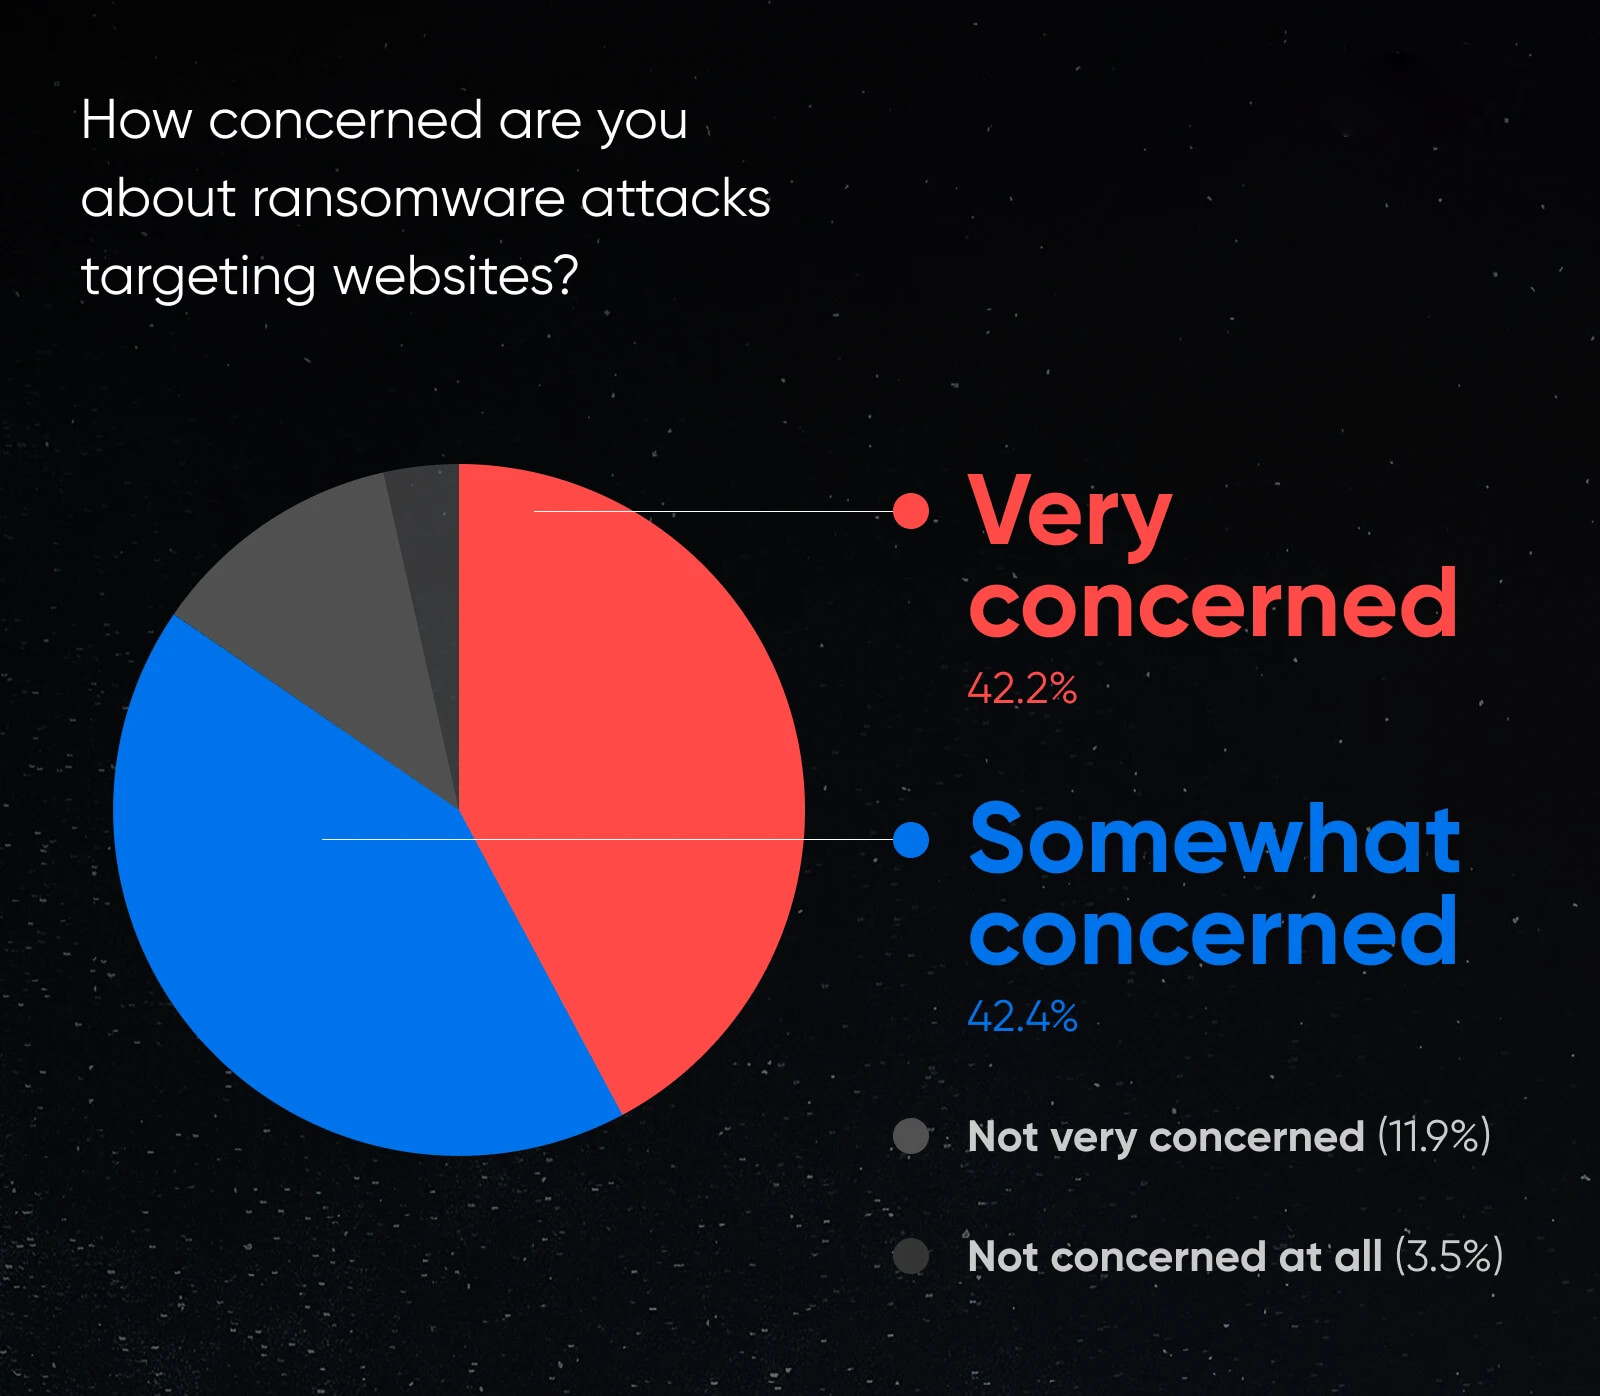
La préoccupation s'étend au-delà de ceux qui ont payé. Quarante-deux pour cent des répondants ont déclaré être « très préoccupés » par les attaques par rançongiciel visant les sites web, ce qui reflète une large prise de conscience du paysage actuel des menaces.
Les données complètes de l'enquête révèlent pourquoi cette préoccupation est justifiée — et ce que les entreprises peuvent y faire.
Entrons dans le vif du sujet.
1 Américain sur 8 a payé une rançon
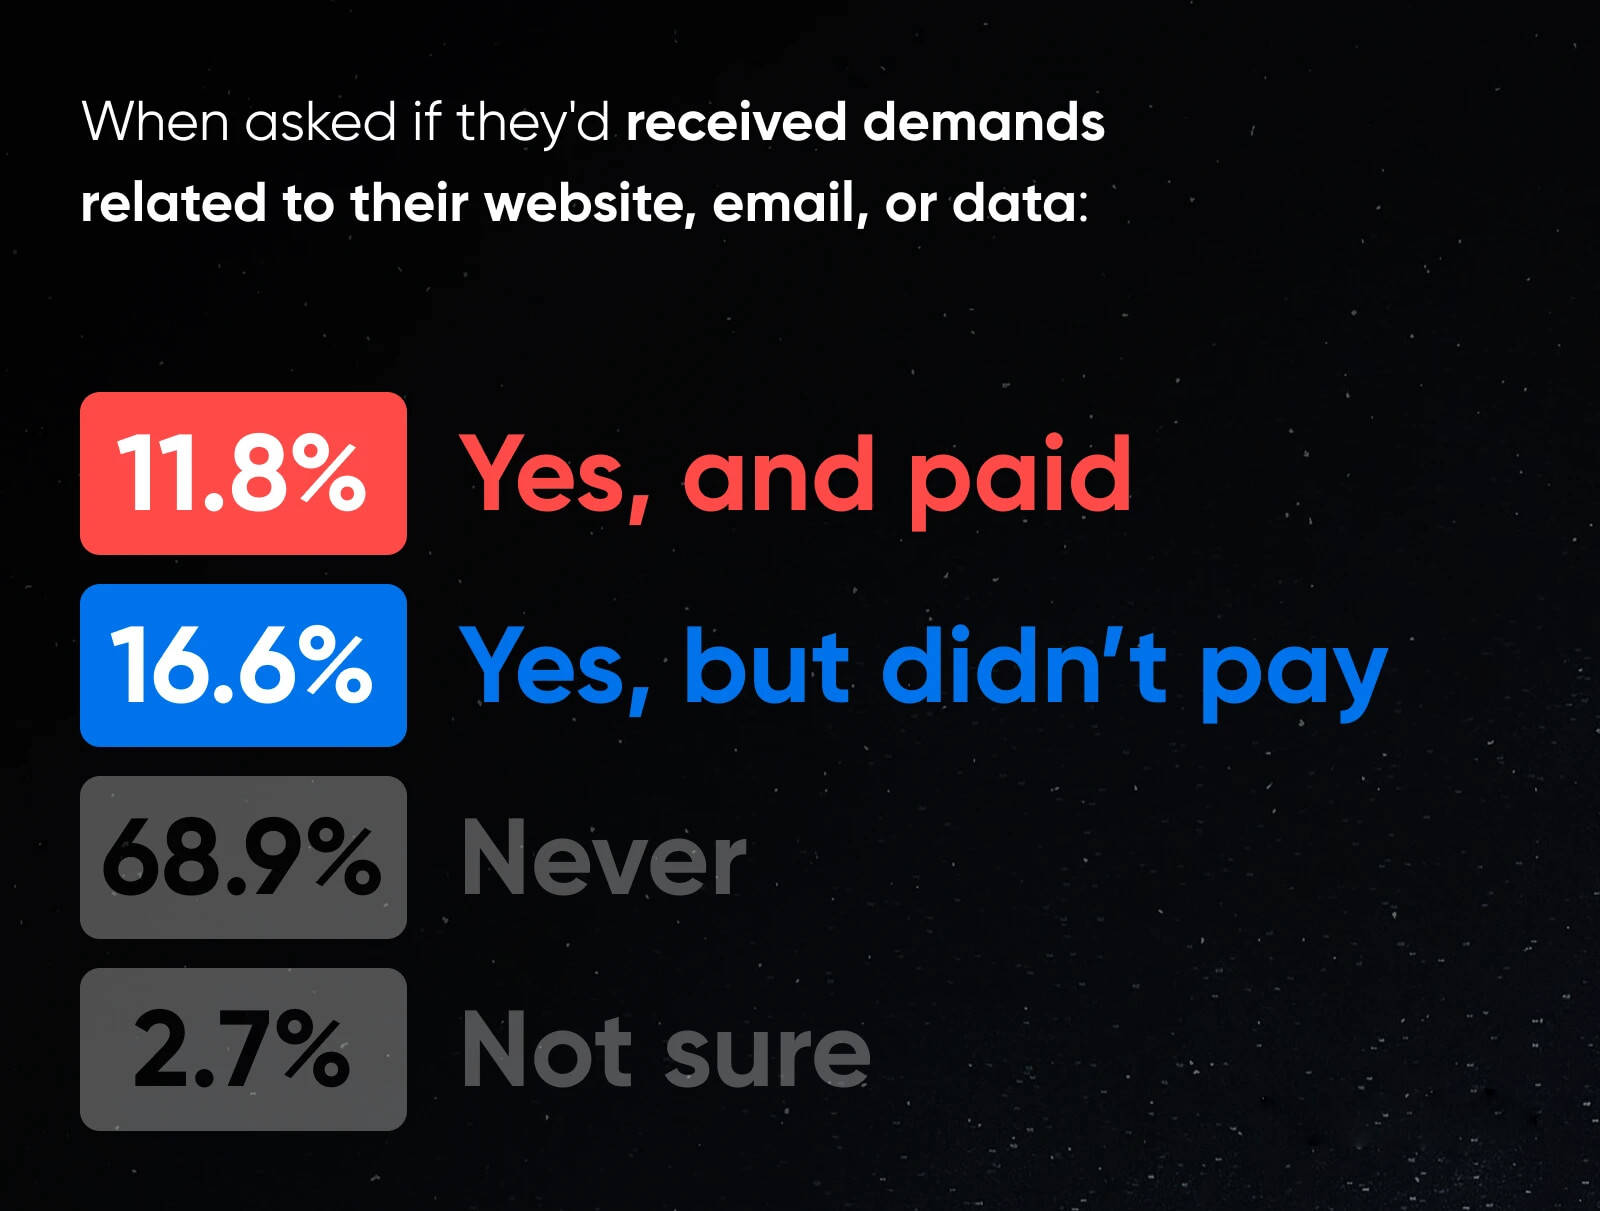
Ces 12% représentent des entreprises poussées à un point de décision : payer la rançon ou faire face à un temps d'arrêt prolongé.
Chaque paiement renforce le modèle économique des rançongiciels, prouvant que la tactique fonctionne et augmentant les chances que davantage d'entreprises soient confrontées à des demandes similaires.
Les attaques par rançongiciel ne se limitent pas aux grandes organisations. Les petites entreprises ayant des activités en ligne sont confrontées aux mêmes types de menaces.
Un examen plus attentif de ceux qui ont reçu des demandes de rançon montre à quel point la préparation façonne les décisions qu'ils prennent.
Parmi les 28.4% qui ont fait face à une demande, 41.5% ont payé la rançon. À ce moment-là — site hors service, données verrouillées, revenus gelés — près de la moitié ont choisi de payer.
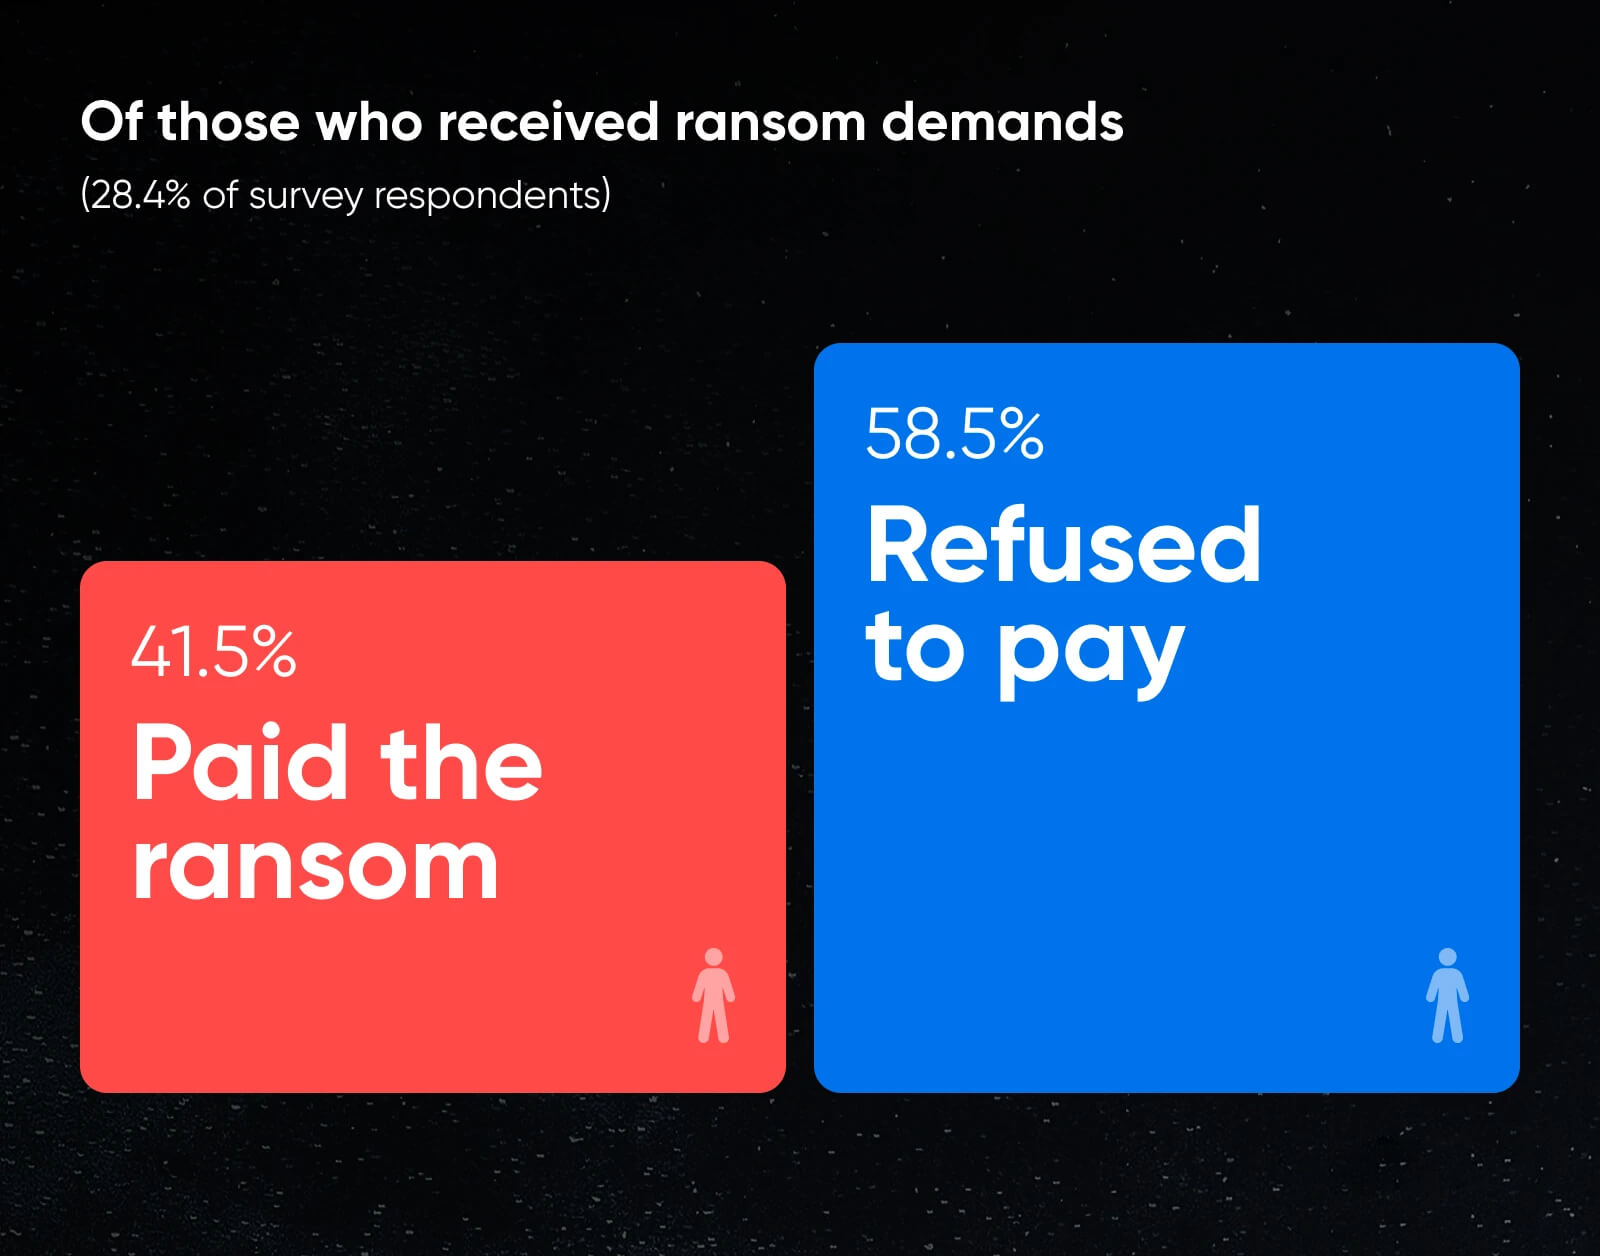
À l'inverse, 58.5% ont refusé. C’est environ 6 entreprises sur 10 qui ont refusé de payer.
Les données suggèrent que les entreprises disposant de sauvegardes testées, de protocoles de récupération clairs et d’une résilience opérationnelle étaient plus susceptibles de refuser le paiement. Une infrastructure solide et une planification semblent réduire la vulnérabilité aux demandes de rançon.
Les entreprises qui comprennent leurs risques et maintiennent des sauvegardes testées, des connexions sécurisées et des systèmes de récupération automatisés présentent une moindre susceptibilité à ces attaques.
Près de la moitié des Américains sont profondément inquiets des menaces de rançongiciels
Quarante-deux pour cent des répondants à notre enquête ont déclaré être « très préoccupés » par la menace croissante des attaques par rançongiciel ciblant les sites web. Lorsque l’on combine ceux qui sont « très préoccupés » et ceux qui sont « assez préoccupés », 84.6% des répondants considèrent le rançongiciel comme une menace sérieuse.
Pour de nombreuses petites entreprises, le site web est l’entreprise — la vitrine, le canal de vente, le hub central. Toute interruption d’accès peut directement affecter les opérations quotidiennes.
Cette préoccupation reflète une évolution plus large : les rançongiciels se sont étendus au-delà des grandes entreprises et ciblent désormais fréquemment les petites entreprises.
Les violations très médiatisées montrent à quel point le problème peut être grave.
Lorsque AT&T a subi une violation touchant 73 millions de clients actuels et anciens — y compris des numéros de sécurité sociale, des dates de naissance et des noms — l’entreprise a été confrontée à un $177 million règlement. La violation, qui remonte à 2019, n’a été publiquement reconnue qu’après l’apparition des données clients sur le dark web.
Si des organisations disposant d'équipes de sécurité à temps plein peuvent subir des violations à cette échelle, les petites entreprises font face à des risques similaires sans disposer des mêmes ressources pour une protection proactive.
Les signes sont clairs : la négligence invite à l'exposition.
Les données de notre enquête montrent que de nombreux chefs d'entreprise reconnaissent les failles de sécurité courantes : plugins obsolètes, mots de passe faibles et mises à jour CMS négligées. Cette prise de conscience suscite davantage d'attention aux pratiques de cybersécurité parmi les petites entreprises.
Près de la moitié des entreprises ont déjà été piratées
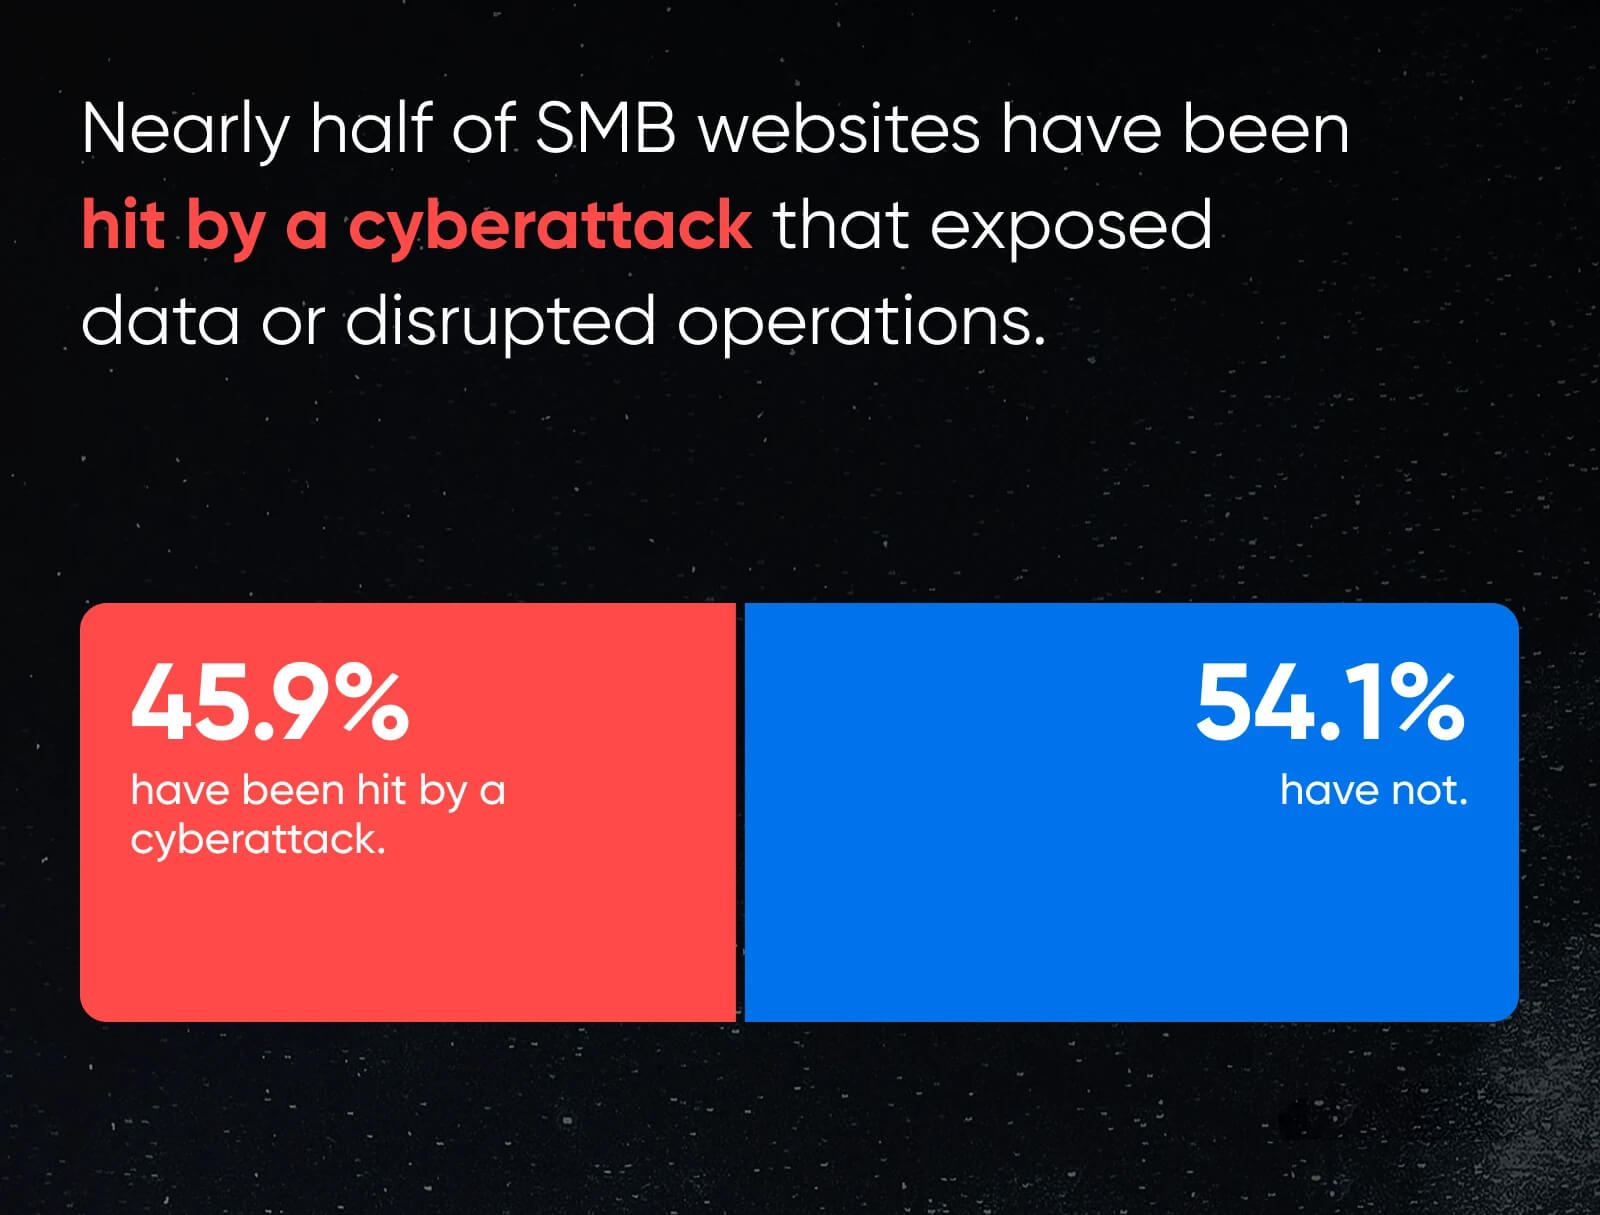
Cette préoccupation généralisée n'est pas infondée. Quarante-six pour cent de nos répondants ont déjà subi une cyberattaque ayant exposé des données, chiffré des fichiers ou mis leur site web hors ligne.
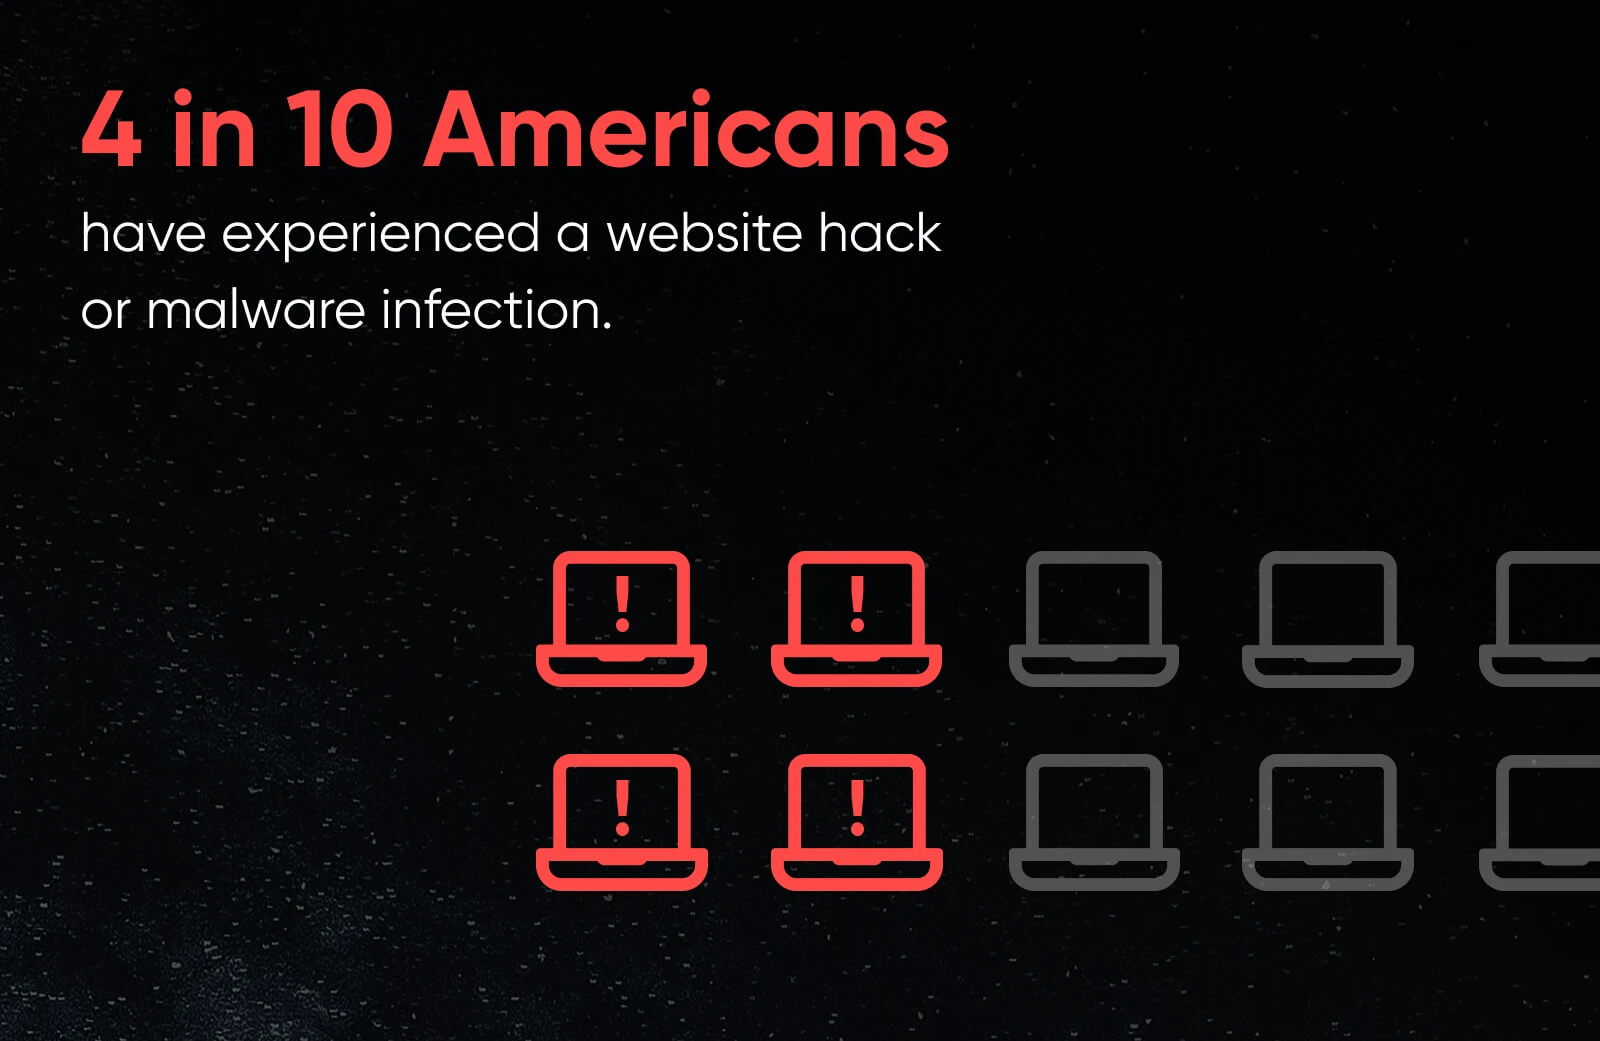
Pour 38% des répondants, ces attaques ont pris la forme de violations quotidiennes qui font rarement les gros titres, mais qui peuvent entraîner :
- Identifiants compromis
- Plugins infectés
- Redirections spam SEO
- Domaines suspendus
Chacun de ces problèmes peut signifier une perte de revenus due aux temps d'arrêt, un classement de recherche dégradé et une érosion de la confiance des clients — des problèmes qui peuvent rapidement s'amplifier pour les petites entreprises opérant avec des marges réduites.
Les infections par malware en particulier peuvent se propager rapidement via des plugins et des thèmes obsolètes. Pour 14% de ceux qui ont été piratés, ce n'était pas un événement isolé — ils ont subi plusieurs attaques.
Les données montrent que se fier uniquement à la sécurité intégrée d’un hébergeur web ne suffit pas, et que le coût de la récupération est souvent bien plus élevé que celui de la prévention. Pourtant, beaucoup persistent avec les mêmes faiblesses qui ont conduit à une faille en premier lieu — en ignorant les mises à jour, en sautant les contrôles de sécurité et en utilisant des identifiants faibles.
Ces incidents servent souvent de tremplin à des attaques par rançongiciel plus importantes. De nombreux propriétaires de sites web abordent encore la cybersécurité de manière réactive plutôt que proactive.
1 Américain sur 4 ne teste jamais les sauvegardes de son site web
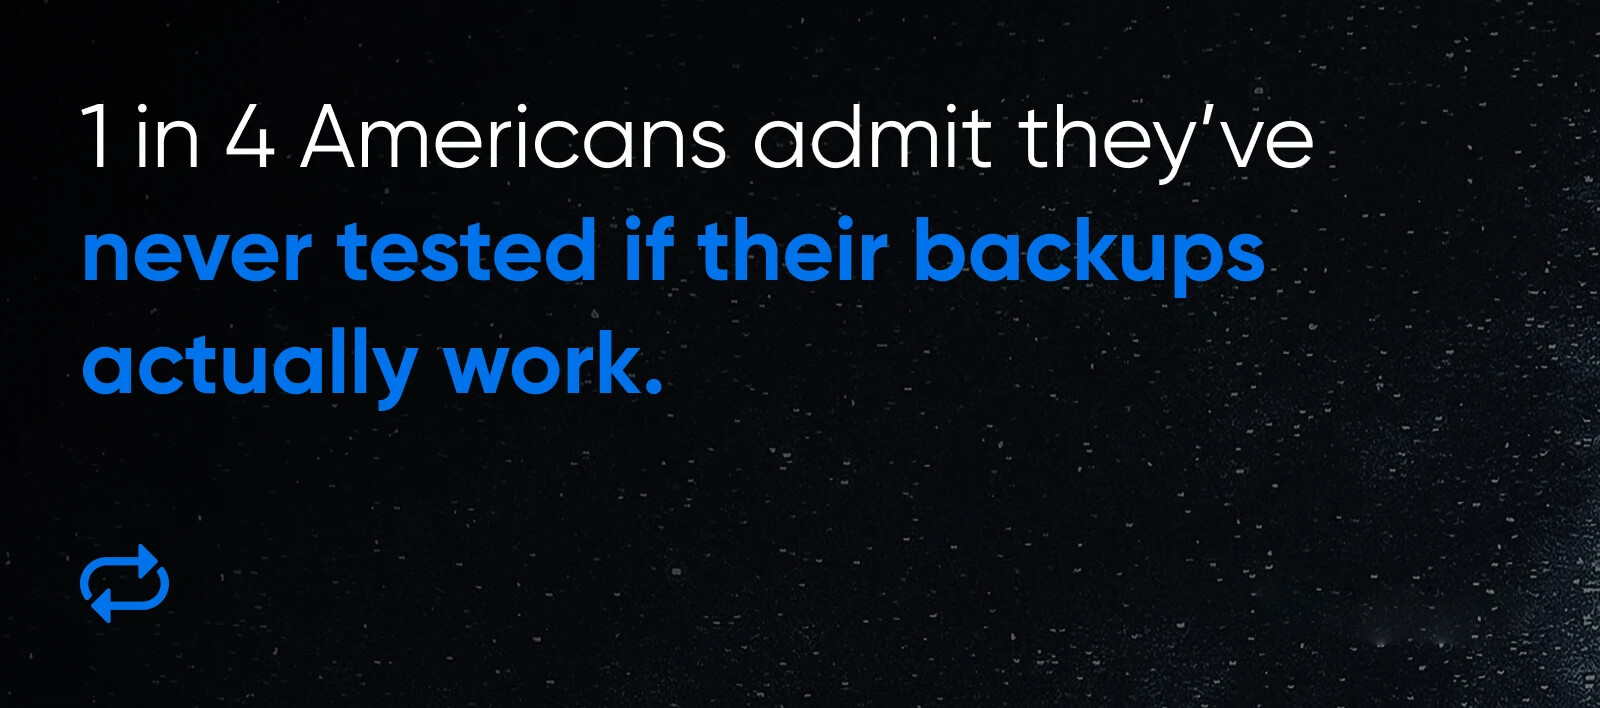
Même après avoir été piratées ou avoir vu des pairs perdre des données, de nombreuses entreprises n’ont toujours pas confirmé que les sauvegardes de leur site web fonctionnent réellement. Près d’un répondant sur quatre (24%) a déclaré n’avoir jamais testé son processus de sauvegarde et de restauration.
C’est dans cet écart entre avoir un plan et avoir un plan qui fonctionne que les petits problèmes se transforment en perturbations majeures pour l’entreprise.
Beaucoup de propriétaires présument que « sauvegarde automatique » signifie « récupération automatique ».
Ce n’est pas le cas.
Les sauvegardes peuvent échouer silencieusement ou se corrompre. Tester une sauvegarde prend généralement moins de 15 minutes et peut faire la différence entre un bref désagrément et des semaines d’indisponibilité.
40% des Américains paieraient pour des sauvegardes afin d’éviter de payer les pirates
Il y a une bonne nouvelle dans les données : 40% des répondants ont déclaré qu’ils seraient les plus enclins à investir dans des sauvegardes automatiques de site web si cela leur permettait d’éviter de payer une rançon.
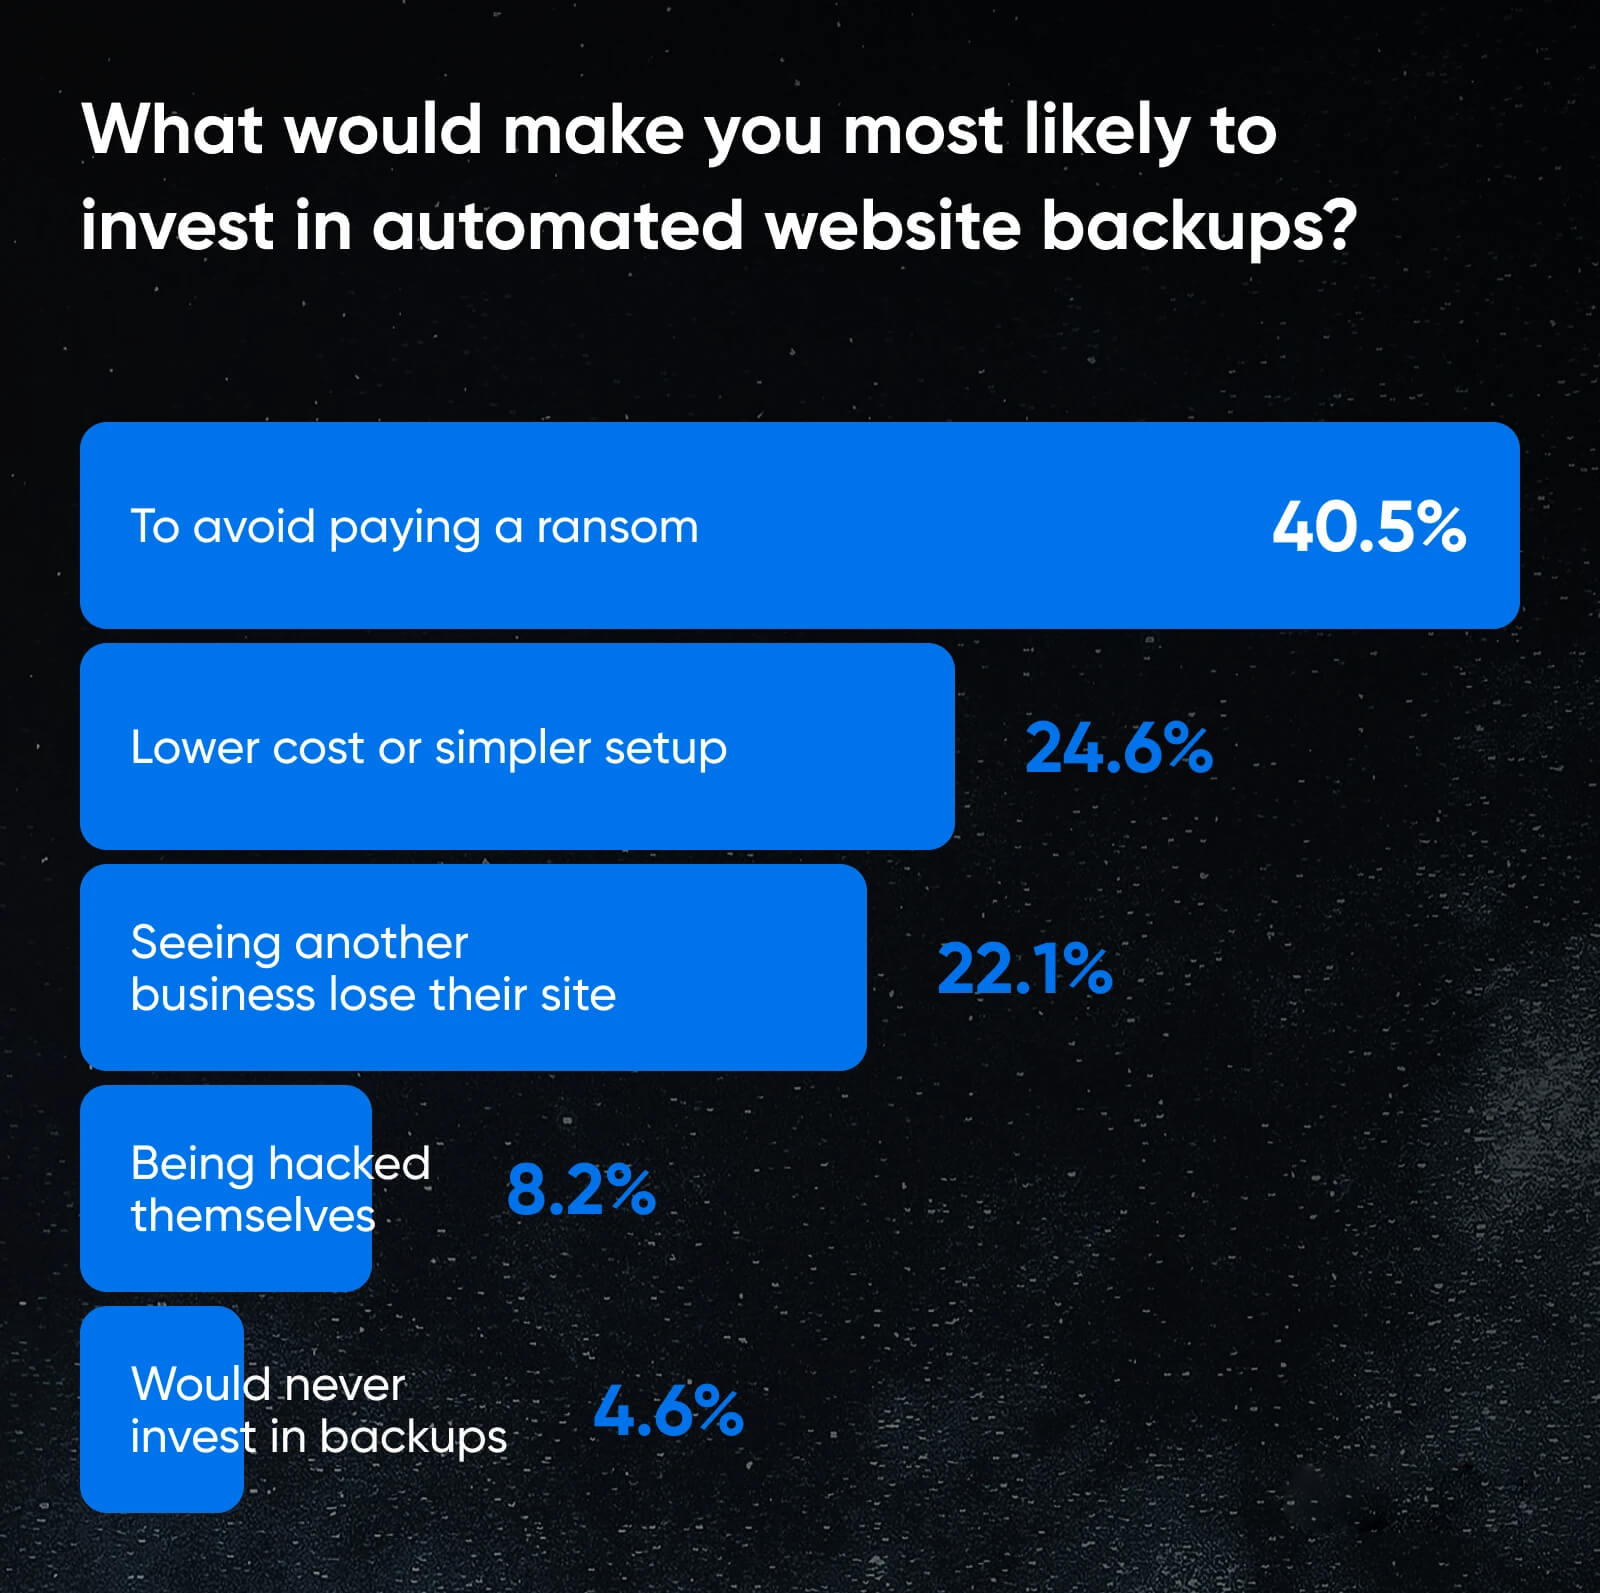
Cela reflète un virage vers la prévention en tant que décision d’entreprise. Près d’un quart des répondants ont cité le coût ou la complexité comme principale raison de ne pas avoir adopté de solutions de sauvegarde. Pourtant, les sauvegardes automatiques sont généralement bien moins coûteuses que la récupération après une grave violation de données.
Pourtant, 4.6% ont déclaré qu’ils n’investiraient jamais dans des sauvegardes. Ces entreprises restent hautement vulnérables aux attaques par rançongiciel.
Le coût total moyen pour une petite entreprise de répondre à une violation de données et de s'en rétablir peut varier de $120,000 à $1.24 million.
Lorsqu'un site peut être restauré en quelques minutes, les demandes de rançon perdent une grande partie de leur pouvoir. Plus la récupération est rapide, moins les attaquants ont de levier. Cela fait des outils de sauvegarde une infrastructure essentielle. Si un site peut être rapidement restauré, les attaquants perdent leurs principaux moyens de pression : le temps et l'accès.
Résumé
Près de la moitié des petites entreprises ont déjà subi une cyberattaque. Cette menace généralisée change la façon dont les entreprises envisagent la cybersécurité : la sensibilisation est désormais élevée, et les propriétaires de sites web considèrent de plus en plus la cybersécurité comme une planification de la continuité d'activité, et non plus seulement comme une dépense technique.
La voie à suivre est claire. La résilience se construit grâce à une préparation disciplinée : des sauvegardes rigoureusement testées, des outils qui automatisent la défense, et un engagement envers une préparation numérique continue.
La défense la plus efficace est la capacité à réagir et à se rétablir rapidement.
Les entreprises qui se préparent à l'avance font face à un risque nettement plus faible lorsque des attaques surviennent.
Note : Cet article s'appuie sur une enquête nationale menée en octobre 2025, au cours de laquelle nous avons recueilli les réponses de 1,000 Américains afin de mieux comprendre leurs expériences et leurs préoccupations liées à la sécurité des sites web et aux cybermenaces. L'enquête ciblait spécifiquement les personnes qui possèdent ou gèrent des entreprises de 50 employés ou moins, afin que les données reflètent les défis et les réalités propres aux dirigeants de petites entreprises.
Les participants représentaient un éventail diversifié de secteurs et de parcours professionnels, offrant un aperçu équilibré de l'opinion publique et des impacts concrets. Les répondants ont été interrogés sur une série de questions concernant les rançongiciels, les violations de sites web, les pratiques de protection des données et la réponse aux incidents, fournissant des informations précieuses sur l'état actuel de la sensibilisation à la cybersécurité et de la préparation parmi les propriétaires de petites entreprises aux États-Unis via dreamhost