
OpenVPN è uno dei protocolli di rete privata virtuale (VPN) più popolari per creare tunnel VPN e stabilire connessioni sicure tra reti. Ma cos'è OpenVPN, quali vantaggi offre e quando dovresti usarlo?
Cos'è OpenVPN?
OpenVPN, acronimo di Open Virtual Private Network, è un sistema open-source che crea un tunnel privato e sicuro tra reti. Il termine “OpenVPN” può riferirsi a diverse cose correlate:
- L'OpenVPN open-source protocollo usato per creare tunnel crittografati tra reti e stabilire una connessione VPN.
- L'OpenVPN software (client VPN) che utilizza il protocollo OpenVPN.
- L'OpenVPN azienda che supporta il codice open source e offre i propri prodotti VPN commerciali.
Sebbene il nome OpenVPN si applichi sia al software sia all'azienda, il protocollo OpenVPN è utilizzato nella maggior parte delle soluzioni VPN moderne, tra cui NordVPN. Pertanto, questo articolo si concentrerà su OpenVPN come protocollo di tunneling.
OpenVPN è sicuro?
Sì, OpenVPN è uno dei protocolli VPN più sicuri. Utilizza secure sockets layer/transport layer security (SSL/TLS) per proteggere i dati e si basa sulla libreria OpenSSL per ulteriori personalizzazioni, comprese funzionalità di sicurezza aggiuntive.
Il protocollo OpenVPN supporta la perfect forward secrecy (PFS), che garantisce che le sessioni precedenti restino protette anche se una chiave viene compromessa in seguito. Funziona inoltre sia con connessioni TCP sia UDP (ne parleremo più avanti), permettendoti di passare a TCP quando vuoi maggiore affidabilità o a UDP quando hai bisogno di velocità più elevate.
Poiché OpenVPN è open source, il suo codice è trasparente. Chiunque nella community OpenVPN può cercare bug e suggerire correzioni. Tuttavia, questa trasparenza rende anche più facile per hacker e ricercatori di sicurezza studiare il codice e cercare punti deboli.
OpenVPN supporta diversi algoritmi crittografici e impostazioni, quindi la sua sicurezza dipende in parte dai cifrari e dalle lunghezze delle chiavi che scegli. Ecco perché una configurazione corretta è fondamentale e perché scegliere un servizio e un client VPN affidabili è altrettanto importante quanto scegliere un protocollo VPN sicuro.
Come funziona OpenVPN?
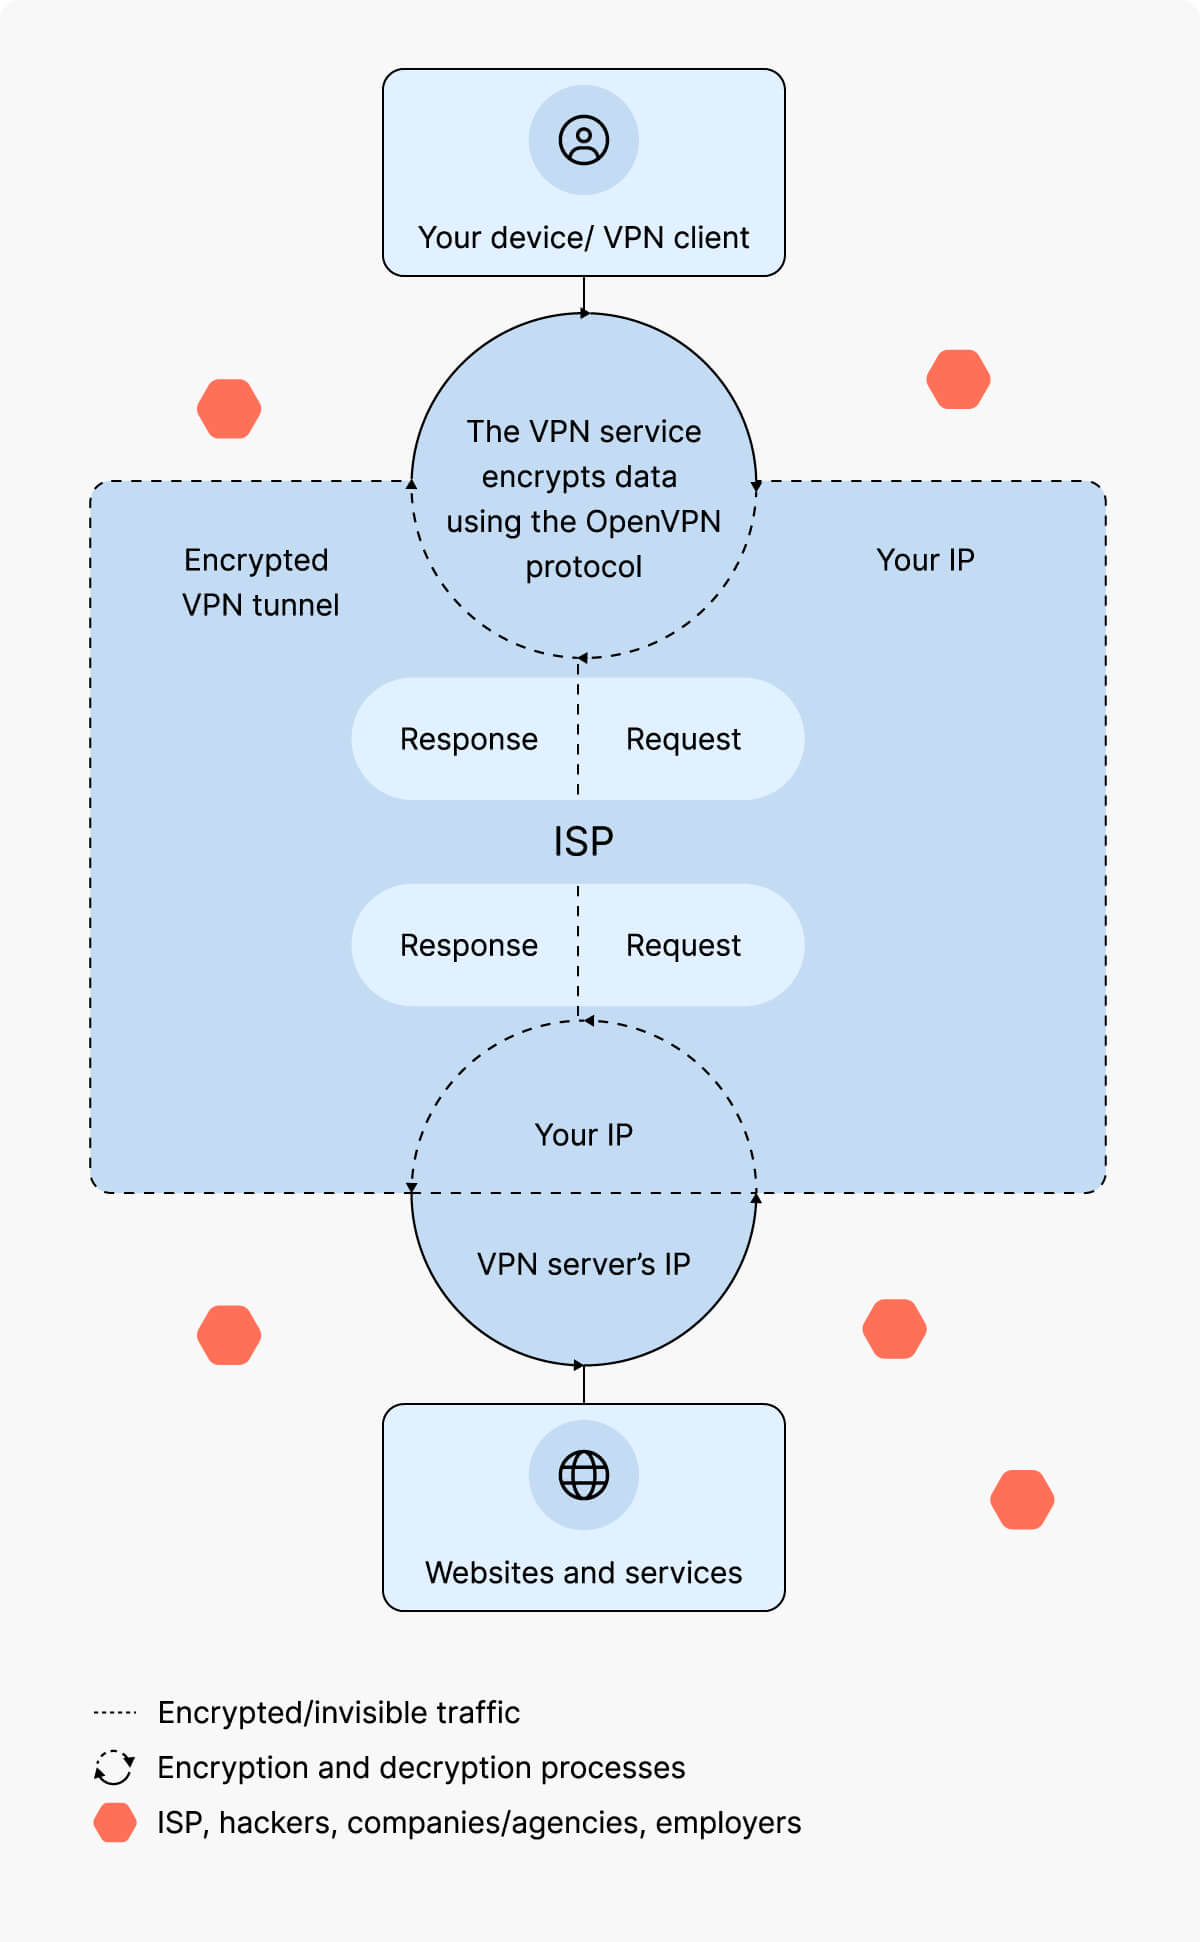
OpenVPN crea un tunnel sicuro per il traffico dati tra il client VPN e il server VPN. Questo processo include l'autenticazione del client e del server, l'impostazione del tunnel VPN, l'incapsulamento e la crittografia dei dati e, infine, la trasmissione del traffico.
OpenVPN supporta diversi metodi di autenticazione e algoritmi di crittografia e può proteggere sia il traffico TCP che UDP. Questa flessibilità lo rende una scelta preferita e sicura per molte configurazioni VPN.
1. Autenticazione
OpenVPN utilizza vari metodi di autenticazione VPN per verificare l'identità del client e del server VPN. Questi metodi di solito combinano credenziali utente, certificati digitali e un'infrastruttura a chiave pubblica (PKI) per la gestione delle chiavi. La PKI controlla come le chiavi di crittografia vengono create, condivise e revocate, in modo che le connessioni restino correttamente autenticate.
2. Impostazione del tunnel
Una volta verificate le identità, OpenVPN crea un tunnel VPN tra il client e il server. Per stabilire questo tunnel, OpenVPN utilizza principalmente SSL/TLS, anche se può essere configurato per usare altri protocolli.
3. Incapsulamento e crittografia
OpenVPN avvolge i pacchetti di dati in livelli aggiuntivi per aggiungere informazioni di routing, identificare l'origine e la destinazione dei dati e applicare misure di sicurezza come la crittografia VPN. La crittografia garantisce che i dati che passano attraverso il tunnel VPN restino nascosti a terzi, tra cui il datore di lavoro, il provider di servizi Internet (ISP), gli hacker e le aziende pubblicitarie.
Un altro vantaggio di OpenVPN è la sua versatilità. Puoi configurarlo per utilizzare diversi algoritmi crittografici e lunghezze delle chiavi. A seconda della configurazione, può anche funzionare con DNS gestito per mantenere le ricerche dei nomi di dominio all'interno del tunnel, aiutando a prevenire le perdite DNS. Negli ambienti aziendali, gli amministratori possono abilitare i log di audit dei dati per tracciare l'attività delle connessioni a fini di sicurezza e risoluzione dei problemi e applicare regole di controllo degli accessi per limitare quali utenti o dispositivi possono accedere a risorse specifiche.
4. Trasmissione dei dati
Il traffico crittografato passa attraverso il tunnel VPN fino al server VPN, dove viene decrittografato e instradato verso la destinazione finale.
Poiché il traffico passa attraverso un server intermedio, la destinazione non vede l'indirizzo IP originale. Vede invece l'indirizzo IP del server VPN.
Configurazione di route e policy
OpenVPN controlla come il traffico si muove tra il client e il server tramite il routing VPN. Quando ti connetti a OpenVPN, il server assegna al tuo dispositivo un indirizzo IP virtuale e crea regole di routing che indicano al sistema quali dati devono transitare attraverso il tunnel crittografato e quali devono rimanere all'esterno.
Gli amministratori possono definire policy di routing per controllare questo flusso. I due tipi principali sono le configurazioni full-tunnel e split-tunnel. Una policy full-tunnel invia tutto il traffico attraverso la VPN, mentre una policy split-tunnel instrada solo il traffico specifico, permettendoti di far passare parte della tua attività online attraverso il tunnel crittografato e di mantenere l'accesso diretto a Internet per altre app o servizi. Ad esempio, puoi lavorare su file protetti dalla VPN e allo stesso tempo raggiungere direttamente la stampante di casa o i siti web locali.
A cosa serve OpenVPN?
OpenVPN viene utilizzato per creare tunnel crittografati per il trasferimento del traffico tra dispositivi e reti su Internet. Privati e organizzazioni lo usano per proteggere i dati in transito, abilitare l'accesso remoto controllato e collegare sedi distinte.
- Configurazione di una connessione VPN. Lo scopo principale di OpenVPN è stabilire un tunnel VPN per la trasmissione sicura dei dati. Un tunnel VPN è ciò che distingue una VPN da un semplice proxy, e protocolli come OpenVPN rendono possibile quel tunnel. Puoi usare OpenVPN ogni volta che serve una connessione VPN, ad esempio per accedere a un server virtuale o creare una rete privata.
- Crittografia dei dati in transito. Oltre a creare un tunnel VPN crittografato, OpenVPN utilizza algoritmi crittografici per crittografare i dati che transitano in quel tunnel. Questo rende OpenVPN una scelta eccellente per inviare e ricevere dati sensibili su Internet, proteggere le chiamate VoIP e le videoconferenze, navigare in privato, usare il Wi-Fi pubblico in sicurezza e proteggere le comunicazioni dei dispositivi IoT.
- Abilitazione e protezione dell'accesso remoto. Poiché crea un tunnel VPN e crittografa i dati in transito, OpenVPN è ideale per abilitare e proteggere l'accesso remoto alle reti interne. Aziende, università e altre istituzioni possono usare OpenVPN per gestire e controllare l'accesso alle proprie reti da sedi remote.
- Collegamento di sedi tramite Internet. OpenVPN può anche collegare intere reti (site-to-site). Le organizzazioni lo usano per unire uffici o data center, così i team possono condividere risorse e piattaforme tra sedi diverse.
Qual è la differenza tra una VPN e OpenVPN?
A VPN è un servizio che protegge la tua connessione internet, mentre OpenVPN è uno dei protocolli di tunneling che un servizio VPN può utilizzare per farlo.
Chiunque può utilizzare il client OpenVPN open source per configurare la propria connessione VPN. La maggior parte dei provider VPN include anche il protocollo OpenVPN nelle proprie app. Tuttavia, OpenVPN è solo uno dei protocolli di tunneling e un provider VPN può offrirne diversi altri, come WireGuard® e IKEv2/IPsec.
Quale protocollo utilizza OpenVPN?
Il protocollo OpenVPN è un protocollo VPN open source che utilizza la libreria OpenSSL per proteggere il traffico internet creando un tunnel virtuale su UDP o TCP. È altamente configurabile, supporta sia connessioni site-to-site che point-to-point e offre opzioni di crittografia e autenticazione avanzate. OpenVPN può tunnelizzare qualsiasi sottorete IP e può essere configurato per utilizzare chiavi precondivise o una PKI per l'autenticazione. Può anche coesistere con altri protocolli VPN, come IKEv2/IPSec e WireGuard, offrendo a utenti e provider maggiore flessibilità nella scelta della configurazione più adatta alla propria rete.
Quali sono le differenze tra OpenVPN UDP e OpenVPN TCP?
OpenVPN può funzionare sia su TCP che su UDP e la maggior parte dei client VPN consente di scegliere quale protocollo di trasporto utilizzare.
Il transmission control protocol (TCP) stabilisce una connessione tra mittente e destinatario e verifica attentamente che i pacchetti di dati in transito arrivino integri e in ordine.
Lo user datagram protocol (UDP) invia pacchetti di dati senza prima stabilire una connessione formale tra mittente e destinatario. Non garantisce che i pacchetti arrivino o arrivino in sequenza. Questo rende UDP più veloce ma meno affidabile del TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Elevata affidabilità | Affidabilità inferiore |
| Velocità inferiore | Velocità superiore |
| I pacchetti vengono consegnati in sequenza | I pacchetti vengono consegnati in un flusso |
| Adatto per usi statici (email, navigazione web, trasferimento di file) | Adatto per usi dinamici (streaming, gaming, VoIP) |
OpenVPN è migliore degli altri protocolli VPN?
La risposta dipende da ciò per cui ti serve il protocollo VPN.
OpenVPN è migliore dei protocolli VPN obsoleti come PPTP. In termini di sicurezza, OpenVPN è più solido della maggior parte degli altri protocolli VPN. Ma la sicurezza non è l'unico fattore da considerare quando si sceglie un protocollo VPN.
IKEv2/IPsec, ad esempio, può essere una scelta migliore per i dispositivi mobili perché gestisce molto bene i cambi di rete (come il passaggio dal Wi-Fi ai dati mobili). E se la velocità di connessione è la tua priorità principale, WireGuard® è molto più veloce della maggior parte degli altri protocolli VPN. Negli ultimi anni è anche migliorato molto in termini di sicurezza, raggiungendo un livello paragonabile a quello di OpenVPN.
Quali sono i pro e i contro di OpenVPN?
OpenVPN è un protocollo VPN affidabile, di cui molti si fidano, ma come la maggior parte degli strumenti ha i suoi svantaggi. Comprendere sia i suoi punti di forza che i suoi punti deboli può aiutarti a decidere se è adatto alle tue esigenze.
| Vantaggi di OpenVPN | Svantaggi di OpenVPN |
|---|---|
| Sicurezza più solida rispetto alla maggior parte delle alternative | Generalmente più lento rispetto a protocolli più recenti come WireGuard® |
| Codice open-source (consente trasparenza e miglioramenti guidati dalla community) | Configurazione manuale richiesta |
| Compatibile con diversi dispositivi e protocolli di crittografia | Richiede molte risorse, soprattutto su hardware più datato |
| Compatibile sia con il traffico TCP che UDP | |
| Monitoraggio della connessione e failover integrati per mantenere collegamenti stabili | |
| Opzioni di logging e auditing per il monitoraggio delle prestazioni e la risoluzione dei problemi |
Quanto è sicuro OpenVPN?
OpenVPN è uno dei protocolli VPN più sicuri che puoi utilizzare, purché sia configurato e mantenuto correttamente. Utilizza TLS per lo scambio di chiavi e l'autenticazione e supporta la crittografia moderna con autenticazione basata su certificati e PFS.
Poiché OpenVPN è open-source, la community della sicurezza può esaminarne il codice e contribuire a mantenere il protocollo sicuro.
Nella pratica, OpenVPN può offrire una protezione solida contro le minacce di rete più comuni e rimane un'opzione affidabile sia per uso personale che aziendale. Tuttavia, quanto sia sicuro OpenVPN nell'uso reale dipende da come viene implementato e mantenuto. Le impostazioni del server, il software client, le patch del sistema operativo e le buone pratiche per le credenziali svolgono tutte un ruolo cruciale e non dovrebbero essere ignorate.
OpenVPN è gratuito?
Sì, il protocollo OpenVPN è gratuito nel senso che è open-source e chiunque abbia competenze tecniche sufficienti può modificarlo e usarlo per le proprie esigenze. Ad esempio, potresti usare codice VPN liberamente disponibile per creare un server VPN da un vecchio computer.
Esiste anche un client OpenVPN gratuito che puoi installare e configurare per connetterti al server VPN scelto, sia che si tratti del tuo server o dei server VPN inclusi nel tuo abbonamento VPN.
Dovresti scegliere OpenVPN?
Se utilizzi un provider VPN premium, di solito puoi scegliere quale protocollo VPN usare. Quindi, dovresti scegliere OpenVPN se hai questa opzione?
Dipende da come usi una VPN. Se la usi principalmente per streaming, gaming o altre attività ad alto consumo di banda, la velocità può contare più della massima sicurezza, e nessun protocollo può battere il protocollo NordLynx in termini di velocità. Ma se gestisci dati sensibili e la sicurezza è la tua priorità assoluta, OpenVPN è un'ottima scelta. Per lo stesso motivo, scegli OpenVPN TCP rispetto a OpenVPN UDP quando l'affidabilità e la protezione sono più importanti della velocità pura.
Riepilogo
Questo post del blog offre una concisa introduzione a OpenVPN, spiegandolo come un protocollo VPN ampiamente utilizzato per creare tunnel sicuri e connessioni crittografate tra reti diverse. Illustra i principali vantaggi di OpenVPN—come la forte sicurezza tramite SSL/TLS, la flessibilità nell'uso del trasporto TCP o UDP e l'idoneità a una serie di scenari, dall'accesso remoto al networking site‑to‑site. L'articolo è presentato come voce di glossario ed è etichettato con termini tecnici chiave tra cui “OpenVPN,” “SSL/TLS,” “TCP protocol,” e “UDP protocol,” aiutando i lettori a capire rapidamente dove e quando OpenVPN è una scelta appropriata per proteggere le loro comunicazioni online.