
Una Virtual Private Network (VPN) è un software che crea una connessione crittografata tra il tuo dispositivo e un server remoto, nascondendo la tua posizione reale ai siti web e alle applicazioni che usi. Questo ti permette di aggirare le geo-restrizioni, nascondere la tua attività di navigazione agli ISP e impedire che malintenzionati intercettino i tuoi dati su reti Wi-Fi compromesse.
Il software VPN funziona crittografando il tuo traffico internet e instradandolo attraverso un server remoto prima che raggiunga il sito web, il servizio o l'applicazione che vuoi usare.
Esistono diversi tipi di reti private virtuali, ma di gran lunga le più comuni sono le VPN personali, che chiunque può installare e usare sui propri dispositivi.
In questa guida per principianti alle VPN, spiegheremo cos'è una VPN, come funziona, i diversi tipi di configurazioni VPN e i principali vantaggi e limiti dell'uso di una VPN personale.
Come funziona una VPN?
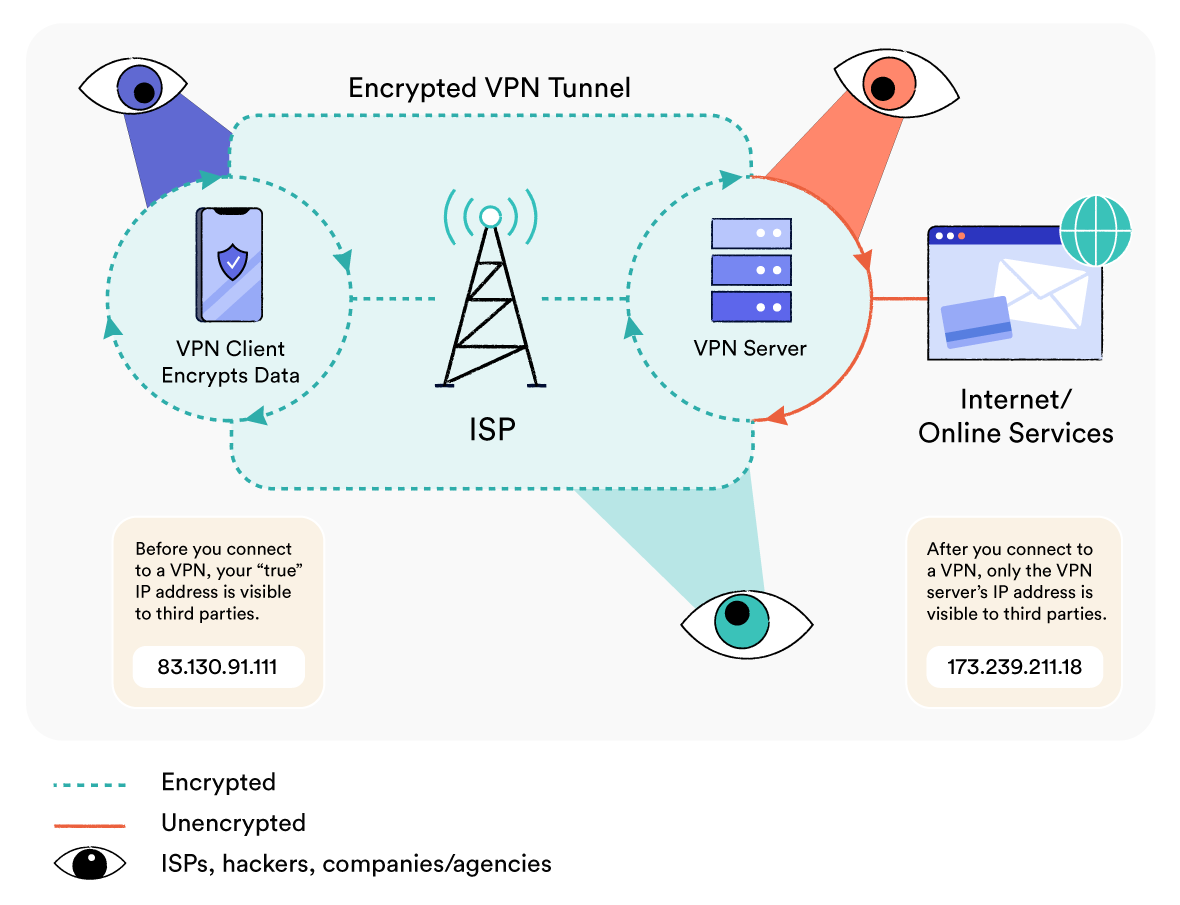
Una VPN funziona creando una connessione crittografata tra il tuo dispositivo e un server VPN remoto. Questa connessione sicura è chiamata tunnel VPN.
Una volta connesso, tutti i dati in uscita dal tuo dispositivo vengono inviati attraverso il tunnel VPN al server VPN. Il server VPN li inoltra quindi al sito web che stai visitando, all'applicazione che stai utilizzando o alla rete aziendale a cui stai accedendo da remoto.
I dati provenienti dal sito web o dall'applicazione tornano poi al tuo dispositivo lungo lo stesso percorso. Vengono prima inviati al server VPN, che li fa poi passare attraverso il tunnel VPN fino al tuo dispositivo.
Ci sono cinque fasi chiave in questo processo:
1. Handshake e autenticazione
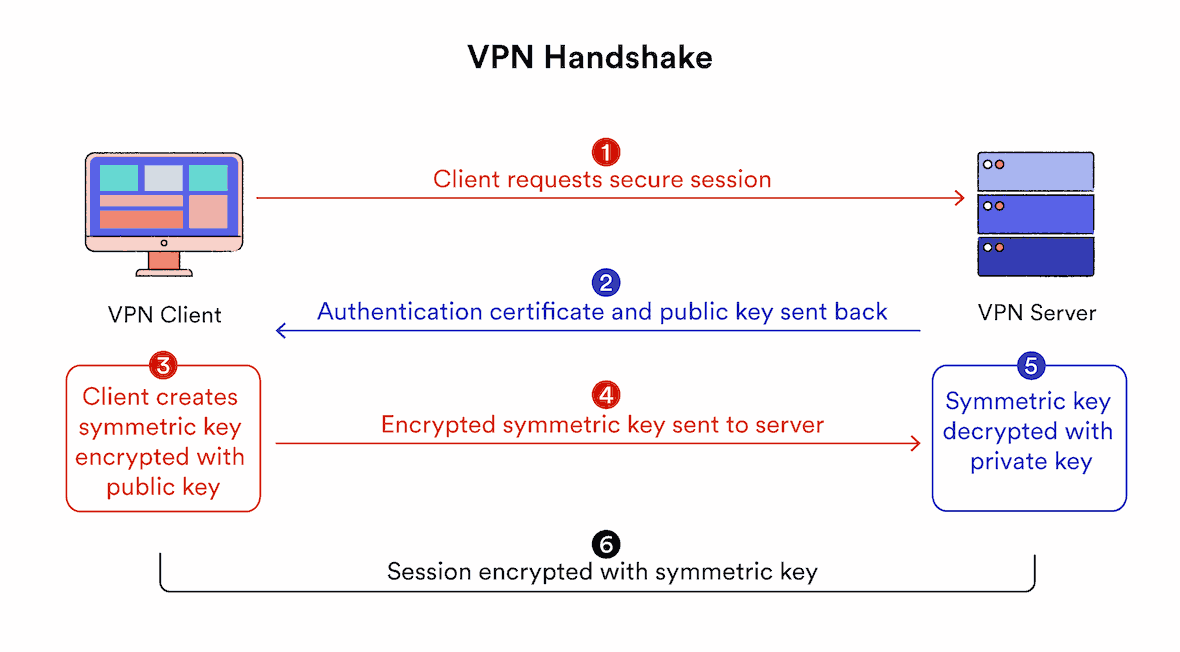
Il software VPN sul tuo dispositivo e il server VPN si autenticano prima a vicenda. Questo è noto come VPN handshake.
Durante l'handshake, il client VPN avvia una connessione al server VPN, indicando che desidera creare un tunnel sicuro. I due computer verificano quindi le proprie identità utilizzando una password, un certificato digitale o un altro metodo di autenticazione.
Una volta completata l'autenticazione, questa connessione viene utilizzata per scambiare in modo sicuro una “chiave” di crittografia tra il client e il server. Questa chiave viene usata per crittografare e decrittografare i dati a entrambe le estremità del tunnel VPN per l'intera sessione di navigazione.
CONSIGLIO DELL'ESPERTO: Per handshake VPN rapidi e sicuri, cerca servizi VPN che utilizzano l'algoritmo RSA-2048 o RSA-4096 (non RSA-1024). Per una protezione extra, consigliamo anche protocolli VPN che supportano Perfect Forward Secrecy.
2. Crittografia
Con la connessione al server VPN stabilita, il client VPN sul tuo dispositivo utilizza la chiave concordata e un cifrario di crittografia per crittografare tutta la tua attività su Internet.
In termini semplici, questo significa che tutti i dati in testo in chiaro del tuo traffico web vengono trasformati in stringhe di lettere e numeri che solo chi possiede la chiave di decrittazione corretta può leggere.
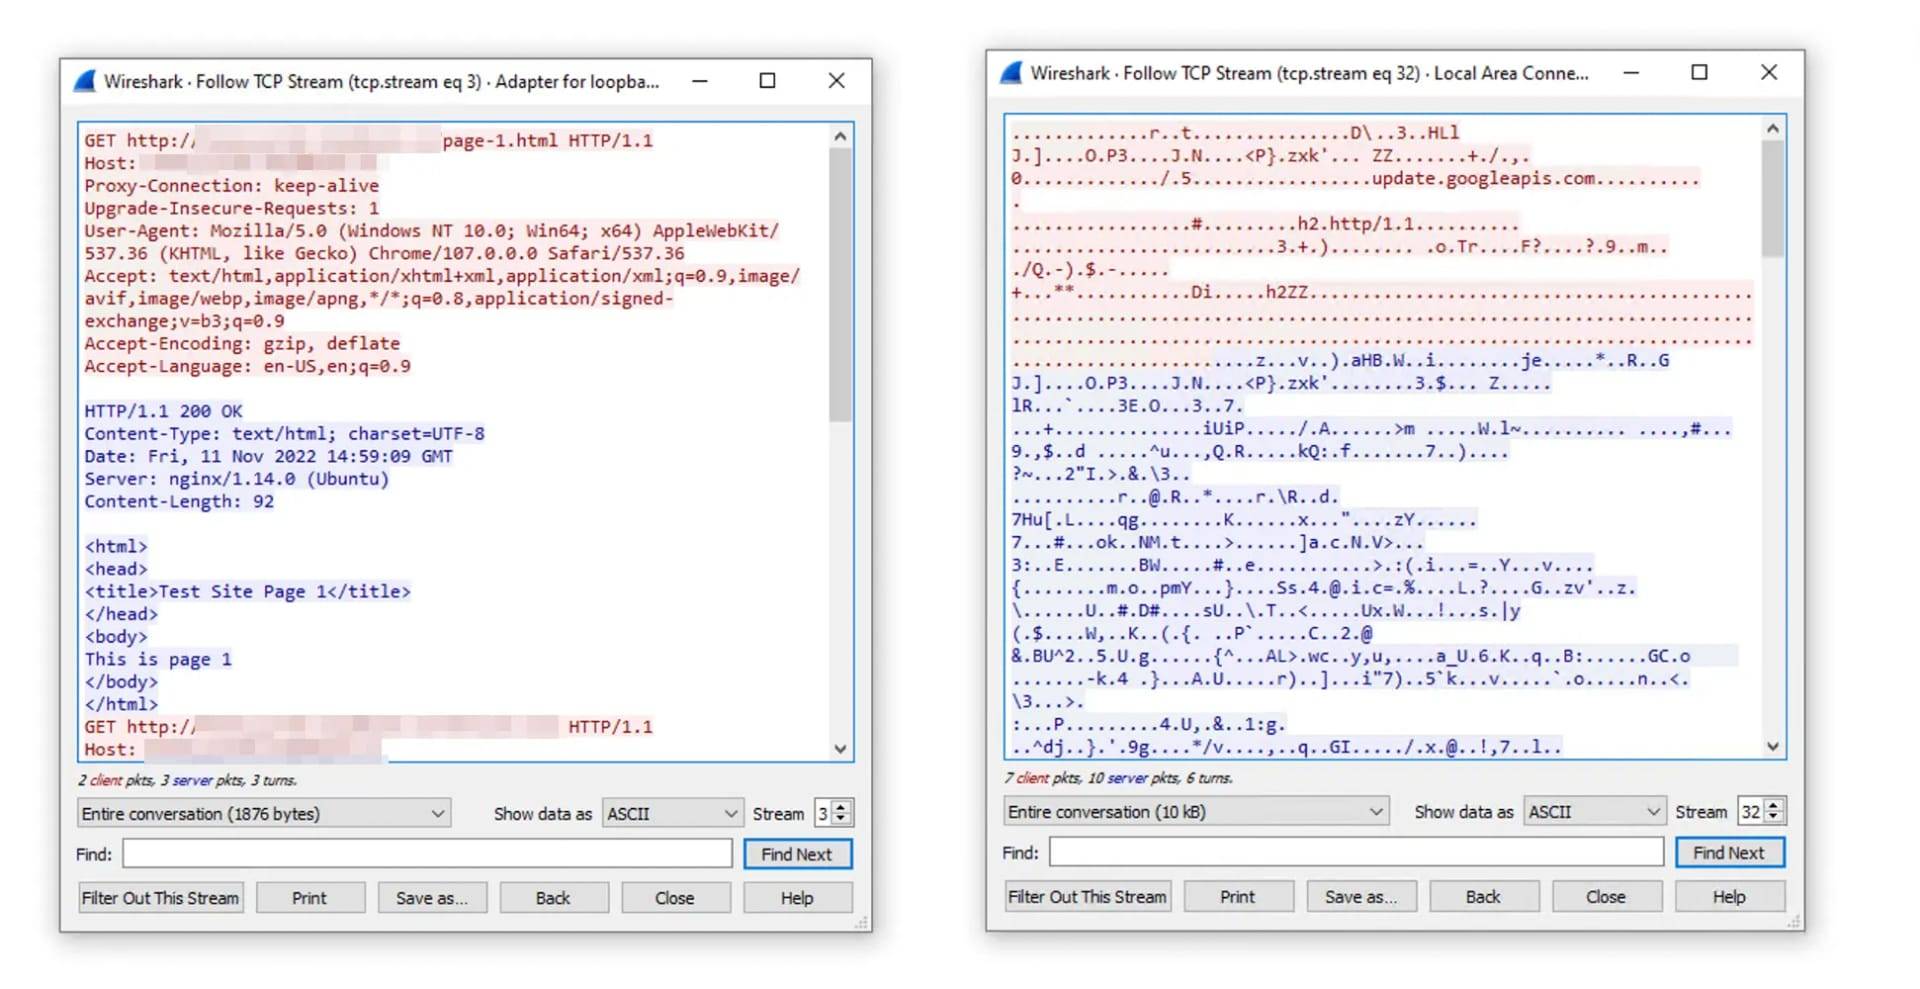
Traffico web prima e dopo la connessione a una VPN con crittografia AES-256.
3. Incapsulamento
Il tuo traffico crittografato viene quindi avvolto in un ulteriore strato di dati non crittografati che contiene le informazioni su come instradarlo al server VPN. Questo processo è chiamato incapsulamento ed è gestito da protocolli di tunneling VPN dedicati.
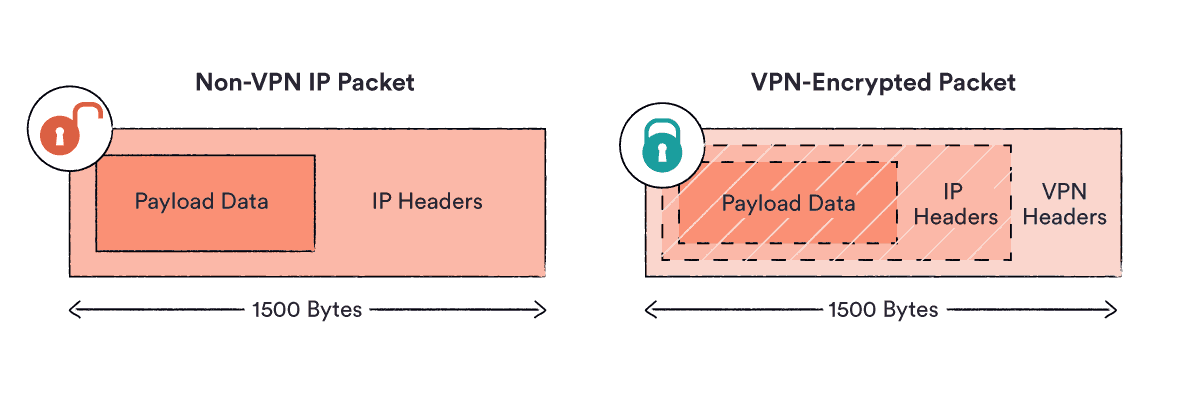
È come mettere una busta con una lettera dentro un'altra busta con un indirizzo diverso. Il tuo vero messaggio è completamente nascosto al mondo esterno.
Il client VPN consegna quindi il traffico incapsulato al tuo ISP, che lo invia al server VPN. Grazie alla crittografia, l'unica cosa che l'ISP può vedere è l'indirizzo IP del server VPN.
4. Decrittografia, inoltro e ricrittografia
Quando i dati raggiungono il server VPN, lo strato esterno di incapsulamento viene rimosso e i dati originali vengono decrittografati utilizzando la chiave di crittografia.
È come aprire la busta esterna per rivelare il messaggio originale all'interno, dando al server VPN accesso alla vera destinazione della tua richiesta di connessione.
Il server inoltra quindi la tua richiesta al sito web, al servizio o all'applicazione che vuoi raggiungere.
Quando il server web risponde, invia i dati al server VPN, dove vengono nuovamente crittografati e rinviati attraverso il tunnel VPN fino a raggiungere il tuo dispositivo.
Il software del client VPN sul tuo dispositivo decrittografa quindi i dati in modo che possano essere visualizzati correttamente sul tuo schermo.
5. Autenticazione hash
Come protezione finale, il servizio VPN utilizza anche Secure Hash Algorithms (SHA) per verificare l'integrità dei dati trasmessi e delle connessioni client-server. Questi controlli garantiscono che nessuna informazione sia stata modificata in transito tra l'origine e la destinazione.
Se il valore hash generato dal client è diverso dal valore hash generato dal server, significa che il messaggio è stato manomesso e i dati vengono rifiutati. Se i valori coincidono, i dati vengono accettati.
NOTA: L'autenticazione hash SHA è fondamentale per prevenire gli attacchi man-in-the-middle.
Protocolli VPN e cifrari di crittografia
Questo processo può utilizzare diversi protocolli e cifrari di crittografia, a seconda del servizio VPN e di come è configurato.
Il protocollo VPN controlla come viene creato il tunnel VPN, mentre il cifrario di crittografia viene utilizzato per crittografare i dati che transitano attraverso quel tunnel.
A seconda del protocollo, una VPN può avere velocità, funzionalità e potenziali vulnerabilità diverse. La maggior parte dei servizi consente di scegliere quale protocollo utilizzare nelle impostazioni dell'app.
Ecco una rapida panoramica dei protocolli VPN più comuni:
- OpenVPN: Open source, sicuro e compatibile con quasi tutti i dispositivi compatibili con VPN.
- WireGuard: Molto veloce, sicuro ed efficiente nei dati.
- IKEv2/IPsec: Eccellente per gli utenti VPN mobili, ma potrebbe essere compromesso dalla NSA.
- SoftEther: Ottimo per aggirare la censura, ma non supportato da molti servizi VPN.
- L2TP/IPsec: Un protocollo più lento che si sospetta sia stato violato anche dalla NSA.
- SSTP: Gestisce bene i firewall, ma potrebbe essere vulnerabile agli attacchi man-in-the-middle.
- PPTP: Obsoleto, insicuro e da evitare.
Il cifrario di crittografia è l'algoritmo (un insieme di regole) usato per crittografare e decrittografare i dati.
I cifrari sono generalmente associati a una lunghezza della chiave specifica. In generale, più lunga è la chiave, più sicura è la crittografia. Ad esempio, AES-256 è considerato più sicuro di AES-128. Ove possibile, consigliamo di usare una VPN con crittografia AES o ChaCha20.
Quattro tipi principali di configurazioni VPN
Esistono diversi tipi di VPN a seconda del tipo di connessione di cui un utente ha bisogno.
I servizi VPN personali sono progettati per gli utenti internet di tutti i giorni che desiderano una migliore privacy, sicurezza e accesso online. Per questo motivo, a volte vengono chiamati VPN per i consumatori.
Al contrario, le VPN di accesso remoto, le VPN mobili e le VPN site-to-site sono tutti tipi di VPN aziendale. Sono progettate per offrire ai dipendenti da remoto un accesso sicuro alle risorse interne dell'azienda.
Di seguito una rapida panoramica dei quattro tipi principali di reti private virtuali e di come differiscono:
1. Servizi VPN personali
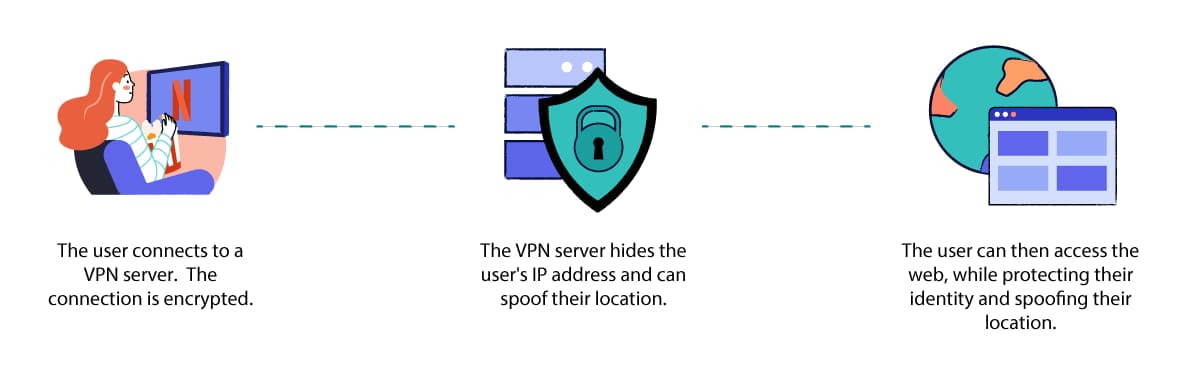
Un servizio VPN personale nasconde il tuo indirizzo IP e la cronologia di navigazione mentre usi internet nel tempo libero.
Un servizio VPN personale offre agli utenti individuali un accesso crittografato a un server VPN remoto di proprietà del provider VPN.
Consente agli utenti di creare una connessione sicura a server in molte località diverse, che possono poi usare per proteggere la propria identità, falsificare la propria posizione geografica, and evitare la sorveglianza durante la navigazione in Internet.
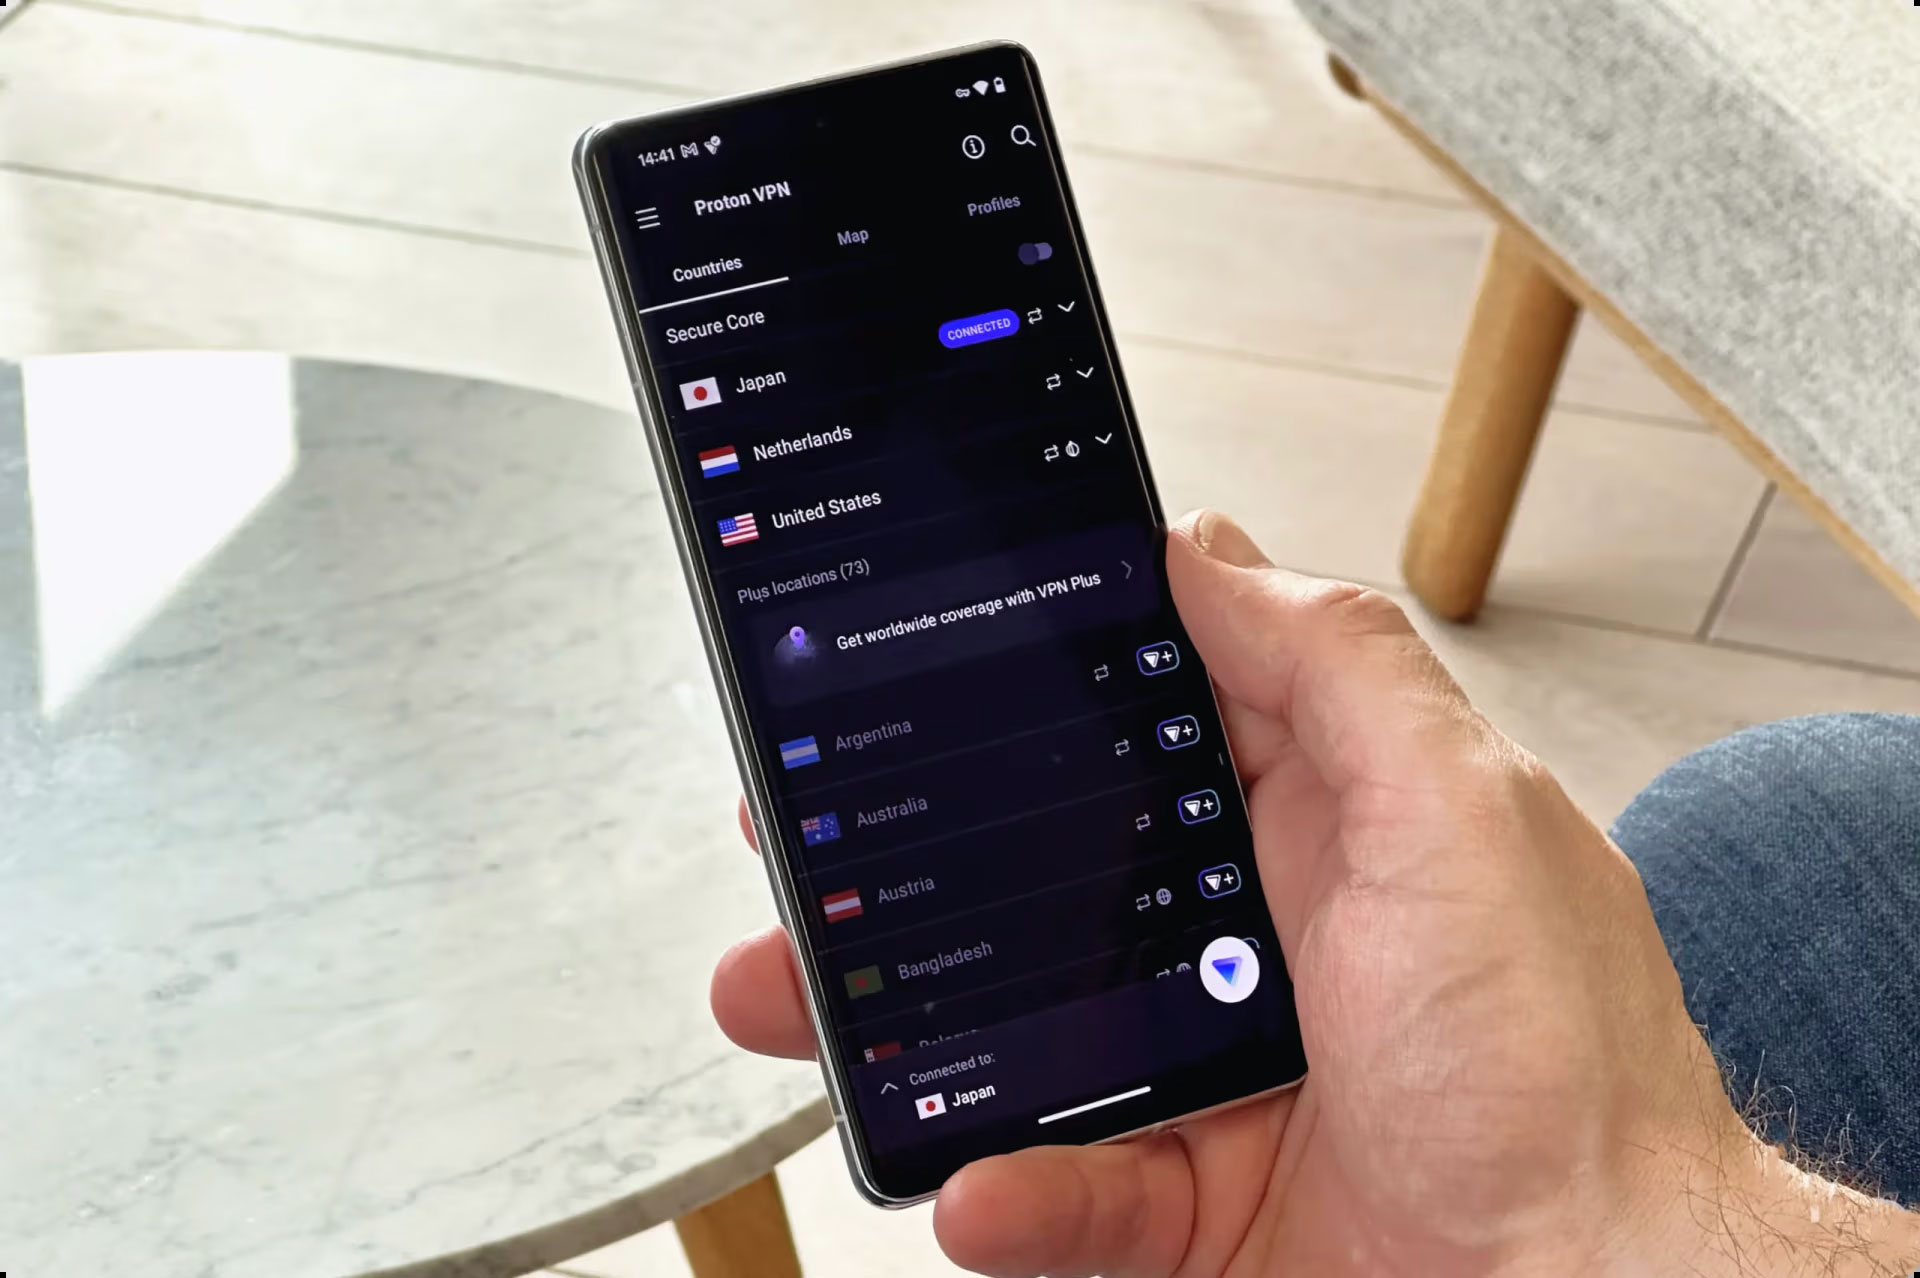
Utilizzo di Proton VPN, un servizio VPN personale, su un telefono Android.
Possono essere utilizzate sulla maggior parte dei dispositivi, tra cui smartphone iOS e Android, computer macOS e Windows, e persino installate direttamente sul router Wi-Fi di casa.
Le VPN personali sono il tipo di servizio VPN più comune e sono anche il tipo di VPN su cui ci concentriamo qui.
2. VPN di accesso remoto
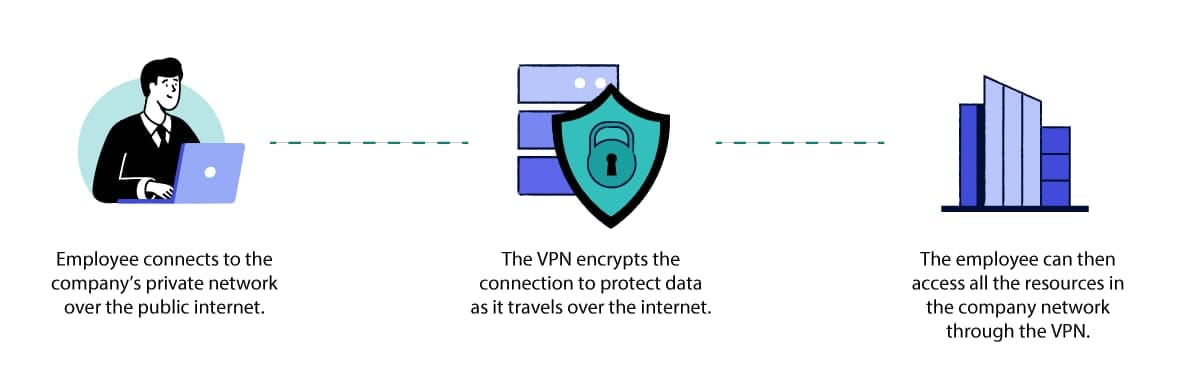
Le aziende usano le VPN di accesso remoto per mantenere private le informazioni importanti.
Le VPN di accesso remoto offrono ai dipendenti un accesso crittografato alla rete interna di un'azienda mentre lavorano da remoto. Sono il tipo più comune di VPN aziendale.
A differenza dei servizi VPN personali, le VPN di accesso remoto non sono progettate per gli utenti che vogliono semplicemente accedere a servizi e applicazioni online pubblici.
Il loro scopo è invece consentire ai dipendenti di accedere in modo sicuro a risorse, file e applicazioni aziendali da qualsiasi posizione e per garantire che qualsiasi dato aziendale trasmesso sia protetto da accessi non autorizzati o intercettazioni.
Esempi popolari di VPN per accesso remoto includono Access Server di OpenVPN and Cisco AnyConnect.
3. VPN mobili
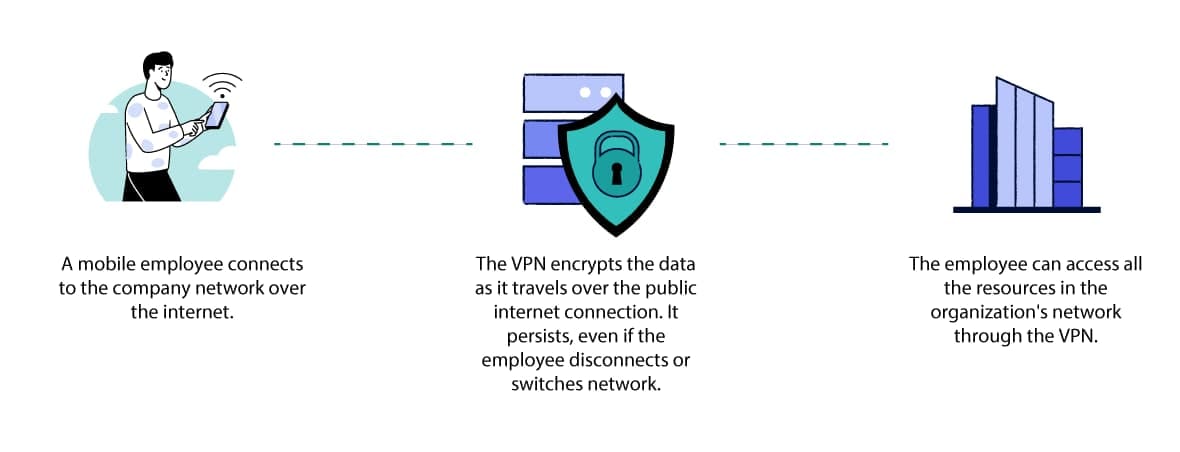
Una connessione VPN mobile persiste anche quando il segnale è debole.
Una VPN mobile è simile a una VPN per accesso remoto in quanto connette in modo sicuro i dipendenti remoti a una rete aziendale.
Tuttavia, mentre le VPN per accesso remoto sono progettate per gli utenti che lavorano da una postazione fissa, le VPN mobili sono progettate per gli utenti che frequentemente passano tra reti cellulari e Wi-Fi o la cui connessione è soggetta a interrompersi di tanto in tanto.
Una VPN mobile è progettata per rimanere connessa nonostante queste interruzioni e instabilità. Sono particolarmente utili per i lavoratori in mobilità, come pompieri o agenti di polizia.
È importante sottolineare che le VPN mobili sono compatibili con qualsiasi dispositivo e qualsiasi connessione di rete. Non sono destinate solo agli utenti di smartphone.
4. VPN Site-to-Site
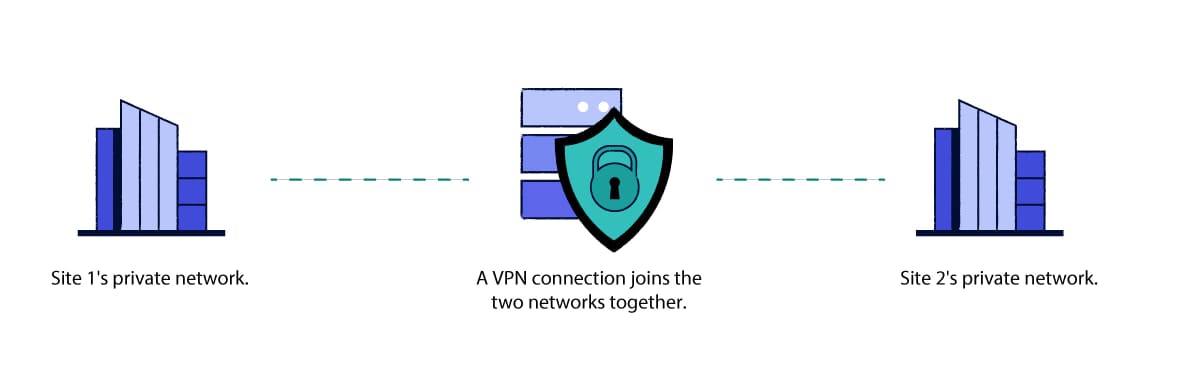
Le aziende potrebbero utilizzare le VPN site-to-site se hanno uffici in località diverse.
Le VPN site-to-site vengono utilizzate per collegare in modo sicuro una singola rete aziendale attraverso più uffici o sedi in diverse località fisiche.
Si differenziano dagli altri tipi di VPN aziendali perché sono progettate per collegare due o più reti tra loro, invece di collegare un singolo dipendente alla rete dell'ufficio.
Pro e contro delle VPN personali
Come accennato in precedenza, su Top10VPN ci concentriamo principalmente sui test e sulle recensioni delle VPN personali. C'è ancora molta informazione falsa o fuorviante su ciò che possono e non possono fare.
Questa disinformazione rende più difficile per i principianti capire se hanno davvero bisogno di una VPN.
Quindi chiariamo alcuni punti chiave. Una VPN personale ha due vantaggi principali:
- Nasconde il tuo indirizzo IP e la tua posizione geografica ai siti web, ai servizi e alle applicazioni che utilizzi. Senza queste informazioni, diventa molto più difficile collegare la tua attività online alla tua identità, il che a sua volta rende più difficile tracciarti, profilarti o bloccarti.
- Nasconde la tua attività al tuo ISP o all'amministratore di rete. Crittografare i trasferimenti di dati rende estremamente difficile per il tuo ISP, il tuo operatore mobile, l'amministratore Wi-Fi o chi intercetta su una rete Wi-Fi pubblica vedere quali siti web visiti, quali file carichi o scarichi, o qualsiasi dato personale inserisci nei siti web HTTP.
Grazie a queste due funzioni, una VPN può essere utilizzata per vari scopi legati a una migliore privacy, sicurezza e accesso a Internet.
Ecco i motivi più popolari per cui le persone usano una VPN, in base a un sondaggio condotto in collaborazione con GlobalWebIndex:
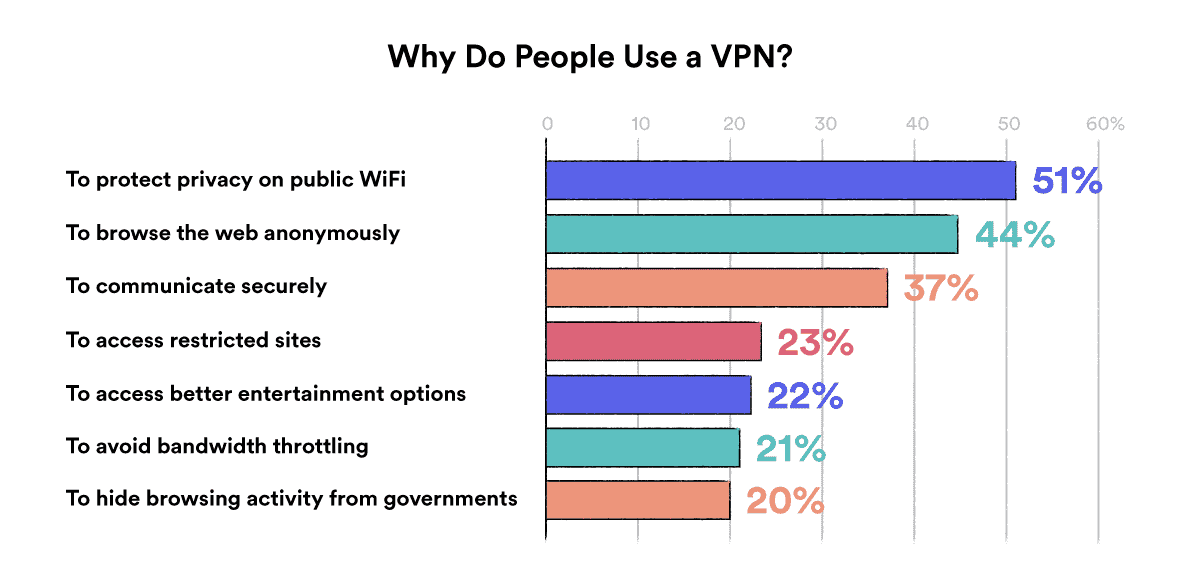
E la tabella seguente riassume tutto ciò che puoi e non puoi fare con una VPN:
| Cosa puoi fare con una VPN | Cosa non puoi fare con una VPN |
|---|---|
| Proteggiti dall'intercettazione del traffico e dagli attacchi Man-in-the-Middle quando utilizzi reti WiFi pubbliche non sicure. | Proteggiti da tutte le forme di attacco informatico, in particolare da quelle che ti inducono a scaricare malware o a divulgare informazioni personali. |
| Falsifica la tua posizione per sbloccare film e serie TV, videogiochi o eventi sportivi con restrizioni geografiche non disponibili nella tua area geografica. | Nascondi la tua posizione fisica a siti web e applicazioni che usano il WiFi Location Tracking. La maggior parte delle VPN non può falsificare nemmeno i dati di posizione GPS del tuo dispositivo. |
| Rendi più difficile per ISP, inserzionisti, scuole, datori di lavoro e agenzie governative monitorare e registrare la tua attività di navigazione. | Una VPN non impedirà a un soggetto determinato di tracciarti, ad esempio, tramite cookie, fingerprinting o profilazione comportamentale. |
| Impedisci al tuo ISP di limitare la tua connessione durante lo streaming, il gaming e il torrenting. | Guarda Netflix, HBO Max o qualsiasi altro servizio di streaming gratuitamente. |
| Accedi a siti web e materiali censurati dal governo, o sblocca siti web a scuola e al lavoro. | Nascondi la tua attività di navigazione a datori di lavoro e amministratori WiFi scolastici che usano software di monitoraggio dello schermo. |
| Aggira i ban dei siti web basati su IP. | Impedisci al tuo ISP di conoscere il tuo vero indirizzo IP e la tua posizione. |
| Evita la discriminazione di prezzo basata sulla posizione durante lo shopping online. | Evita le tattiche di discriminazione di prezzo che si basano sui cookie di tracciamento o su altre forme di profilazione basate sul comportamento di navigazione. |
| Offri ai dipendenti in remoto un accesso affidabile e sicuro a file e risorse sensibili sulla rete interna dell'azienda. | Aggira i ban dei siti web basati su email o account. |
| Nascondi al tuo ISP o al tuo operatore di telefonia mobile quanti dati stai consumando. Una VPN aumenterà in realtà la quantità di dati che usi. |
Riepilogo
Il post spiega cos'è una VPN, come funziona tecnicamente (tunneling, crittografia, autenticazione), illustra i principali protocolli VPN e quattro tipi di configurazione, e chiarisce i veri vantaggi e i limiti delle VPN personali per privacy, sicurezza e accesso.