
OpenVPN ist eines der beliebtesten Virtual-Private-Network-Protokolle (VPN) zum Erstellen von VPN-Tunneln und zum Aufbau sicherer Verbindungen zwischen Netzwerken. Aber was ist OpenVPN, welche Vorteile bietet es und wann sollten Sie es nutzen?
Was ist OpenVPN?
OpenVPN, kurz für Open Virtual Private Network, ist ein Open-Source-System, das einen privaten und sicheren Tunnel zwischen Netzwerken erstellt. Der Begriff „OpenVPN“ kann sich auf mehrere zusammenhängende Dinge beziehen:
- Das Open-Source-OpenVPN Protokoll wird verwendet, um verschlüsselte Tunnel zwischen Netzwerken zu erstellen und eine VPN-Verbindung herzustellen.
- Das OpenVPN Software (VPN-Client), der das OpenVPN-Protokoll verwendet.
- Das OpenVPN Unternehmen die den Open-Source-Code unterstützt und eigene kommerzielle VPN-Produkte anbietet.
Während sich der Name OpenVPN sowohl auf die Software als auch auf das Unternehmen bezieht, wird das OpenVPN-Protokoll in den meisten modernen VPN-Lösungen verwendet, darunter NordVPN. Daher konzentriert sich dieser Artikel auf OpenVPN als Tunneling-Protokoll.
Ist OpenVPN sicher?
Ja, OpenVPN gehört zu den sichersten VPN-Protokollen. Es verwendet Secure Sockets Layer/Transport Layer Security (SSL/TLS) zum Schutz der Daten und stützt sich auf die OpenSSL-Bibliothek für weitere Anpassungen, einschließlich zusätzlicher Sicherheitsfunktionen.
Das OpenVPN-Protokoll unterstützt Perfect Forward Secrecy (PFS), wodurch frühere Sitzungen geschützt bleiben, selbst wenn ein Schlüssel später kompromittiert wird. Es funktioniert außerdem sowohl mit TCP- als auch mit UDP-Verbindungen (mehr dazu weiter unten), sodass Sie für mehr Zuverlässigkeit zu TCP oder für höhere Geschwindigkeiten zu UDP wechseln können.
Da OpenVPN Open Source ist, ist der Code transparent. Jeder in der OpenVPN-Community kann nach Fehlern suchen und Korrekturen vorschlagen. Diese Transparenz erleichtert es jedoch auch Hackern und Sicherheitsforschern, den Code zu untersuchen und nach Schwachstellen zu suchen.
OpenVPN unterstützt verschiedene kryptografische Algorithmen und Einstellungen, daher hängt die Sicherheit teilweise von den gewählten Chiffren und Schlüssellängen ab. Deshalb ist eine korrekte Konfiguration entscheidend, und die Wahl eines vertrauenswürdigen VPN-Dienstes und Clients ist ebenso wichtig wie die Wahl eines sicheren VPN-Protokolls.
Wie funktioniert OpenVPN?
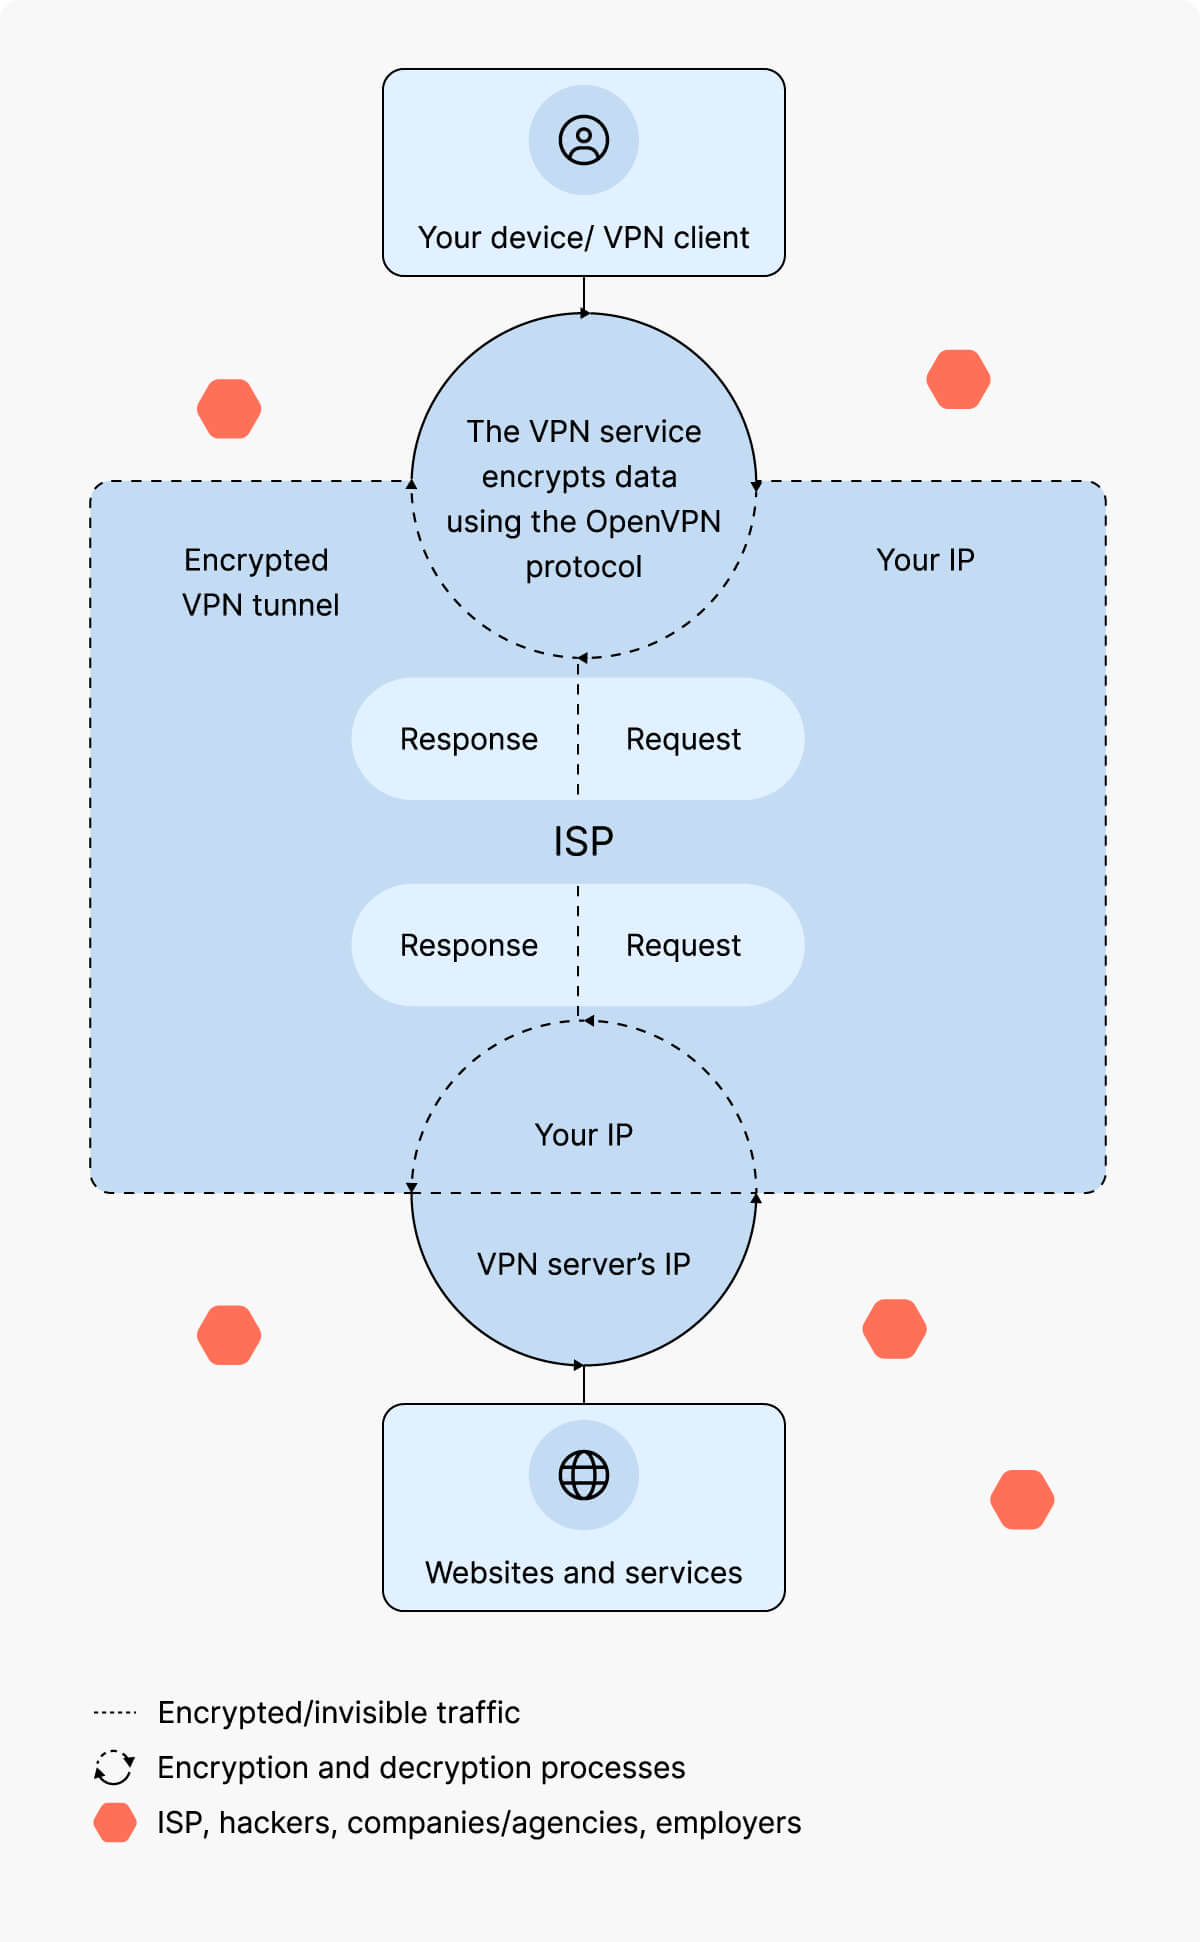
OpenVPN erstellt einen sicheren Tunnel für den Datenverkehr zwischen dem VPN-Client und dem VPN-Server. Dieser Prozess umfasst die Authentifizierung von Client und Server, den Aufbau des VPN-Tunnels, die Kapselung und Verschlüsselung der Daten und schließlich die Übertragung des Datenverkehrs.
OpenVPN unterstützt mehrere Authentifizierungsmethoden und Verschlüsselungsalgorithmen und kann sowohl TCP- als auch UDP-Verkehr absichern. Diese Flexibilität macht es zu einer bevorzugten und sicheren Wahl für viele VPN-Setups.
1. Authentifizierung
OpenVPN verwendet verschiedene VPN-Authentifizierungsmethoden, um die Identität des VPN-Clients und des Servers zu überprüfen. Diese Methoden kombinieren in der Regel Benutzeranmeldedaten, digitale Zertifikate und eine Public-Key-Infrastruktur (PKI) für die Schlüsselverwaltung. Die PKI steuert, wie Verschlüsselungsschlüssel erstellt, verteilt und widerrufen werden, damit Verbindungen ordnungsgemäß authentifiziert bleiben.
2. Tunnelaufbau
Sobald die Identitäten überprüft wurden, erstellt OpenVPN einen VPN-Tunnel zwischen dem Client und dem Server. Um diesen Tunnel aufzubauen, verwendet OpenVPN in erster Linie SSL/TLS, kann aber auch so konfiguriert werden, dass andere Protokolle zum Einsatz kommen.
3. Kapselung und Verschlüsselung
OpenVPN verpackt Datenpakete in zusätzliche Schichten, um Routing-Informationen hinzuzufügen, Quelle und Ziel der Daten zu identifizieren und Sicherheitsmaßnahmen wie VPN-Verschlüsselung anzuwenden. Die Verschlüsselung stellt sicher, dass die durch den VPN-Tunnel übertragenen Daten vor Dritten verborgen bleiben, darunter Ihr Arbeitgeber, Ihr Internetanbieter (ISP), Hacker und Werbeunternehmen.
Ein weiterer Vorteil von OpenVPN ist seine Vielseitigkeit. Sie können es so konfigurieren, dass unterschiedliche kryptografische Algorithmen und Schlüssellängen verwendet werden. Je nach Einrichtung kann es auch mit verwaltetem DNS zusammenarbeiten, damit Ihre Domainnamen-Abfragen im Tunnel bleiben und DNS-Leaks verhindert werden. In Unternehmensumgebungen können Administratoren Datenprüfprotokolle aktivieren, um Verbindungsaktivitäten zu Sicherheits- und Fehlerbehebungszwecken nachzuverfolgen, und Zugriffssteuerungsregeln anwenden, um festzulegen, welche Benutzer oder Geräte auf bestimmte Ressourcen zugreifen dürfen.
4. Datenübertragung
Verschlüsselter Datenverkehr wird durch den VPN-Tunnel zum VPN-Server geleitet, wo er entschlüsselt und an sein endgültiges Ziel weitergeleitet wird.
Da der Datenverkehr über einen Zwischenserver läuft, sieht das Ziel die ursprüngliche IP-Adresse nicht. Stattdessen sieht es die IP-Adresse des VPN-Servers.
Routen- und Richtlinienkonfiguration
OpenVPN steuert über VPN-Routing, wie der Datenverkehr zwischen Client und Server fließt. Wenn Sie eine Verbindung zu OpenVPN herstellen, weist der Server Ihrem Gerät eine virtuelle IP-Adresse zu und erstellt Routing-Regeln, die Ihrem System mitteilen, welche Daten durch den verschlüsselten Tunnel übertragen werden sollen und welche außerhalb bleiben.
Administratoren können Routing-Richtlinien festlegen, um diesen Datenfluss zu steuern. Die beiden Haupttypen sind Full-Tunnel- und Split-Tunnel-Konfigurationen. Eine Full-Tunnel-Richtlinie leitet den gesamten Datenverkehr durch das VPN, während eine Split-Tunnel-Richtlinie nur bestimmten Datenverkehr darüber führt. So können Sie einen Teil Ihrer Online-Aktivitäten durch den verschlüsselten Tunnel senden und gleichzeitig für andere Apps oder Dienste den direkten Internetzugang behalten. Sie können beispielsweise an VPN-geschützten Dateien arbeiten und gleichzeitig Ihren Heimdrucker oder lokale Websites direkt erreichen.
Wofür wird OpenVPN verwendet?
OpenVPN wird verwendet, um verschlüsselte Tunnel zu erstellen, über die Datenverkehr zwischen Geräten und Netzwerken über das Internet übertragen wird. Privatpersonen und Organisationen nutzen es, um Daten während der Übertragung zu schützen, kontrollierten Fernzugriff zu ermöglichen und getrennte Standorte zu verbinden.
- Eine VPN-Verbindung einrichten. Der Hauptzweck von OpenVPN besteht darin, einen VPN-Tunnel für die sichere Datenübertragung aufzubauen. Ein VPN-Tunnel ist das, was ein VPN von einem einfachen Proxy unterscheidet, und Protokolle wie OpenVPN machen diesen Tunnel möglich. Sie können OpenVPN immer dann nutzen, wenn eine VPN-Verbindung erforderlich ist, etwa beim Zugriff auf einen virtuellen Server oder beim Einrichten eines privaten Netzwerks.
- Daten während der Übertragung verschlüsseln. Zusätzlich zum Aufbau eines verschlüsselten VPN-Tunnels verwendet OpenVPN kryptografische Algorithmen, um die Daten zu verschlüsseln, die durch diesen Tunnel fließen. Deshalb eignet sich OpenVPN hervorragend zum Senden und Empfangen sensibler Daten über das Internet, zur Absicherung von VoIP und Videokonferenzen, zum privaten Surfen, zur sicheren Nutzung öffentlicher WLAN-Netze und zum Schutz der Kommunikation von IoT-Geräten.
- Fernzugriff ermöglichen und absichern. Da OpenVPN einen VPN-Tunnel aufbaut und Daten während der Übertragung verschlüsselt, eignet es sich ideal dazu, den Fernzugriff auf interne Netzwerke zu ermöglichen und abzusichern. Unternehmen, Universitäten und andere Institutionen können OpenVPN nutzen, um den Zugriff auf ihre Netzwerke von entfernten Standorten aus zu verwalten und zu steuern.
- Standorte über das Internet verbinden. OpenVPN kann auch ganze Netzwerke miteinander verbinden (Site-to-Site). Organisationen nutzen es, um Büros oder Rechenzentren zu verknüpfen, sodass Teams Ressourcen und Plattformen über verschiedene Standorte hinweg gemeinsam nutzen können.
Was ist der Unterschied zwischen einem VPN und OpenVPN?
A VPN ist ein Dienst, der Ihre Internetverbindung schützt, während OpenVPN eines der Tunnelprotokolle ist, die ein VPN-Dienst dafür nutzen kann.
Jeder kann den Open-Source-Client von OpenVPN verwenden, um eine eigene VPN-Verbindung einzurichten. Die meisten VPN-Anbieter integrieren das OpenVPN-Protokoll ebenfalls in ihre Apps. OpenVPN ist jedoch nur ein Tunnelprotokoll, und ein VPN-Anbieter kann mehrere weitere anbieten, etwa WireGuard® und IKEv2/IPsec.
Welches Protokoll verwendet OpenVPN?
Das OpenVPN-Protokoll ist ein Open-Source-VPN-Protokoll, das die OpenSSL-Bibliothek nutzt, um den Internetverkehr durch einen virtuellen Tunnel über UDP oder TCP zu sichern. Es ist sehr flexibel konfigurierbar, unterstützt sowohl Site-to-Site- als auch Point-to-Point-Verbindungen und bietet starke Verschlüsselungs- und Authentifizierungsoptionen. OpenVPN kann jedes IP-Teilnetz tunneln und so konfiguriert werden, dass entweder Pre-Shared Keys oder eine PKI zur Authentifizierung verwendet werden. Es kann außerdem parallel zu anderen VPN-Protokollen wie IKEv2/IPSec und WireGuard betrieben werden und gibt Nutzern und Anbietern so mehr Flexibilität bei der Wahl der besten Einrichtung für ihr Netzwerk.
Worin unterscheiden sich OpenVPN UDP und OpenVPN TCP?
OpenVPN kann sowohl über TCP als auch über UDP betrieben werden, und die meisten VPN-Clients ermöglichen die Auswahl des Transportprotokolls.
Das Transmission Control Protocol (TCP) stellt eine Verbindung zwischen Sender und Empfänger her und prüft sorgfältig, dass Datenpakete unterwegs unversehrt und in der richtigen Reihenfolge ankommen.
Das User Datagram Protocol (UDP) sendet Datenpakete, ohne zuvor eine formale Verbindung zwischen Sender und Empfänger herzustellen. Es garantiert weder, dass Pakete ankommen, noch dass sie in der richtigen Reihenfolge eintreffen. Dadurch ist UDP schneller, aber weniger zuverlässig als TCP.
| OpenVPN TCP | OpenVPN UDP |
|---|---|
| Hohe Zuverlässigkeit | Geringere Zuverlässigkeit |
| Niedrigere Geschwindigkeit | Höhere Geschwindigkeit |
| Pakete werden in einer Sequenz zugestellt | Pakete werden in einem Stream zugestellt |
| Gut für statische Anwendungen (E-Mail, Surfen im Web, Dateiübertragung) | Gut für dynamische Anwendungen (Streaming, Gaming, VoIP) |
Ist OpenVPN besser als andere VPN-Protokolle?
Die Antwort hängt davon ab, wofür Sie das VPN-Protokoll benötigen.
OpenVPN ist besser als veraltete VPN-Protokolle wie PPTP. In puncto Sicherheit ist OpenVPN stärker als die meisten anderen VPN-Protokolle. Aber Sicherheit ist nicht der einzige Faktor, den Sie bei der Wahl eines VPN-Protokolls berücksichtigen sollten.
IKEv2/IPsec kann zum Beispiel für Mobilgeräte die bessere Wahl sein, weil es Netzwerkwechsel (etwa von WLAN auf mobile Daten) sehr gut bewältigt. Und wenn die Verbindungsgeschwindigkeit Ihre Hauptpriorität ist, ist WireGuard® deutlich schneller als die meisten anderen VPN-Protokolle. In den letzten Jahren hat es sich auch in puncto Sicherheit stark verbessert und ein mit OpenVPN vergleichbares Niveau erreicht.
Welche Vor- und Nachteile hat OpenVPN?
OpenVPN ist ein zuverlässiges VPN-Protokoll, dem viele vertrauen, aber wie die meisten Tools hat es auch Nachteile. Wenn Sie sowohl die Stärken als auch die Schwächen kennen, können Sie besser entscheiden, ob es zu Ihren Anforderungen passt.
| OpenVPN Vorteile | OpenVPN Nachteile |
|---|---|
| Stärkere Sicherheit als die meisten Alternativen | In der Regel langsamer als neuere Protokolle wie WireGuard® |
| Open-Source-Code (ermöglicht Transparenz und von der Community vorangetriebene Verbesserungen) | Manuelle Konfiguration erforderlich |
| Kompatibel mit verschiedenen Geräten und Verschlüsselungsprotokollen | Ressourcenintensiv, insbesondere auf älterer Hardware |
| Kompatibel mit TCP- und UDP-Verkehr | |
| Integrierte Verbindungsüberwachung und Failover zur Aufrechterhaltung stabiler Verbindungen | |
| Optionen für Protokollierung und Auditing zur Leistungsverfolgung und Fehlerbehebung |
Wie sicher ist OpenVPN?
OpenVPN ist eines der sichersten VPN-Protokolle, das Sie verwenden können, sofern es richtig konfiguriert und gewartet wird. Es nutzt TLS für den Schlüsselaustausch und die Authentifizierung und unterstützt moderne Kryptografie mit zertifikatsbasierter Authentifizierung und PFS.
Da OpenVPN Open Source ist, kann die Sicherheitscommunity den Code prüfen und dazu beitragen, das Protokoll sicher zu halten.
In der Praxis kann OpenVPN einen starken Schutz vor gängigen Netzwerkbedrohungen bieten und bleibt eine vertrauenswürdige Option für den privaten und den Unternehmenseinsatz. Wie sicher OpenVPN im realen Einsatz ist, hängt jedoch davon ab, wie es bereitgestellt und gewartet wird. Servereinstellungen, Client-Software, Betriebssystem-Patches und ein sorgfältiger Umgang mit Zugangsdaten spielen alle eine entscheidende Rolle und sollten nicht ignoriert werden.
Ist OpenVPN kostenlos?
Ja, das OpenVPN-Protokoll ist in dem Sinne kostenlos, dass es Open Source ist und jeder mit ausreichenden technischen Kenntnissen es anpassen und für die eigenen Bedürfnisse nutzen kann. Sie könnten zum Beispiel frei verfügbaren VPN-Code nutzen, um aus einem alten Computer einen VPN-Server zu erstellen.
Es gibt außerdem einen kostenlosen OpenVPN-Client, den Sie installieren und so konfigurieren können, dass er eine Verbindung zu Ihrem gewünschten VPN-Server herstellt – unabhängig davon, ob es Ihr eigener Server ist oder VPN-Server, die in Ihrem VPN-Abonnement.
Sollten Sie OpenVPN wählen?
Wenn Sie einen Premium-VPN-Anbieter nutzen, können Sie in der Regel selbst wählen, welches VPN-Protokoll verwendet werden soll. Sollten Sie also OpenVPN wählen, wenn Sie diese Option haben?
Das hängt davon ab, wofür Sie ein VPN nutzen. Wenn Sie es hauptsächlich zum Streamen, für Gaming oder andere bandbreitenintensive Aktivitäten verwenden, kann die Geschwindigkeit wichtiger sein als maximale Sicherheit, und kein Protokoll übertrifft das NordLynx-Protokoll in Sachen Tempo. Wenn Sie jedoch mit sensiblen Daten arbeiten und Sicherheit Ihre oberste Priorität ist, ist OpenVPN eine ausgezeichnete Wahl. Aus demselben Grund sollten Sie OpenVPN TCP gegenüber OpenVPN UDP wählen, wenn Zuverlässigkeit und Schutz wichtiger sind als reine Geschwindigkeit.
Zusammenfassung
Dieser Blogbeitrag bietet eine knappe Einführung in OpenVPN und erklärt es als weit verbreitetes VPN-Protokoll zum Aufbau sicherer Tunnel und verschlüsselter Verbindungen zwischen verschiedenen Netzwerken. Er skizziert die zentralen Vorteile von OpenVPN – etwa starke Sicherheit durch SSL/TLS, Flexibilität bei der Nutzung von TCP- oder UDP-Transport sowie die Eignung für eine Reihe von Szenarien vom Fernzugriff bis zur Standort-zu-Standort-Vernetzung. Der Artikel wird als Glossareintrag präsentiert und mit zentralen technischen Begriffen wie „OpenVPN“, „SSL/TLS“, „TCP-Protokoll“ und „UDP-Protokoll“ versehen, damit Leser schnell verstehen, wo und wann OpenVPN eine geeignete Wahl zum Schutz ihrer Online-Kommunikation ist.