
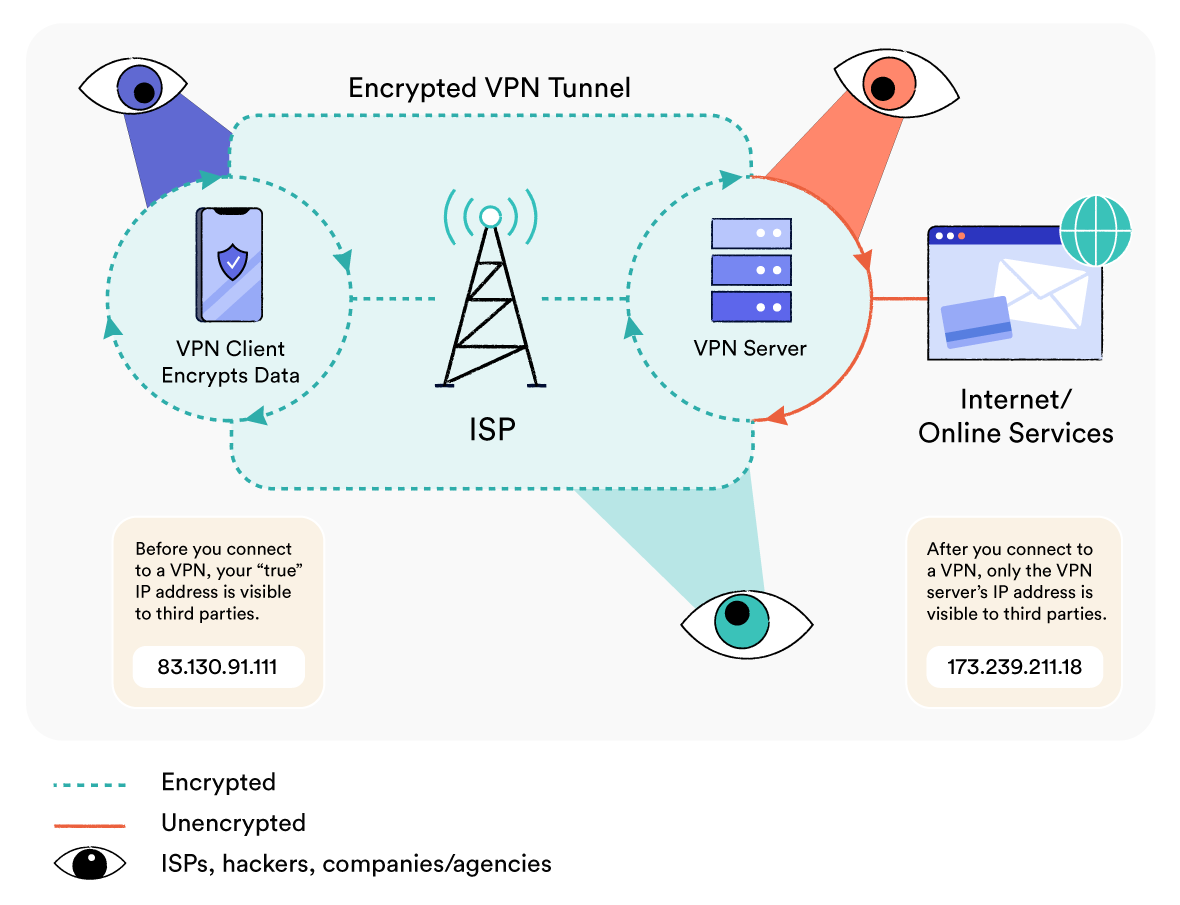
Ein virtuelles privates Netzwerk (VPN) ist Software, die eine verschlüsselte Verbindung zwischen Ihrem Gerät und einem Remote-Server herstellt und Ihren tatsächlichen Standort vor den von Ihnen genutzten Websites und Anwendungen verbirgt. Dadurch können Sie geografische Beschränkungen umgehen, Ihre Surfaktivitäten vor ISPs verbergen und verhindern, dass Angreifer Ihre Daten in kompromittierten WLAN-Netzen abfangen.
VPN-Software funktioniert, indem sie Ihren Internetverkehr verschlüsselt und über einen Remote-Server leitet, bevor er die gewünschte Website, den gewünschten Dienst oder die gewünschte Anwendung erreicht.
Es gibt verschiedene Arten von virtuellen privaten Netzwerken, aber mit Abstand am häufigsten sind persönliche VPNs, die jeder auf den eigenen Geräten installieren und nutzen kann.
In diesem Einsteigerleitfaden zu VPNs erklären wir, was ein VPN ist, wie es funktioniert, welche Arten von VPN-Konfigurationen es gibt und welche wesentlichen Vorteile und Einschränkungen die Nutzung eines persönlichen VPNs mit sich bringt.
Wie funktioniert ein VPN?
Ein VPN funktioniert, indem es eine verschlüsselte Verbindung zwischen Ihrem Gerät und einem Remote-VPN-Server herstellt. Diese sichere Verbindung wird als VPN-Tunnel.
Sobald die Verbindung steht, werden alle Daten, die Ihr Gerät verlassen, durch den VPN-Tunnel an den VPN-Server gesendet. Der VPN-Server leitet sie dann an die von Ihnen besuchte Website, die von Ihnen genutzte Anwendung oder das Firmennetzwerk weiter, auf das Sie aus der Ferne zugreifen.
Daten von der Website oder Anwendung gelangen dann auf demselben Weg zurück zu Ihrem Gerät. Sie werden zuerst an den VPN-Server gesendet, der sie anschließend durch den VPN-Tunnel an Ihr Gerät weiterleitet.
Dieser Prozess umfasst fünf zentrale Phasen:
1. Handshake & Authentifizierung
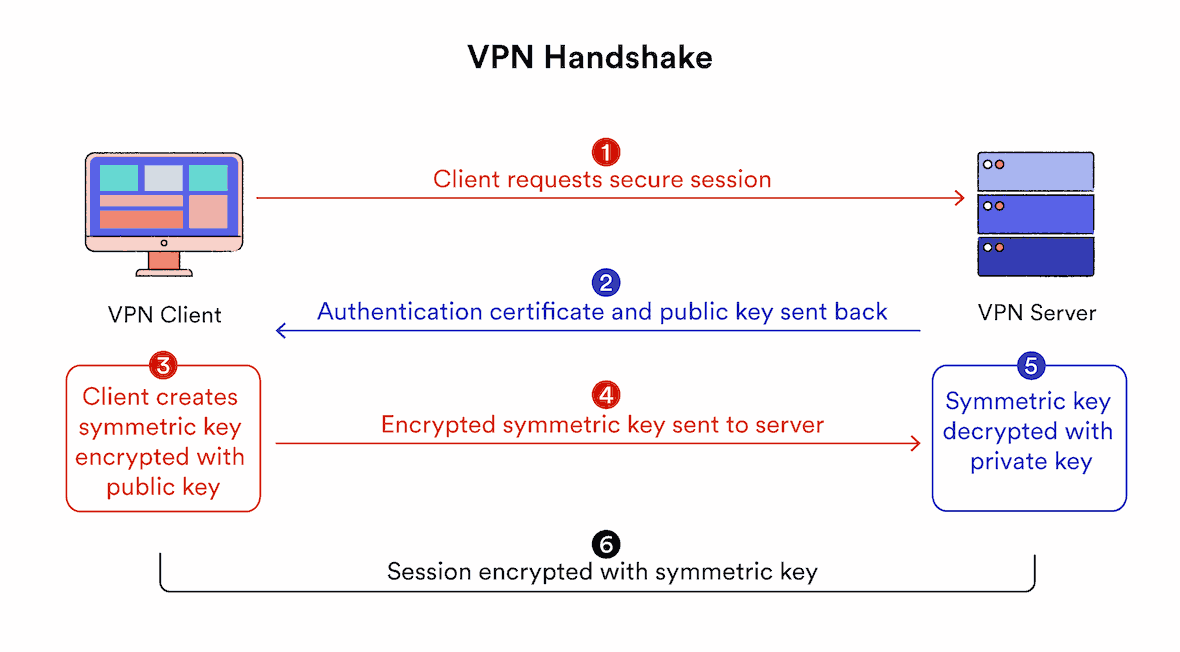
Die VPN-Software auf Ihrem Gerät und der VPN-Server authentifizieren sich zunächst gegenseitig. Dies wird als VPN-Handshake.
Während des Handshakes startet der VPN-Client eine Verbindung zum VPN-Server und signalisiert, dass er einen sicheren Tunnel erstellen möchte. Die beiden Computer überprüfen anschließend ihre Identitäten anhand eines Passworts, eines digitalen Zertifikats oder einer anderen Authentifizierungsmethode.
Nach Abschluss der Authentifizierung wird diese Verbindung verwendet, um sicher einen Verschlüsselungs-„Schlüssel“ zwischen Client und Server auszutauschen. Dieser Schlüssel dient dazu, Daten an beiden Enden des VPN-Tunnels während der gesamten Browsing-Sitzung zu ver- und entschlüsseln.
EXPERTENRAT: Für schnelle und sichere VPN-Handshakes sollten Sie VPN-Dienste wählen, die den Algorithmus RSA-2048 oder RSA-4096 verwenden (nicht RSA-1024). Für zusätzlichen Schutz empfehlen wir außerdem VPN-Protokolle, die Perfect Forward Secrecy unterstützen.
2. Verschlüsselung
Sobald die Verbindung zum VPN-Server hergestellt ist, verwendet der VPN-Client auf Ihrem Gerät den vereinbarten Schlüssel und eine Verschlüsselungschiffre, um Ihre gesamte Internetaktivität zu verschlüsseln.
Vereinfacht gesagt bedeutet das, dass alle Klartextdaten Ihres Webverkehrs in Zeichenfolgen aus Buchstaben und Zahlen umgewandelt werden, die nur jemand mit dem richtigen Entschlüsselungsschlüssel lesen kann.
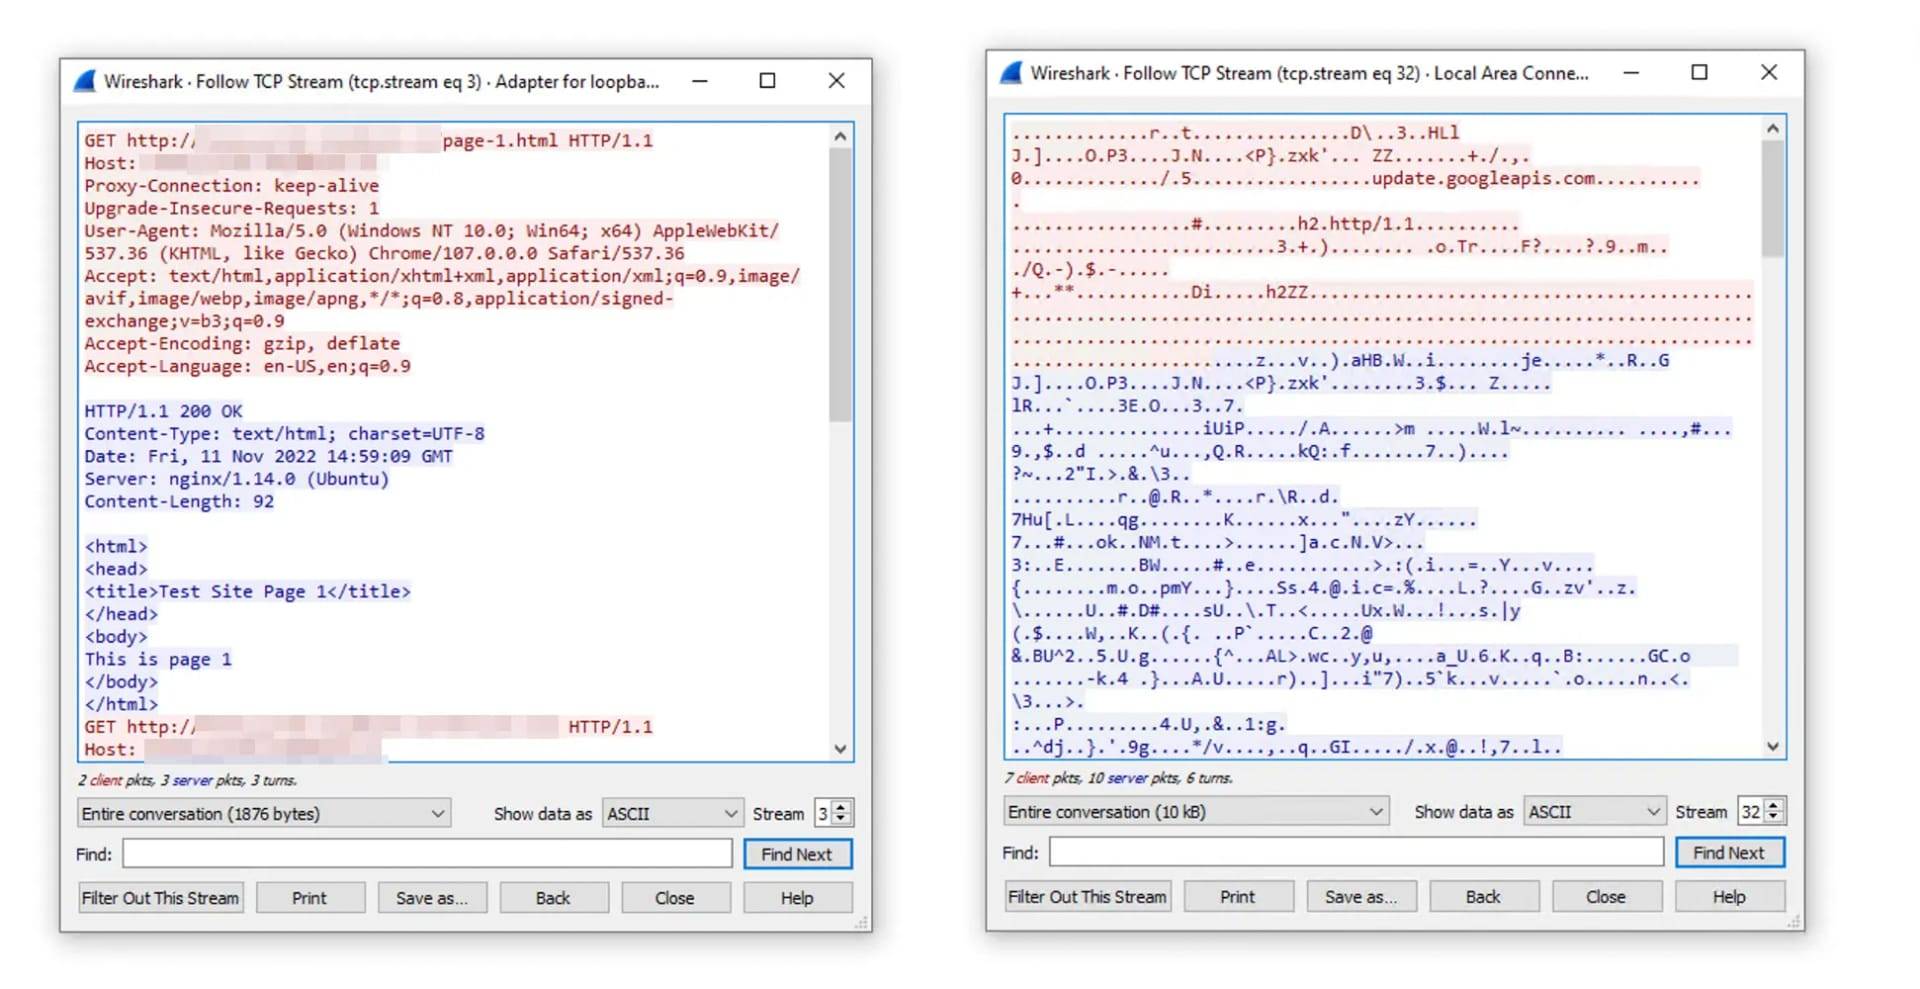
Webverkehr vor und nach der Verbindung mit einem VPN mit AES-256-Verschlüsselung.
3. Kapselung
Ihr verschlüsselter Datenverkehr wird anschließend in eine zusätzliche Schicht unverschlüsselter Daten gehüllt, die Informationen darüber enthalten, wie er zum VPN-Server weitergeleitet werden soll. Dieser Vorgang wird als Kapselung bezeichnet und von speziellen VPN-Tunneling-Protokollen übernommen.
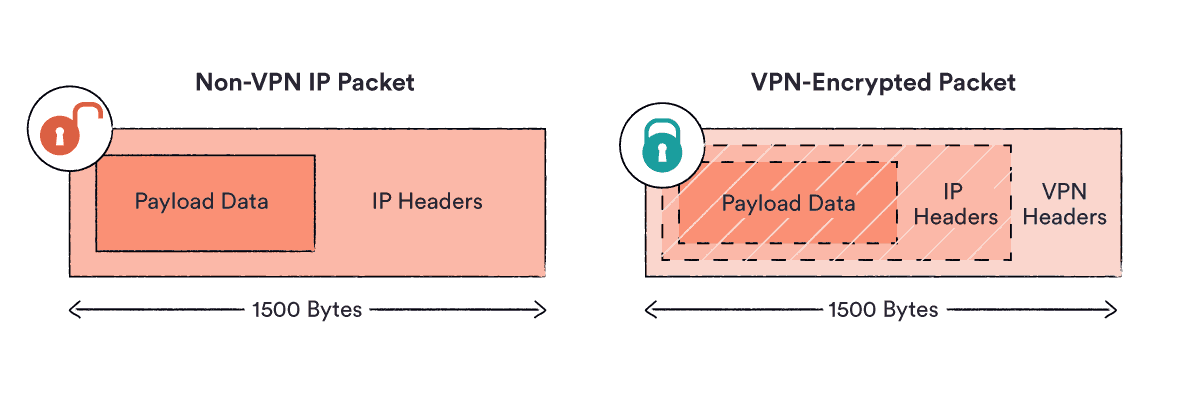
Es ist, als würde man einen Umschlag mit einem Brief in einen weiteren Umschlag mit einer anderen Adresse stecken. Ihre eigentliche Nachricht bleibt für die Außenwelt vollständig verborgen.
Ihr VPN-Client übergibt den gekapselten Datenverkehr anschließend Ihrem ISP, der ihn an den VPN-Server sendet. Aufgrund der Verschlüsselung kann der ISP lediglich die IP-Adresse des VPN-Servers sehen.
4. Entschlüsselung, Weiterleitung und erneute Verschlüsselung
Sobald die Daten den VPN-Server erreichen, wird die äußere Kapselungsschicht entfernt und die ursprünglichen Daten werden mit dem Verschlüsselungsschlüssel entschlüsselt.
Das ist so, als würde man den äußeren Umschlag öffnen, um die ursprüngliche Nachricht darin freizulegen – so erhält der VPN-Server Zugriff auf das tatsächliche Ziel Ihrer Verbindungsanfrage.
Der Server leitet Ihre Anfrage anschließend an die Website, den Dienst oder die Anwendung weiter, die Sie erreichen möchten.
Wenn der Webserver antwortet, sendet er die Daten zurück an den VPN-Server, wo sie erneut verschlüsselt und durch den VPN-Tunnel zurückgeschickt werden, bis sie Ihr Gerät erreichen.
Die VPN-Client-Software auf Ihrem Gerät entschlüsselt die Daten anschließend, damit sie korrekt auf Ihrem Bildschirm angezeigt werden können.
5. Hash-Authentifizierung
Als letzten Schutz verwendet der VPN-Dienst außerdem Sichere Hash-Algorithmen (SHA) um die Integrität der übertragenen Daten und der Client-Server-Verbindungen zu überprüfen. Diese Prüfungen stellen sicher, dass keine Informationen auf dem Weg zwischen Quelle und Ziel verändert wurden.
Unterscheidet sich der vom Client erzeugte Hash-Wert von dem vom Server erzeugten Hash-Wert, wurde die Nachricht manipuliert und die Daten werden abgelehnt. Stimmen die Werte überein, werden die Daten akzeptiert.
HINWEIS: Die SHA-Hash-Authentifizierung ist entscheidend, um Man-in-the-Middle-Angriffe zu verhindern.
VPN-Protokolle & Verschlüsselungs-Chiffren
Dieser Vorgang kann verschiedene Protokolle und Verschlüsselungs-Chiffren verwenden, abhängig vom VPN-Dienst und davon, wie dieser konfiguriert ist.
Das VPN-Protokoll steuert, wie der VPN-Tunnel aufgebaut wird, während die Verschlüsselungs-Chiffre verwendet wird, um die Daten zu verschlüsseln der durch diesen Tunnel übertragen wird.
Je nach Protokoll kann ein VPN unterschiedliche Geschwindigkeiten, Funktionen und potenzielle Schwachstellen haben. Die meisten Dienste lassen Sie in den App-Einstellungen wählen, welches Protokoll verwendet werden soll.
Hier ein kurzer Überblick über die gängigsten VPN-Protokolle:
- OpenVPN: Open Source, sicher und mit fast allen VPN-fähigen Geräten kompatibel.
- WireGuard: Sehr schnell, sicher und dateneffizient.
- IKEv2/IPsec: Hervorragend für mobile VPN-Nutzer, kann aber von der NSA kompromittiert werden.
- SoftEther: Gut geeignet, um Zensur zu umgehen, wird aber von vielen VPN-Diensten nicht unterstützt.
- L2TP/IPsec: Ein langsameres Protokoll, das zudem im Verdacht steht, von der NSA gehackt worden zu sein.
- SSTP: Kommt gut mit Firewalls zurecht, kann aber anfällig für Man-in-the-Middle-Angriffe sein.
- PPTP: Veraltet, unsicher und sollte vermieden werden.
Die Verschlüsselungs-Chiffre ist der Algorithmus (ein Regelwerk), der zum Ver- und Entschlüsseln von Daten verwendet wird.
Chiffren werden in der Regel mit einer bestimmten Schlüssellänge kombiniert. Im Allgemeinen gilt: Je länger der Schlüssel, desto sicherer die Verschlüsselung. Zum Beispiel gilt AES-256 als sicherer als AES-128. Wo möglich, empfehlen wir die Nutzung eines VPN mit AES- oder ChaCha20-Verschlüsselung.
Vier Haupttypen von VPN-Konfigurationen
Es gibt verschiedene VPN-Typen, je nachdem, welche Art von Verbindung ein Nutzer benötigt.
Persönliche VPN-Dienste sind für alltägliche Internetnutzer konzipiert, die mehr Online-Privatsphäre, Sicherheit und Zugang wünschen. Aus diesem Grund werden sie manchmal Verbraucher-VPNs.
Im Gegensatz dazu sind Remote-Access-VPNs, Mobile VPNs und Site-to-Site-VPNs allesamt Arten von Business-VPN. Sie sind darauf ausgelegt, Remote-Mitarbeitern einen sicheren Zugriff auf interne Unternehmensressourcen zu ermöglichen.
Im Folgenden finden Sie einen kurzen Überblick über die vier wichtigsten Arten von virtuellen privaten Netzwerken und ihre Unterschiede:
1. Persönliche VPN-Dienste
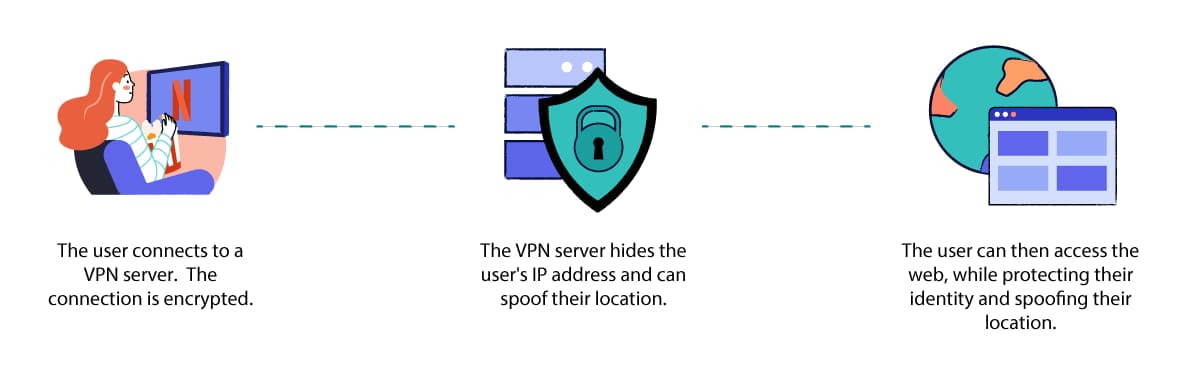
Ein persönlicher VPN-Dienst verbirgt Ihre IP-Adresse und Ihren Browserverlauf, während Sie das Internet in Ihrer Freizeit nutzen.
Ein persönlicher VPN-Dienst bietet einzelnen Nutzern einen verschlüsselten Zugriff auf einen entfernten VPN-Server, der dem VPN-Anbieter gehört.
Er ermöglicht es Nutzern, eine sichere Verbindung zu Servern an vielen verschiedenen Standorten herzustellen, die sie dann nutzen können, um ihre Identität zu schützen, ihren geografischen Standort vorzutäuschen, and Überwachung zu umgehen während sie im Internet surfen.
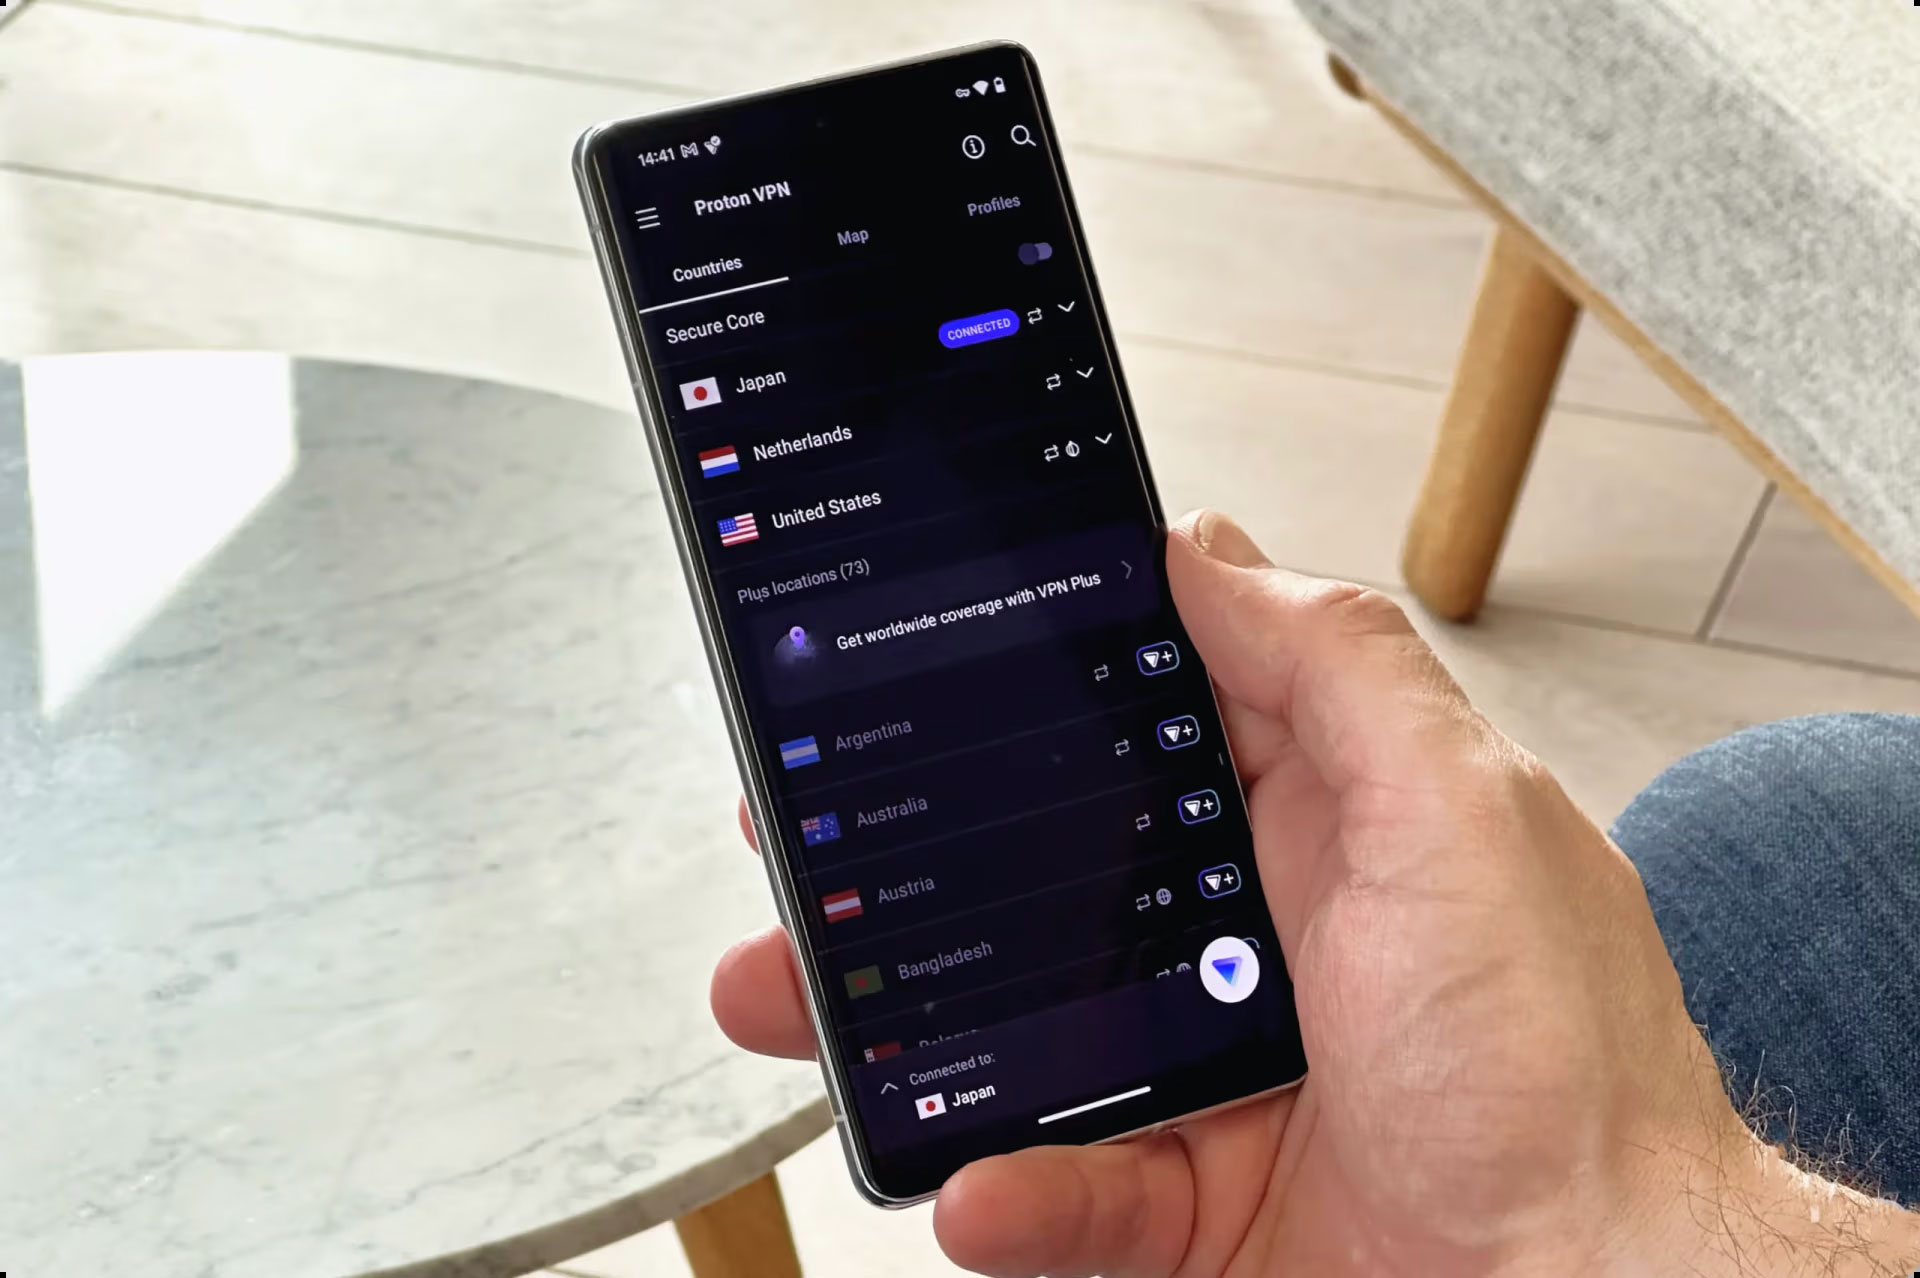
Nutzung von Proton VPN, einem persönlichen VPN-Dienst, auf einem Android-Smartphone.
Sie können auf den meisten Geräten verwendet werden, darunter iOS- und Android-Smartphones, macOS- und Windows-Computer, und sogar direkt auf Ihrem heimischen WLAN-Router installiert werden.
Persönliche VPNs sind die häufigste Art von VPN-Dienst, und sie sind auch die Art von VPN, auf die wir uns hier konzentrieren.
2. Remote-Access-VPNs
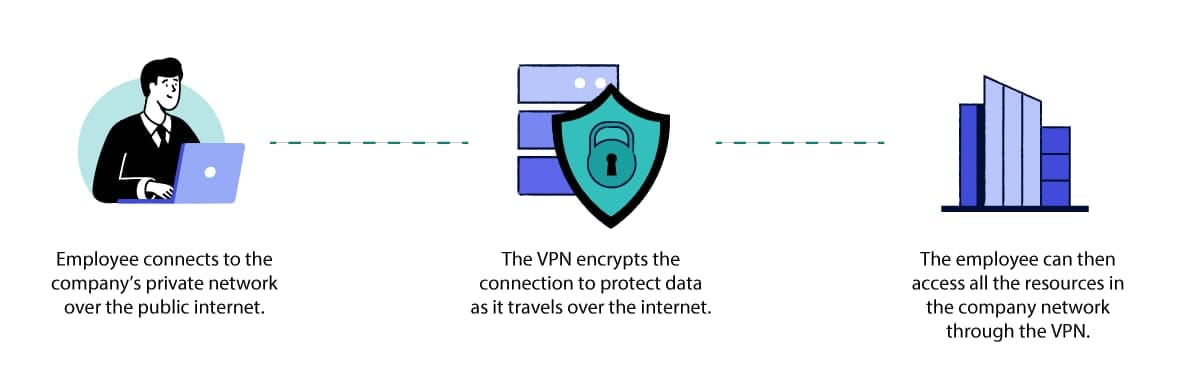
Unternehmen nutzen Remote-Access-VPNs, um wichtige Informationen vertraulich zu halten.
Remote-Access-VPNs bieten Mitarbeitern verschlüsselten Zugriff auf das interne Netzwerk eines Unternehmens während sie remote arbeiten. Sie sind die häufigste Art von Unternehmens-VPN.
Im Gegensatz zu persönlichen VPN-Diensten sind Remote-Access-VPNs nicht für Nutzer konzipiert, die lediglich auf öffentliche Onlinedienste und -anwendungen zugreifen möchten.
Stattdessen besteht ihr Zweck darin, Mitarbeitern zu ermöglichen, sicher auf Unternehmensressourcen, Dateien und Anwendungen zuzugreifen von jedem Standort aus, und sicherzustellen, dass übertragene Unternehmensdaten vor unbefugtem Zugriff oder Abfangen geschützt sind.
Beliebte Beispiele für Remote-Access-VPNs sind Access Server by OpenVPN and Cisco AnyConnect.
3. Mobile-VPNs
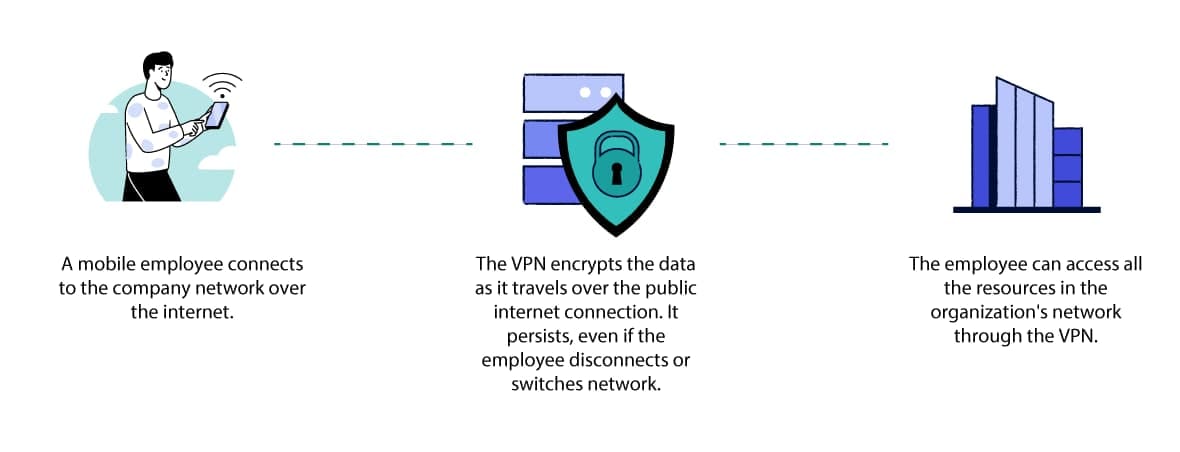
Eine Mobile-VPN-Verbindung bleibt auch bei schlechtem Empfang bestehen.
Ein Mobile-VPN ähnelt einem Remote-Access-VPN darin, dass es Remote-Mitarbeiter sicher mit einem Unternehmensnetzwerk verbindet.
Während Remote-Access-VPNs jedoch für Nutzer konzipiert sind, die von einem festen Standort aus arbeiten, sind Mobile-VPNs für Nutzer gedacht, die häufig zwischen Mobilfunk- und WLAN-Netzen wechseln oder deren Verbindung wahrscheinlich abbricht von Zeit zu Zeit.
Ein Mobile-VPN ist so konzipiert, dass die Verbindung trotz dieser Unterbrechungen und Instabilität bestehen bleibt. Sie sind besonders nützlich für mobile Mitarbeiter wie Feuerwehrleute oder Polizisten.
Wichtig ist, dass Mobile-VPNs mit jedem Gerät und jeder Netzwerkverbindung kompatibel sind. Sie sind nicht nur für Smartphone-Nutzer gedacht.
4. Site-to-Site-VPNs
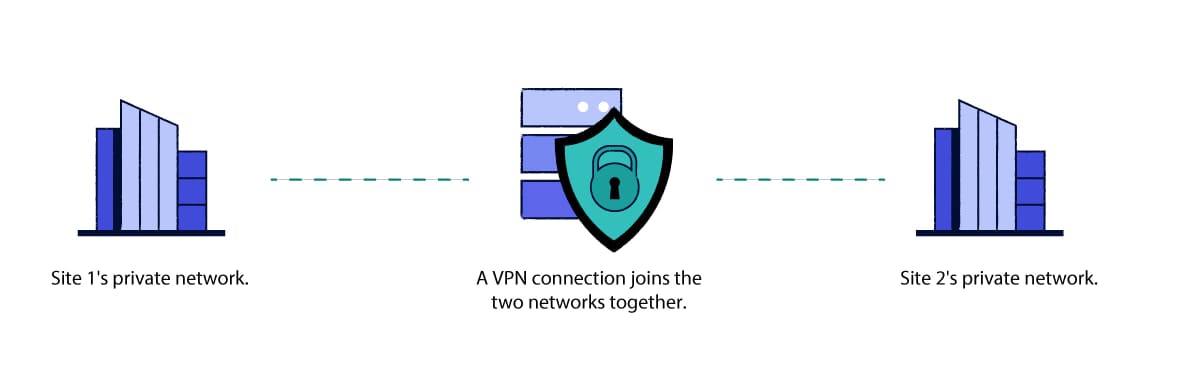
Unternehmen können Site-to-Site-VPNs nutzen, wenn sie Niederlassungen an verschiedenen Standorten haben.
Site-to-Site-VPNs werden verwendet, um ein einziges Unternehmensnetzwerk sicher über mehrere Büros oder Standorte an verschiedenen physischen Orten zu verbinden.
Sie unterscheiden sich von anderen Arten von Business-VPNs, weil sie darauf ausgelegt sind, zwei oder mehr Netzwerke miteinander zu verbinden, anstatt einen einzelnen Mitarbeiter mit dem Büronetzwerk zu verbinden.
Vor- und Nachteile persönlicher VPNs
Wie oben erwähnt, konzentrieren wir uns bei Top10VPN hauptsächlich auf das Testen und Bewerten persönlicher VPNs. Es gibt nach wie vor viele falsche oder irreführende Informationen darüber, was sie können und was nicht.
Diese Fehlinformationen erschweren es Einsteigern zu erkennen, ob sie wirklich ein VPN benötigen.
Klären wir daher einige wichtige Punkte. Ein persönliches VPN hat zwei wesentliche Vorteile:
- Es verbirgt Ihre IP-Adresse und Ihren geografischen Standort vor den Websites, Diensten und Anwendungen, die Sie nutzen. Ohne diese Informationen wird es deutlich schwieriger, Ihre Online-Aktivitäten mit Ihrer Identität zu verknüpfen, wodurch es wiederum schwieriger wird, Sie zu verfolgen, zu profilieren oder zu blockieren.
- Es verbirgt Ihre Aktivitäten vor Ihrem Internetanbieter oder Netzwerkadministrator. Die Verschlüsselung Ihrer Datenübertragungen macht es Ihrem Internetanbieter, Mobilfunkanbieter, WLAN-Administrator oder Mithörern in einem öffentlichen WLAN-Netzwerk äußerst schwer zu erkennen, welche Websites Sie besuchen, welche Dateien Sie hoch- oder herunterladen oder welche persönlichen Angaben Sie auf HTTP-Websites eingeben.
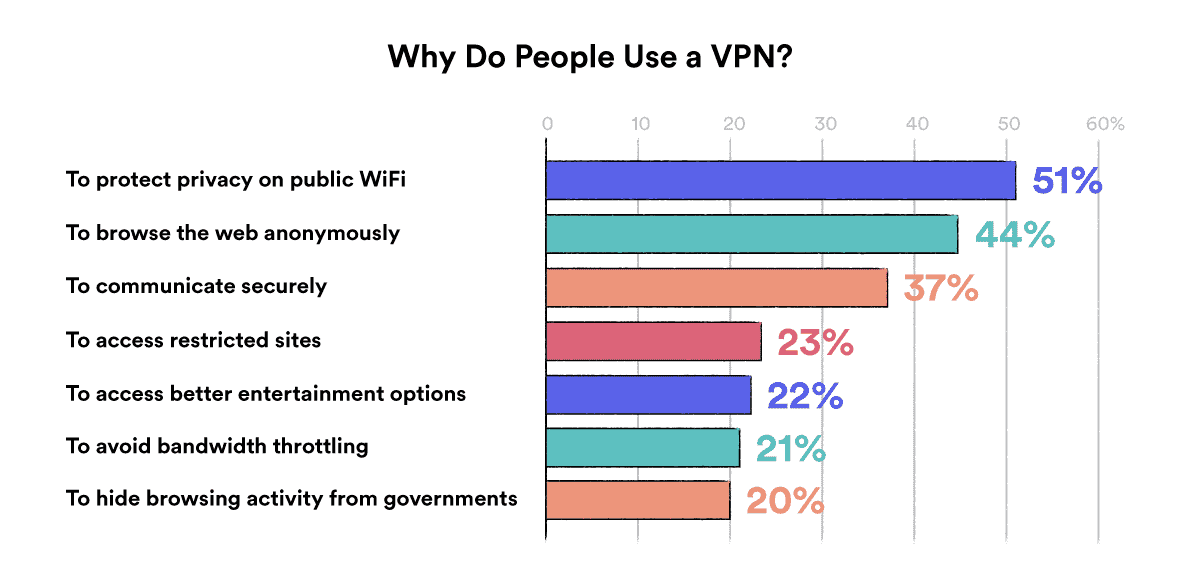
Dank dieser beiden Funktionen kann ein VPN für verschiedene Zwecke im Zusammenhang mit besserer Internetprivatsphäre, Sicherheit und Zugang genutzt werden.
Hier sind die beliebtesten Gründe, warum Menschen ein VPN nutzen, basierend auf einer Umfrage, die wir in Zusammenarbeit mit GlobalWebIndex:
Und die folgende Tabelle fasst zusammen, was Sie mit einem VPN tun können und was nicht:
| Was Sie mit einem VPN tun können | Was Sie mit einem VPN nicht tun können |
|---|---|
| Schützen Sie sich vor dem Abfangen von Datenverkehr und Man-in-the-Middle-Angriffen, wenn Sie unsichere öffentliche WLAN-Netzwerke nutzen. | Schützen Sie sich vor allen Formen von Cyberangriffen, insbesondere solchen, die Sie dazu verleiten, Malware herunterzuladen oder persönliche Informationen preiszugeben. |
| Täuschen Sie Ihren Standort vor, um geografisch beschränkte Filme und TV-Shows, Videospiele oder Sportveranstaltungen freizuschalten, die in Ihrer geografischen Region nicht verfügbar sind. | Verbergen Sie Ihren physischen Standort vor Websites und Anwendungen, die WLAN-Standortverfolgung nutzen. Die meisten VPNs können die GPS-Standortdaten Ihres Geräts ebenfalls nicht vortäuschen. |
| Machen Sie es Internetanbietern, Werbetreibenden, Schulen, Arbeitgebern und Regierungsbehörden schwerer, Ihre Surfaktivitäten zu überwachen und aufzuzeichnen. | Ein VPN hindert eine entschlossene Instanz beispielsweise nicht daran, Sie über Cookies, Fingerprinting oder Verhaltensprofiling zu verfolgen. |
| Verhindern Sie, dass Ihr Internetanbieter Ihre Verbindung beim Streaming, Gaming und Torrenting drosselt. | Schauen Sie Netflix, HBO Max oder jeden anderen Streaming-Dienst kostenlos. |
| Greifen Sie auf Websites und Inhalte zu, die von der Regierung zensiert werden, oder heben Sie Website-Sperren in Schule und Beruf auf. | Verbergen Sie Ihre Surfaktivitäten vor Arbeitgebern und Schul-WLAN-Administratoren, die Bildschirmüberwachungssoftware verwenden. |
| Umgehen Sie IP-basierte Website-Sperren. | Verhindern Sie, dass Ihr Internetanbieter Ihre echte IP-Adresse und Ihren Standort kennt. |
| Vermeiden Sie standortbezogene Preisdiskriminierung beim Online-Shopping. | Vermeiden Sie Preisdiskriminierungstaktiken, die auf Tracking-Cookies oder anderen Formen des Profilings anhand des Surfverhaltens beruhen. |
| Geben Sie Remote-Mitarbeitern zuverlässigen und sicheren Zugriff auf sensible Dateien und Ressourcen im internen Firmennetzwerk. | Umgehen Sie E-Mail- oder kontenbasierte Website-Sperren. |
| Verbergen Sie vor Ihrem Internetanbieter oder Mobilfunkanbieter, wie viel Datenvolumen Sie verbrauchen. Ein VPN erhöht tatsächlich Ihren Datenverbrauch. |
Zusammenfassung
Der Beitrag erklärt, was ein VPN ist, wie es technisch funktioniert (Tunneling, Verschlüsselung, Authentifizierung), skizziert die wichtigsten VPN-Protokolle und vier Konfigurationstypen und verdeutlicht die tatsächlichen Vorteile und Grenzen persönlicher VPNs für Privatsphäre, Sicherheit und Zugang.