
Laut einer DreamHost-Studie aus dem Jahr 2025, haben 12% der amerikanischen Kleinunternehmen Lösegeldforderungen von Hackern gezahlt, und 46% waren bereits von Cyberangriffen betroffen. Die Daten offenbaren eine klare Kluft: Unternehmen mit getesteten Backups und Wiederherstellungsplänen weigern sich zu zahlen, während diejenigen ohne diese Maßnahmen weitaus häufiger zu Opfern werden. Die Lösung muss nicht komplex sein — sie besteht in disziplinierter Vorbereitung.
Wichtigste Ergebnisse auf einen Blick
- 12% der Befragten haben eine Lösegeldforderung im Zusammenhang mit ihrer Website, E-Mail oder Daten erhalten — und gezahlt.
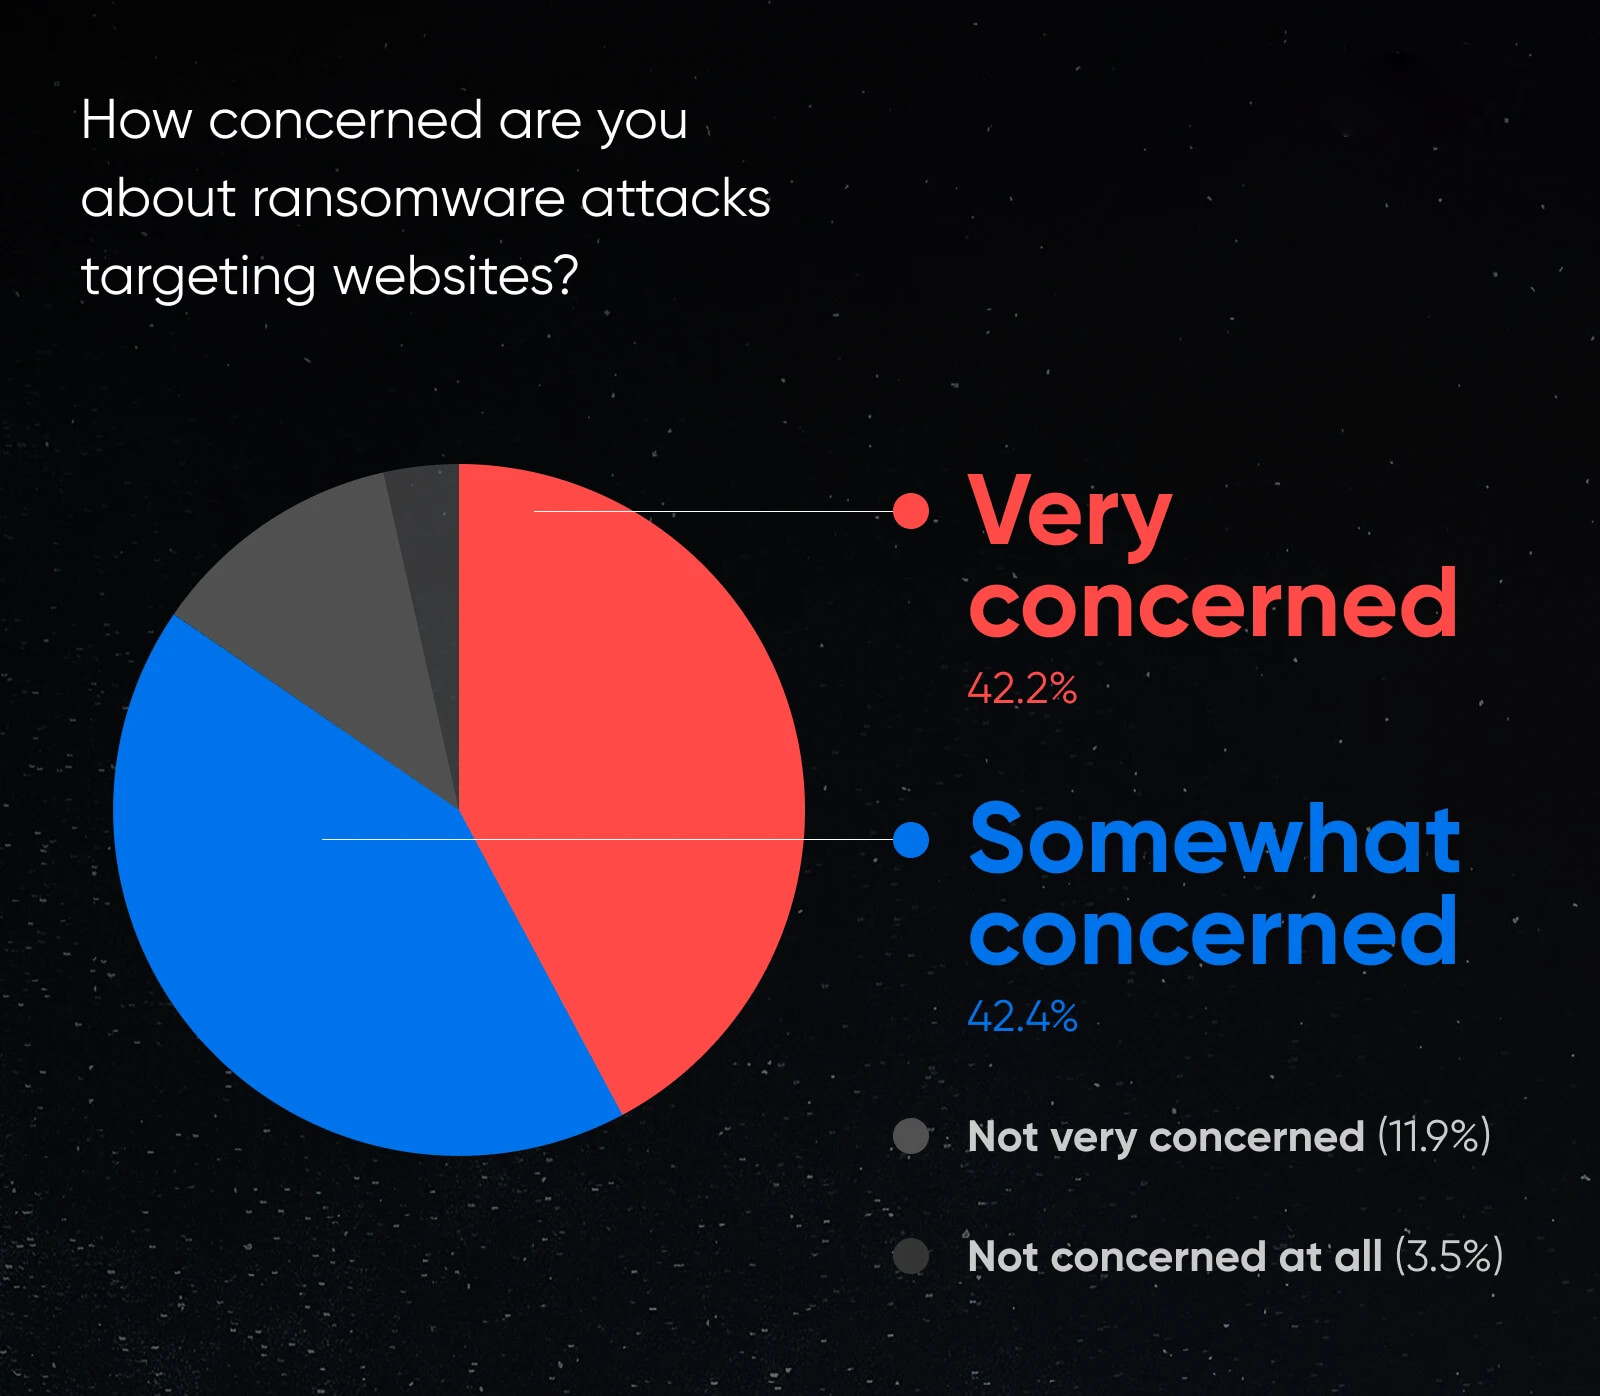
- 42% sind sehr besorgt über Ransomware-Angriffe auf Websites.
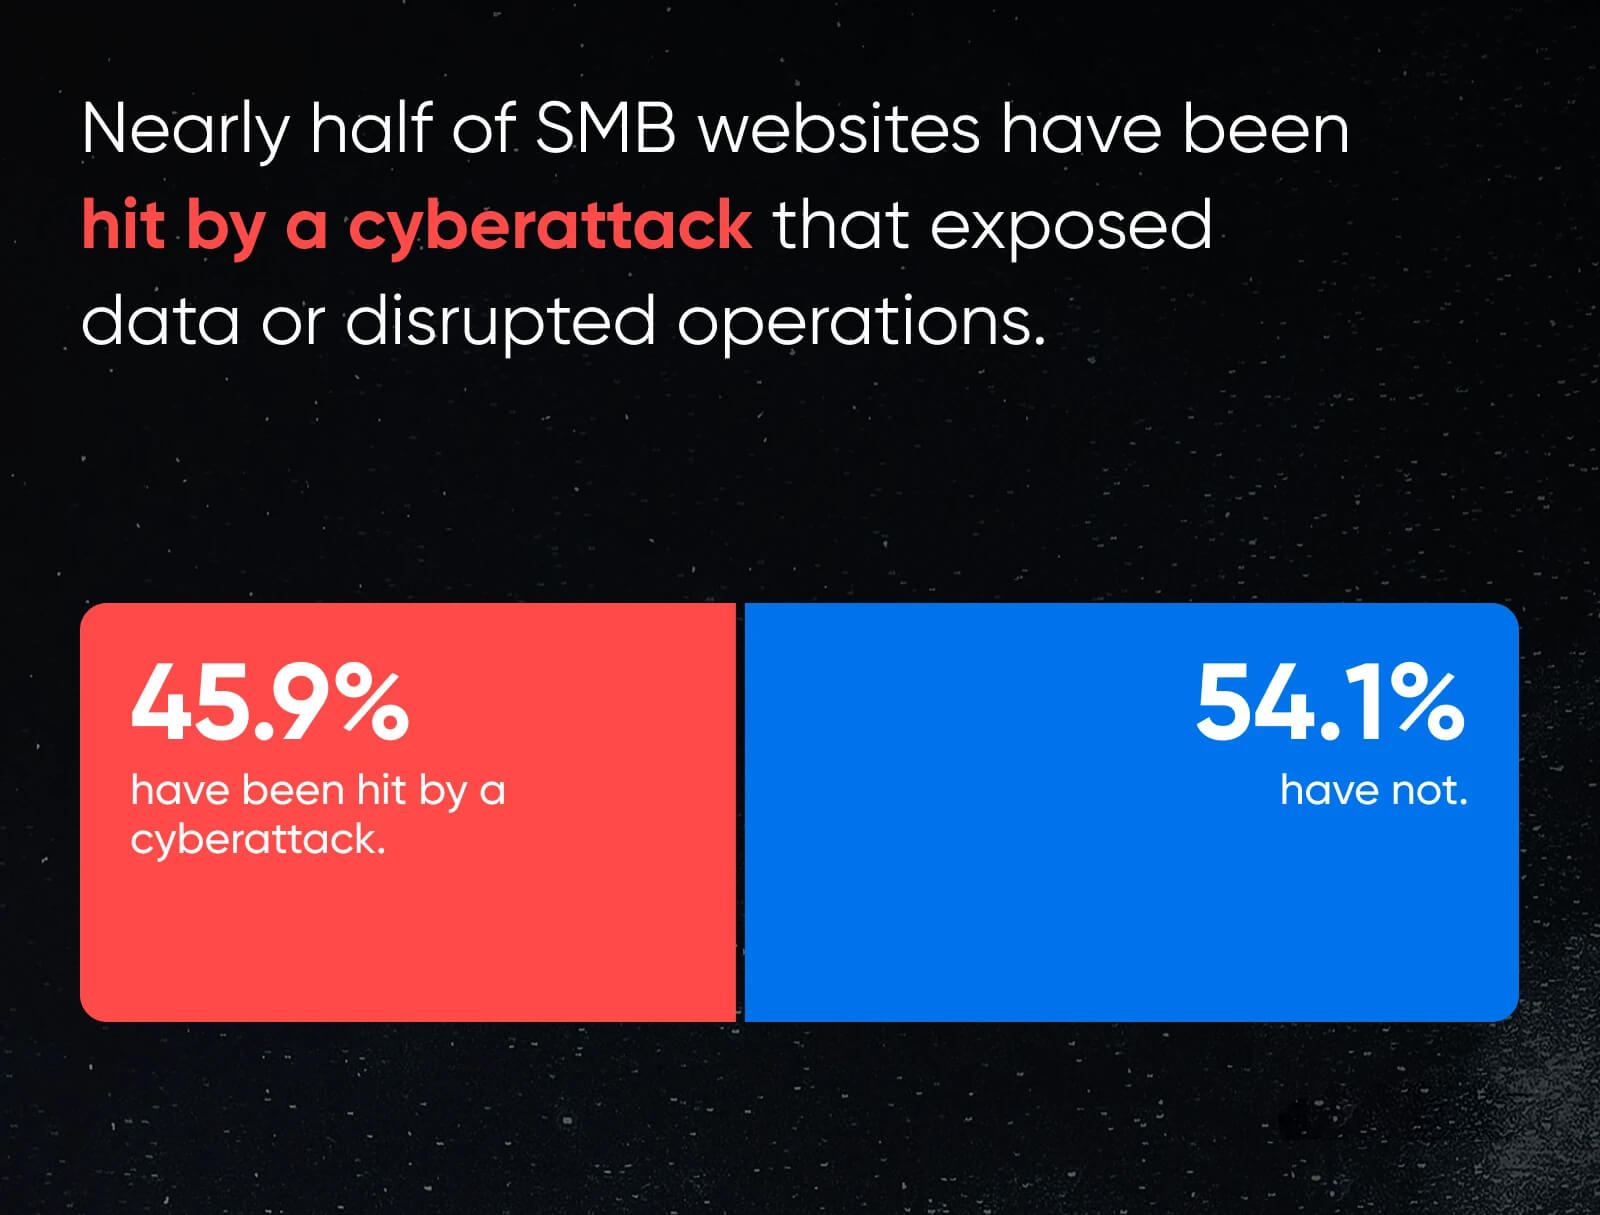
- 46% wurden durch einen Cyberangriff auf ihr Unternehmen getroffen, bei dem Daten offengelegt, Dateien gesperrt oder die Website offline genommen wurden.
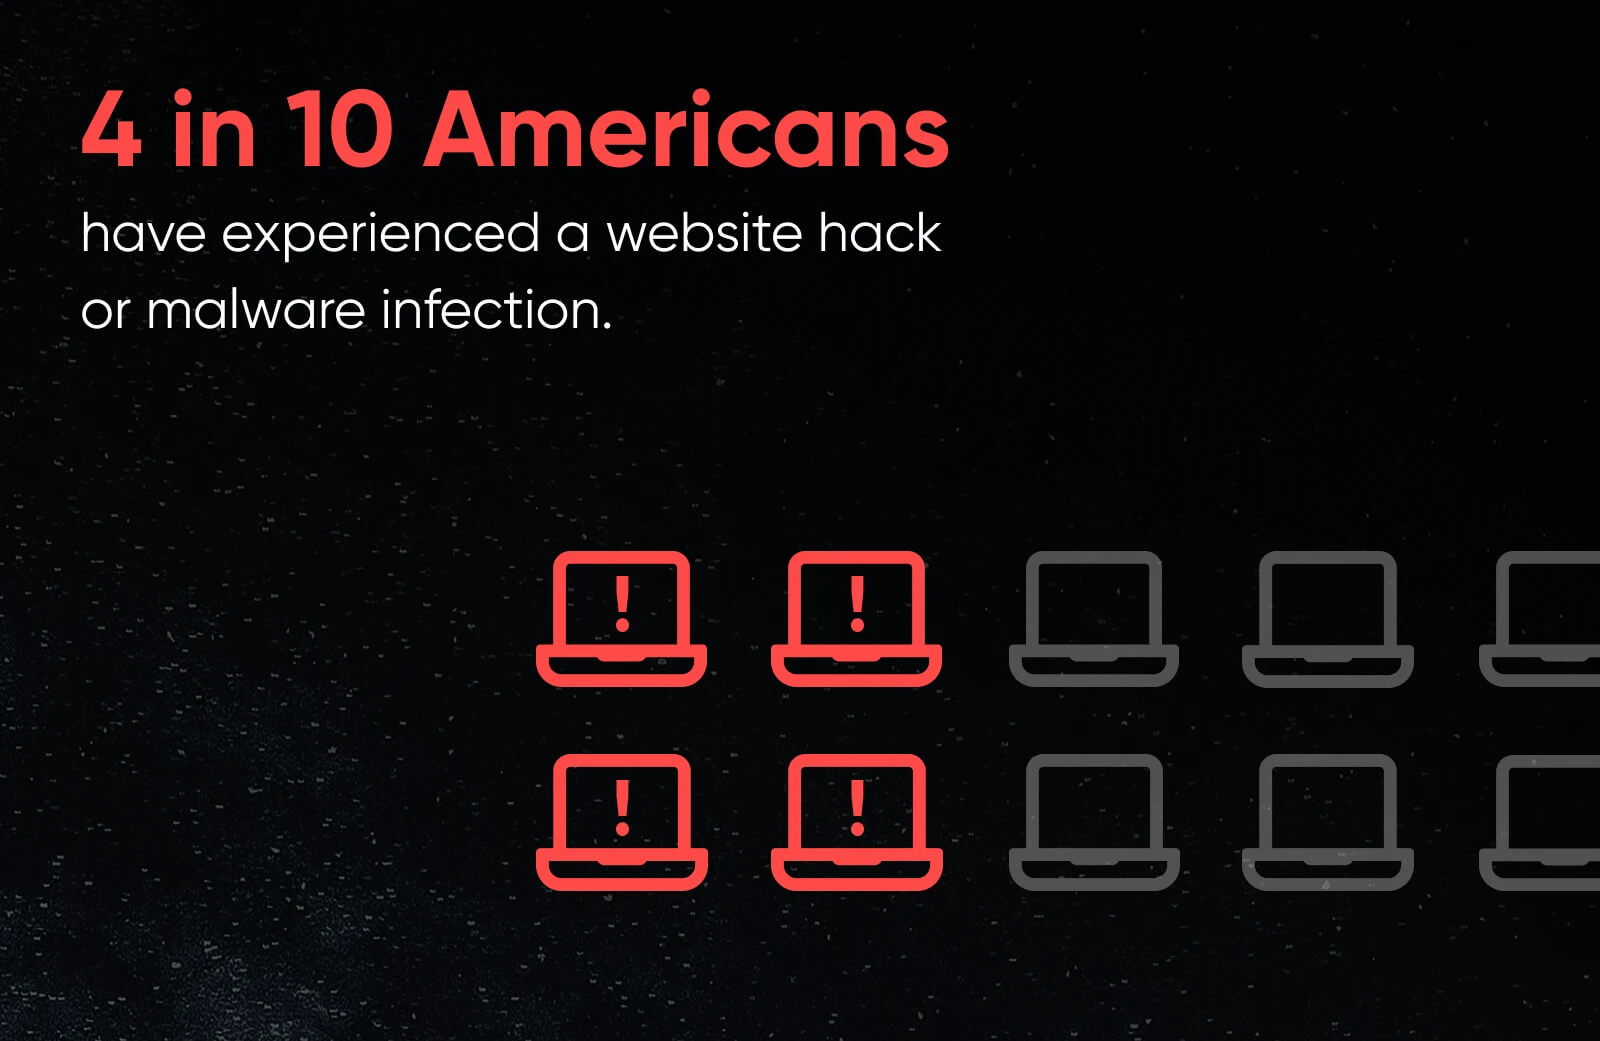
- 38% geben an, dass ihre Website gehackt oder mit Malware infiziert wurde.
- 24% geben an, dass sie ihren Backup- und Wiederherstellungsprozess noch nie getestet haben, um sicherzustellen, dass er tatsächlich funktioniert.
- 40.5% würden am ehesten in automatisierte Website-Backups investieren, wenn sie wüssten, dass Backups sie davor bewahren würden, ein Lösegeld zahlen zu müssen.
Quelle: nl.allianzgi.com
Wir haben bundesweit 1,000 Inhaber und Geschäftsführer von Kleinunternehmen (50 oder weniger Mitarbeiter) zur Website-Sicherheit befragt. Was wir herausgefunden haben: 12% haben eine Lösegeldforderung im Zusammenhang mit ihrer Website, E-Mail oder Daten erhalten – und gezahlt.
Warum ist das wichtig?
Kleine Unternehmen sind für Cyberkriminelle leichte Beute, weshalb diese Angriffe immer häufiger werden. Unsere Ergebnisse zeigen, wie weitverbreitet – und kostspielig – die Bedrohung für alltägliche Geschäftsinhaber geworden ist, nicht nur für große Konzerne.
Als Webhosting-Anbieter, der Tausende kleiner Unternehmen betreut, wollte DreamHost die realen Auswirkungen dieser Bedrohungen verstehen und wissen, wie gut Unternehmen auf eine Reaktion vorbereitet sind. Die Ergebnisse machen klare Lücken – und umsetzbare Lösungen – in der Cybersicherheit kleiner Unternehmen sichtbar.
Stellen Sie sich einen Raum mit hundert Personen vor, die Websites betreiben: Freiberufler, Ladenbetreiber, Inhaber kleiner Unternehmen – Menschen, die einfach möchten, dass ihre Website funktioniert. Zählen Sie jetzt zwölf von ihnen ab.
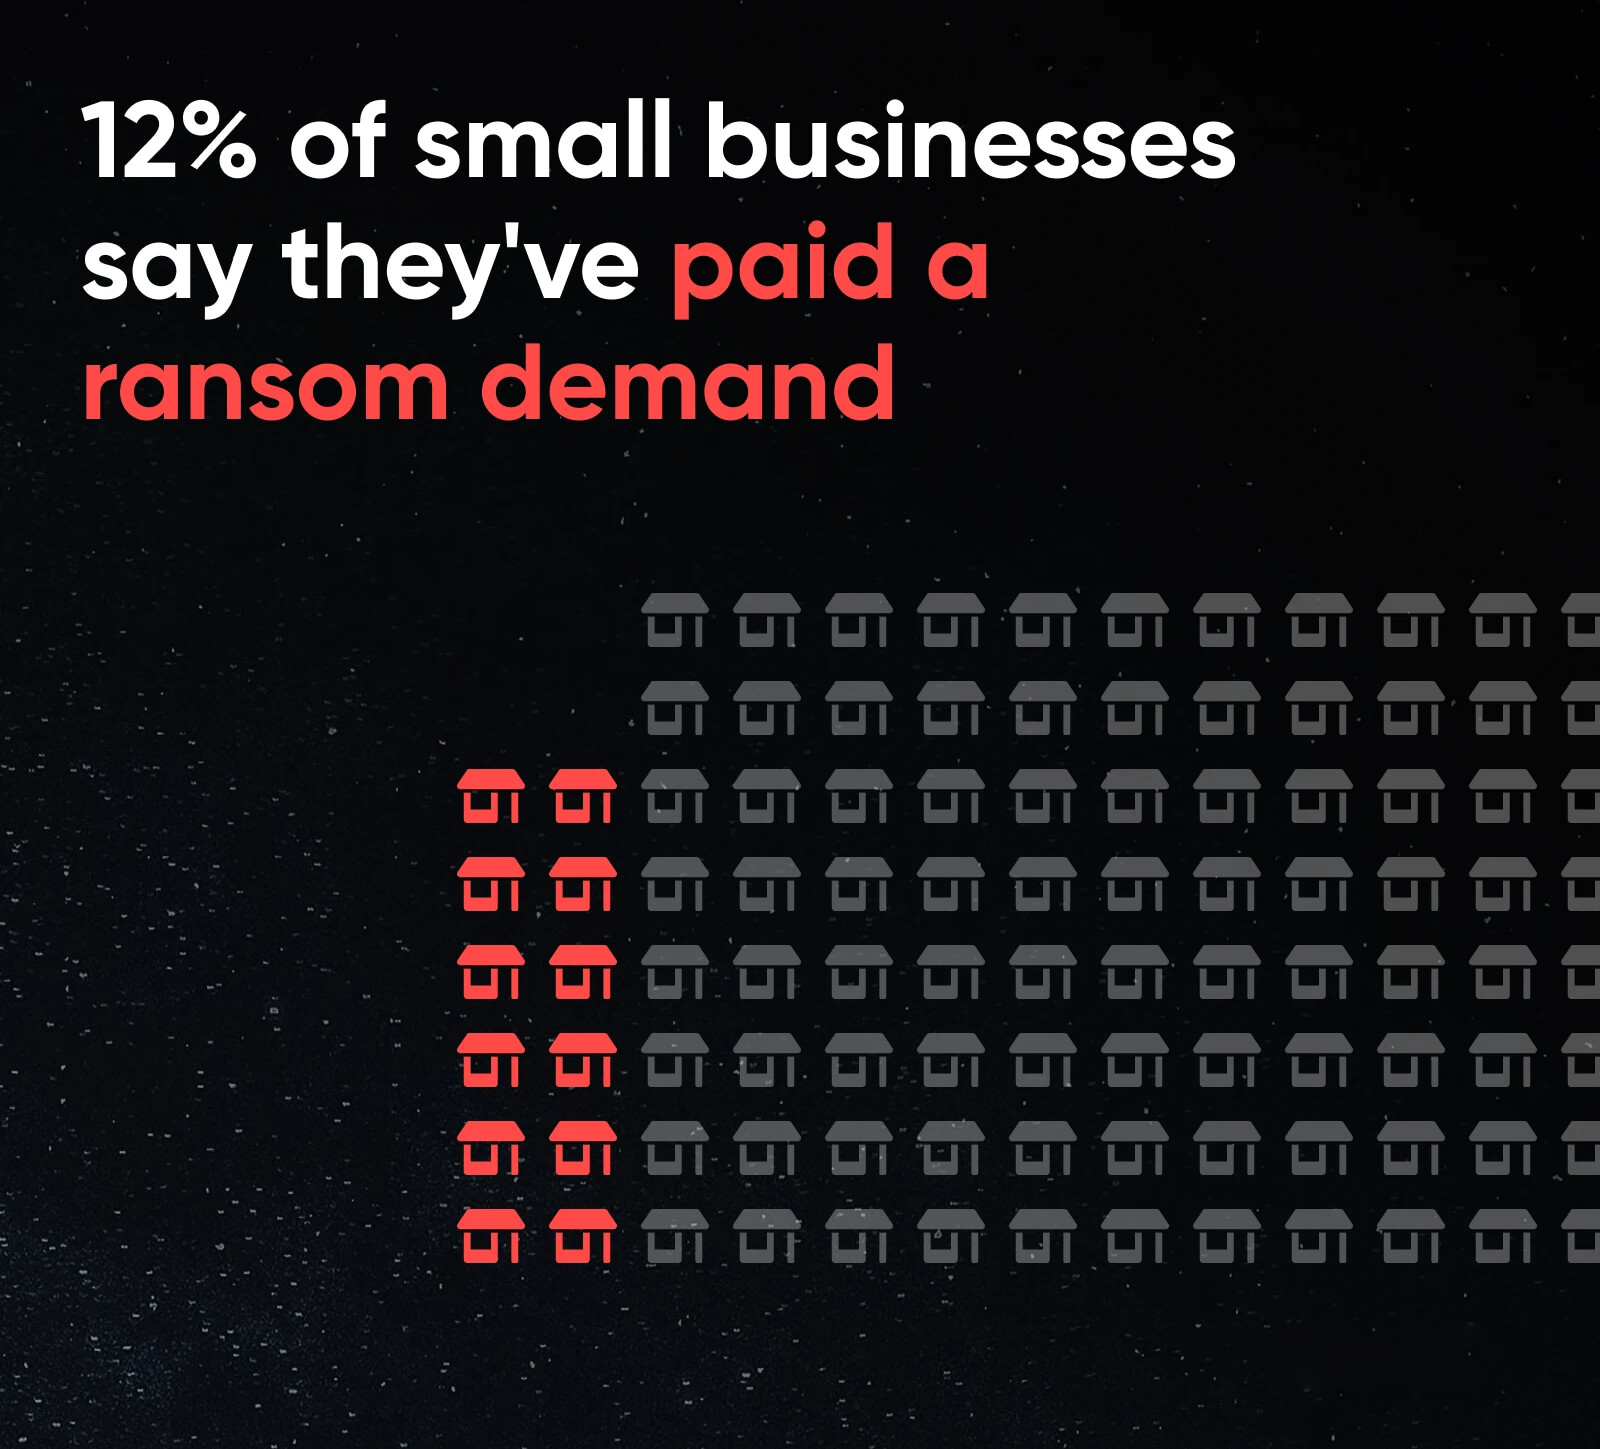
Die Daten zeigen, dass 12 von 100 Website-Betreibern ein Lösegeld gezahlt haben, um wieder Zugriff auf ihre Websites oder Daten zu erhalten. Wenn Websites durch Cyberangriffe offline gehen, stehen Unternehmen vor unmittelbaren Störungen: unzugängliche Admin-Bereiche, unerfüllte Bestellungen und gesperrte Kundendaten.
Für viele scheint die Zahlung des Lösegelds der schnellste Weg zu sein, wieder online zu gehen, obwohl Angreifer ihre Versprechen oft nicht vollständig einhalten.
Die Sorge reicht über diejenigen hinaus, die gezahlt haben. Zweiundvierzig Prozent der Befragten gaben an, „sehr besorgt“ über Ransomware-Angriffe auf Websites zu sein, was ein weit verbreitetes Bewusstsein für die aktuelle Bedrohungslage widerspiegelt.
Die vollständigen Umfragedaten zeigen, warum diese Sorge berechtigt ist – und was Unternehmen dagegen tun können.
Legen wir los.
1 von 8 Amerikanern hat ein Lösegeld gezahlt
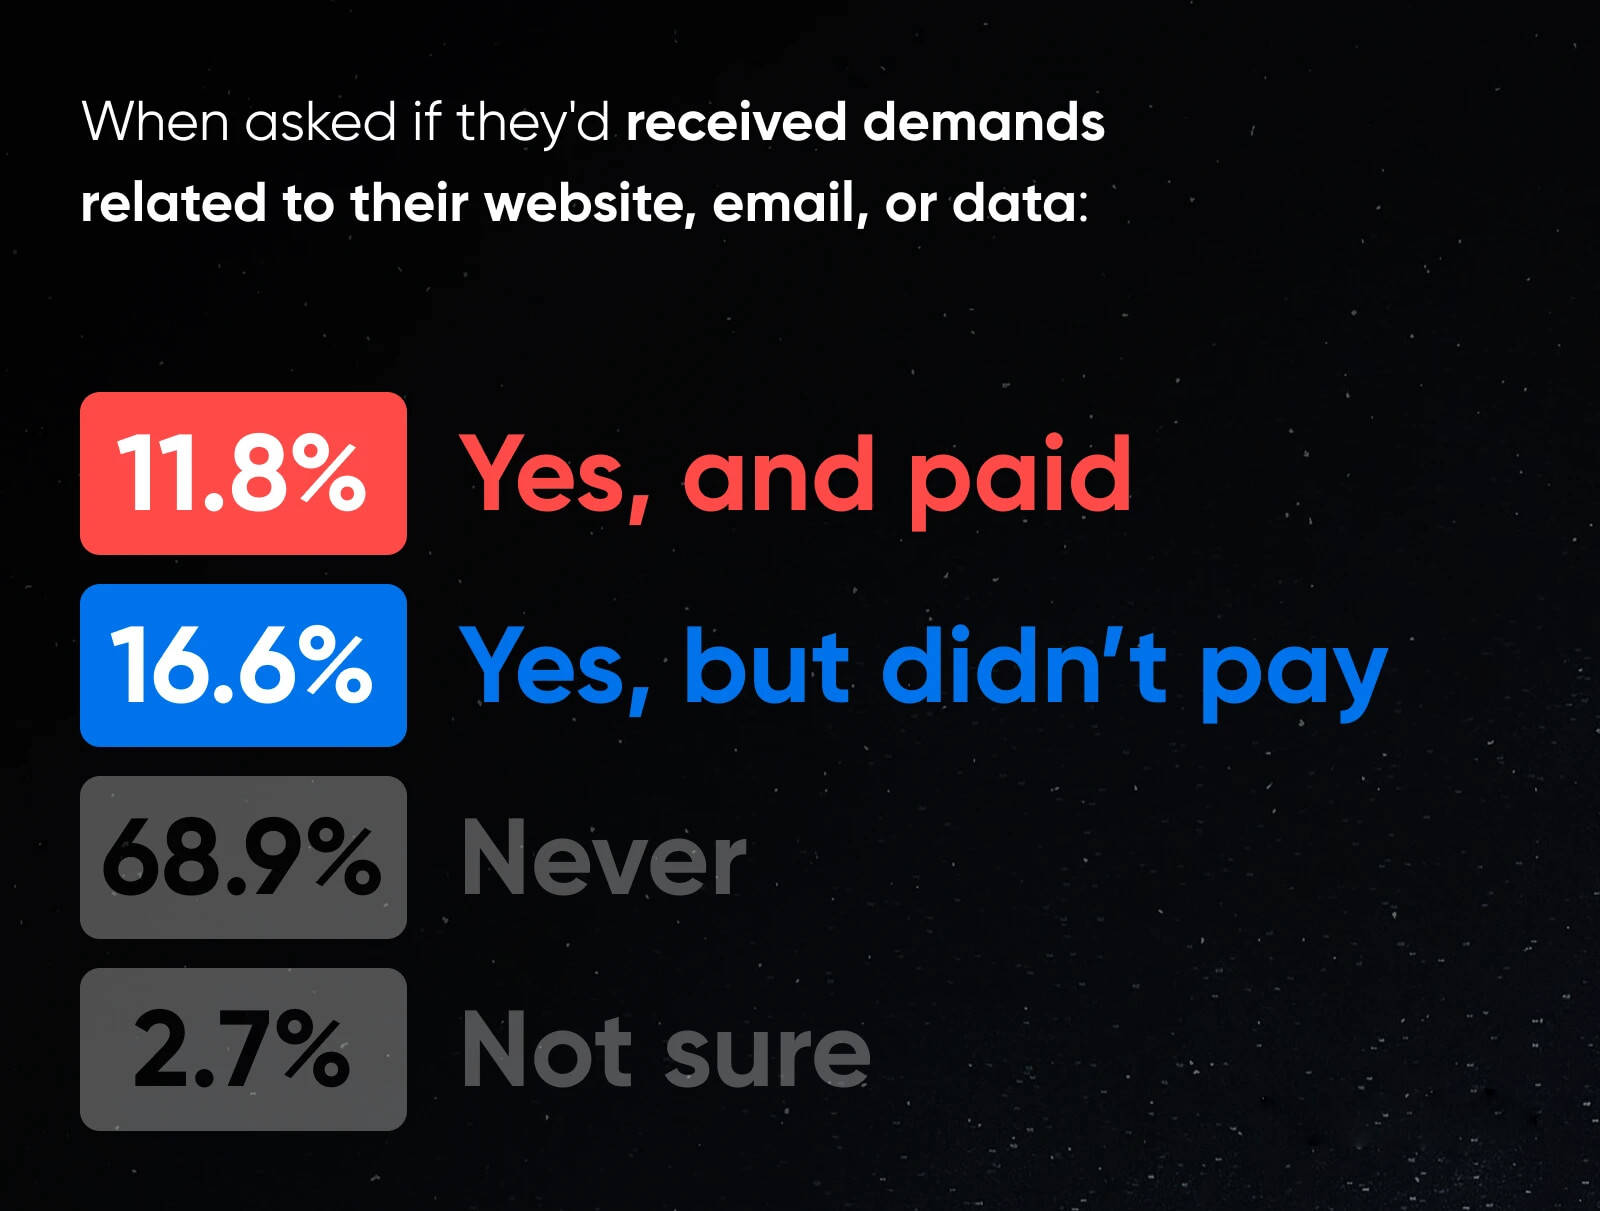
Diese 12% stehen für Unternehmen, die vor eine Entscheidung gestellt wurden: das Lösegeld zahlen oder längere Ausfallzeiten in Kauf nehmen.
Jede Zahlung stärkt das Geschäftsmodell der Ransomware, beweist, dass die Taktik funktioniert, und erhöht die Wahrscheinlichkeit, dass mehr Unternehmen mit ähnlichen Forderungen konfrontiert werden.
Ransomware-Angriffe beschränken sich nicht auf große Organisationen. Kleine Unternehmen mit Online-Geschäftstätigkeit sind denselben Arten von Bedrohungen ausgesetzt.
Ein genauerer Blick auf diejenigen, die Lösegeldforderungen erhalten haben, zeigt, wie stark die Vorbereitung die Entscheidungen prägt, die sie treffen.
Von den 28.4 %, die mit einer Forderung konfrontiert waren, 41.5 % zahlten das Lösegeld. In diesem Moment — Website down, Daten gesperrt, Umsatz eingefroren — entschied sich fast die Hälfte zu zahlen.
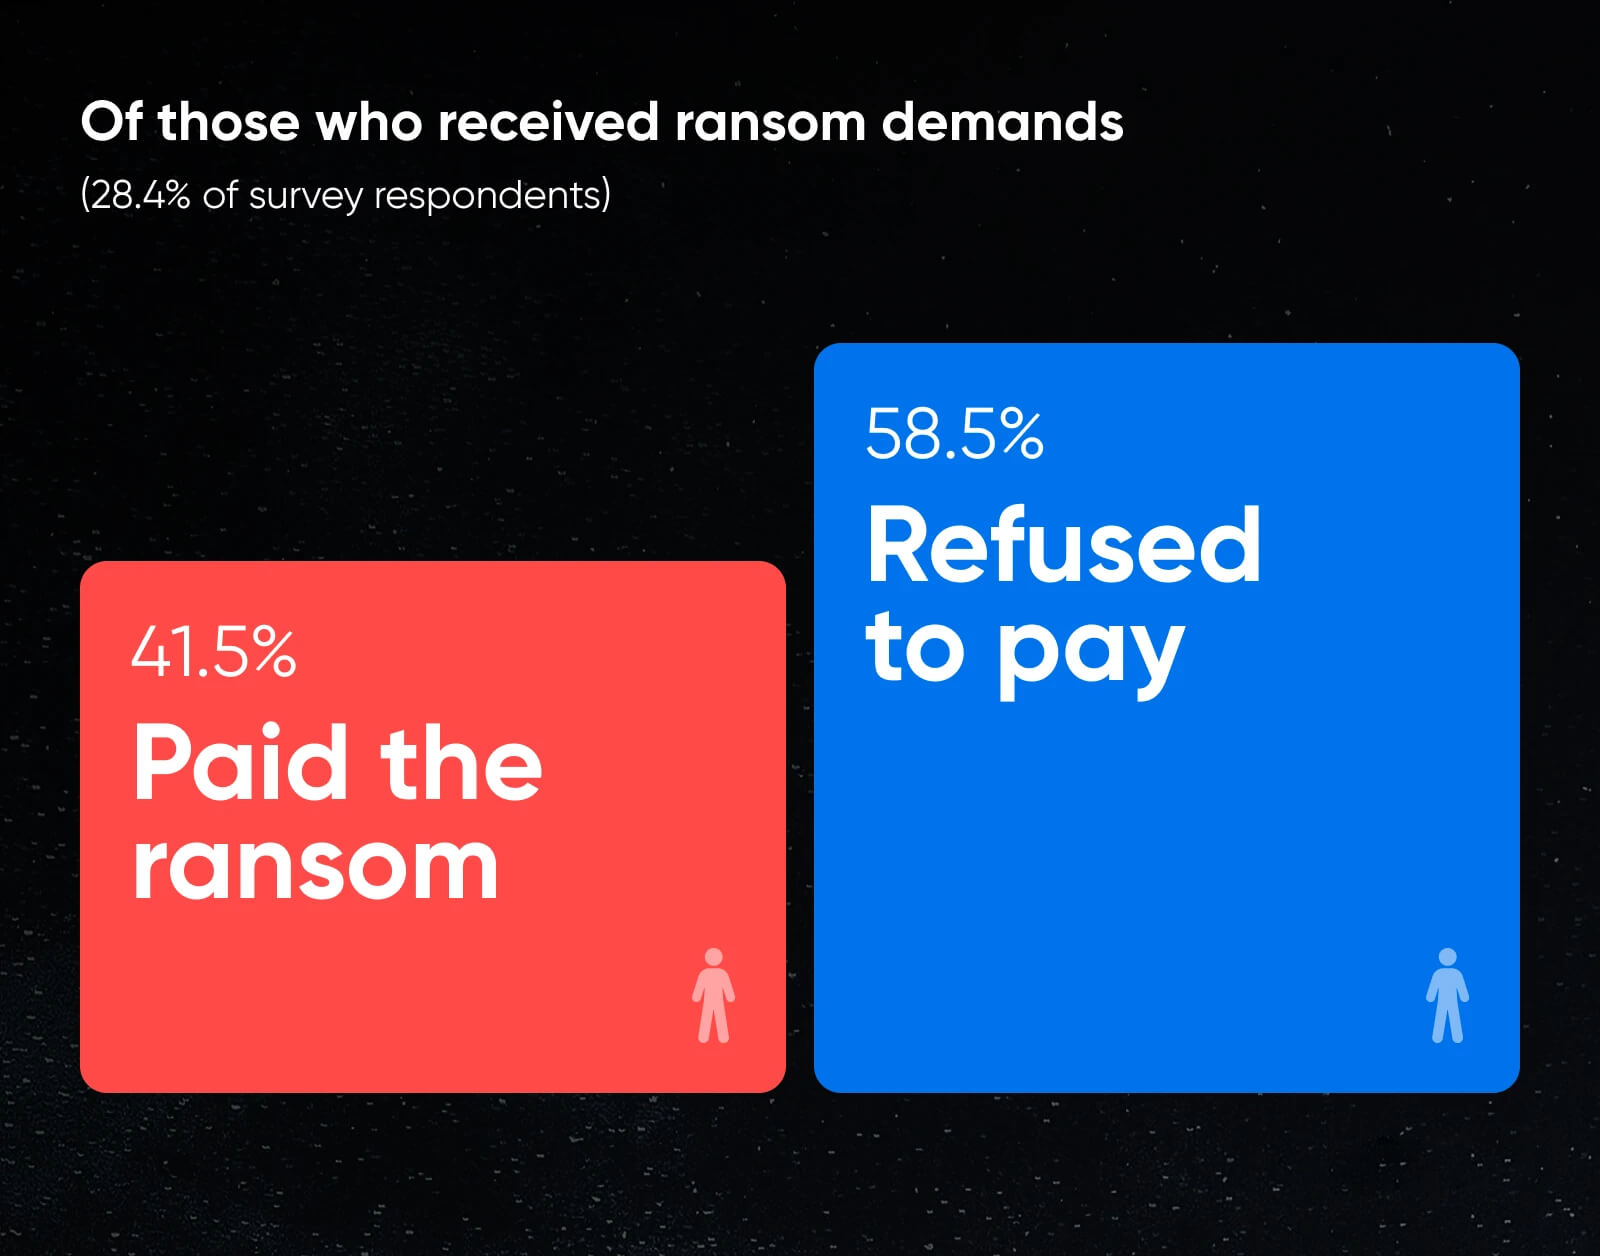
Andererseits, 58.5 % lehnten ab. Das sind etwa 6 von 10 Unternehmen, die die Zahlung ablehnten.
Die Daten deuten darauf hin, dass Unternehmen mit getesteten Backups, klaren Wiederherstellungsprotokollen und betrieblicher Resilienz eher die Zahlung verweigerten. Eine starke Infrastruktur und Planung scheinen die Anfälligkeit für Lösegeldforderungen zu verringern.
Unternehmen, die ihre Risiken verstehen und getestete Backups, sichere Anmeldungen und automatisierte Wiederherstellungssysteme pflegen, weisen eine geringere Anfälligkeit für diese Angriffe auf.
Fast die Hälfte der Amerikaner ist zutiefst besorgt über Ransomware-Bedrohungen
Zweiundvierzig Prozent der Befragten in unserer Umfrage gaben an, dass sie sich „sehr besorgt“ über die steigende Bedrohung durch Ransomware-Angriffe auf Websites machen. Kombiniert man diejenigen, die „sehr besorgt“ sind, mit denen, die „etwas besorgt“ sind, sehen 84.6% der Befragten Ransomware als ernsthafte Bedrohung.
Für viele kleine Unternehmen ist die Website das Geschäft — das Schaufenster, die Vertriebspipeline, der zentrale Knotenpunkt. Jede Unterbrechung des Zugangs kann den täglichen Betrieb direkt beeinträchtigen.
Diese Sorge spiegelt einen umfassenderen Wandel wider: Ransomware hat sich über große Unternehmen hinaus ausgeweitet und zielt nun häufig auf kleine Unternehmen.
Aufsehenerregende Sicherheitsverletzungen zeigen, wie ernst das Problem sein kann.
Als AT&T von einer Sicherheitsverletzung betroffen war, die 73 Millionen aktuelle und ehemalige Kunden betraf — darunter Sozialversicherungsnummern, Geburtsdaten und Namen — sah sich das Unternehmen mit einem $177 million Vergleich. Die Sicherheitsverletzung, die bis 2019 zurückreicht, wurde erst öffentlich eingeräumt, nachdem Kundendaten im Dark Web auftauchten.
Wenn Organisationen mit festangestellten Sicherheitsteams Sicherheitsverletzungen dieses Ausmaßes erleiden können, sind kleine Unternehmen ähnlichen Risiken ausgesetzt, ohne über die gleichen Ressourcen für proaktiven Schutz zu verfügen.
Die Zeichen stehen an der Wand: Nachlässigkeit macht angreifbar.
Unsere Umfragedaten zeigen, dass viele Geschäftsinhaber gängige Sicherheitsschwachstellen erkennen: veraltete Plugins, schwache Passwörter und ausbleibende CMS-Updates. Dieses Bewusstsein führt dazu, dass Cybersicherheitspraktiken bei kleinen Unternehmen mehr Aufmerksamkeit erhalten.
Fast die Hälfte der Unternehmen wurde bereits gehackt
Diese weit verbreitete Sorge ist nicht unbegründet. Sechsundvierzig Prozent unserer Befragten haben bereits einen Cyberangriff erlebt, bei dem Daten offengelegt, Dateien verschlüsselt oder ihre Website offline genommen wurde.
Für 38% der Befragten nahmen diese Angriffe die Form alltäglicher Sicherheitsverletzungen an, die selten Schlagzeilen machen, aber zu Folgendem führen können:
- Kompromittierte Anmeldedaten
- Infizierte Plugins
- SEO-Spam-Weiterleitungen
- Gesperrte Domains
Jedes dieser Probleme kann Umsatzeinbußen durch Ausfallzeiten, verschlechterte Suchrankings und einen Vertrauensverlust bei Kundinnen und Kunden bedeuten – Probleme, die sich für kleine Unternehmen mit knappen Margen schnell zu einer Lawine auswachsen können.
Insbesondere Malware-Infektionen können sich über veraltete Plugins und Themes schnell ausbreiten. Für 14% derjenigen, die gehackt wurden, war es kein einmaliges Ereignis – sie haben mehrere Angriffe erlebt.
Die Daten zeigen, dass es nicht ausreicht, sich allein auf die integrierte Sicherheit eines Webhosters zu verlassen, und die Kosten der Wiederherstellung oft weit über den Kosten der Prävention liegen. Dennoch bleiben viele bei denselben Schwachstellen, die überhaupt erst zu einem Sicherheitsvorfall geführt haben – sie ignorieren Updates, überspringen Sicherheitsprüfungen und verwenden schwache Zugangsdaten.
Diese Vorfälle dienen oft als Sprungbrett für größere Ransomware-Ereignisse. Viele Website-Betreiber gehen Cybersicherheit nach wie vor reaktiv statt proaktiv an.
1 von 4 Amerikanern testet nie die Backups seiner Website
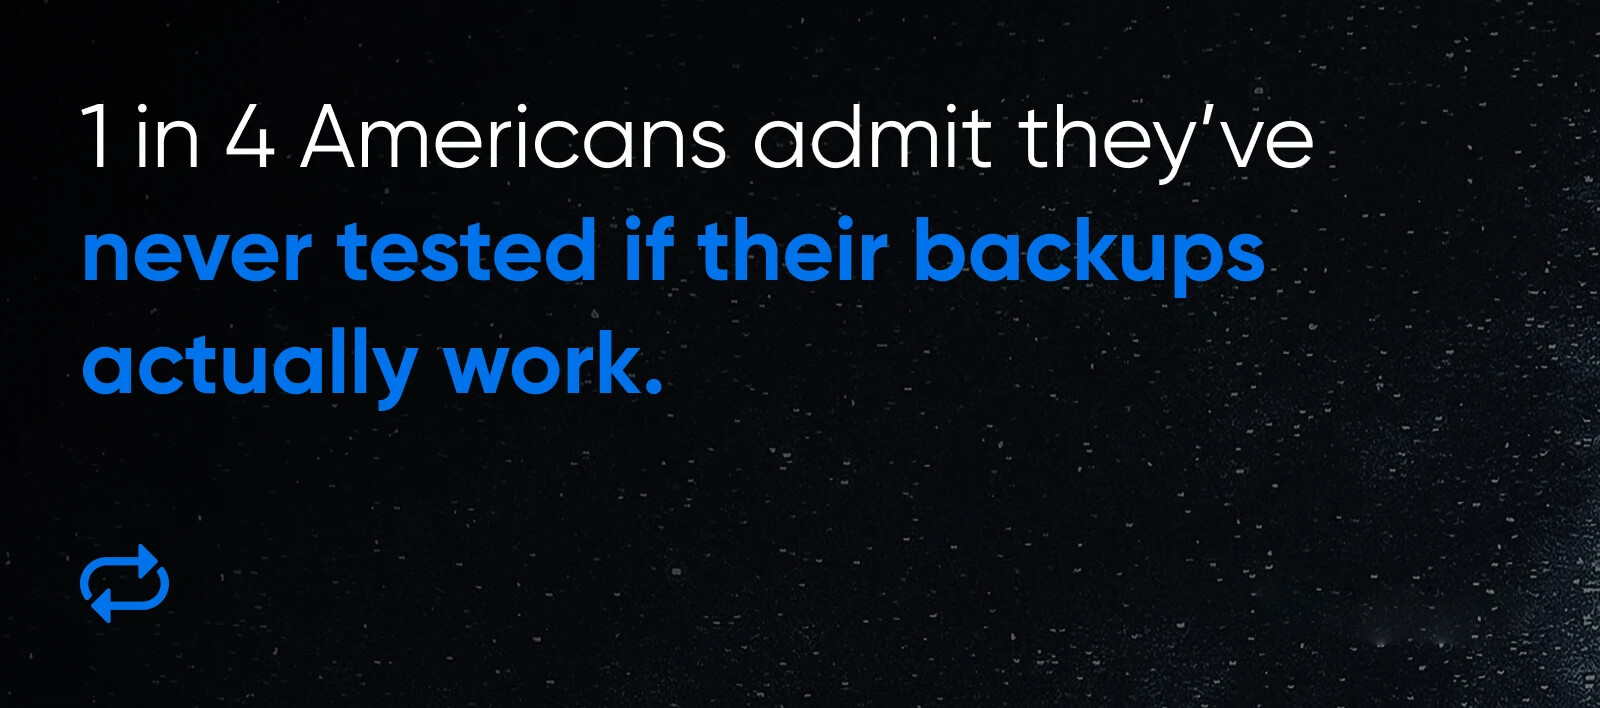
Selbst nachdem sie gehackt wurden oder mitangesehen haben, wie Kollegen Daten verloren, haben viele Unternehmen noch immer nicht bestätigt, dass ihre Website-Backups tatsächlich funktionieren. Fast jeder vierte Befragte (24%) gab an, den Backup- und Wiederherstellungsprozess noch nie getestet zu haben.
Genau diese Lücke zwischen einem vorhandenen Plan und einem funktionierenden Plan ist der Punkt, an dem aus kleinen Problemen große Geschäftsunterbrechungen werden.
Viele Inhaber gehen davon aus, dass „automatisches Backup“ „automatische Wiederherstellung“ bedeutet.
Das ist nicht der Fall.
Backups können unbemerkt fehlschlagen oder beschädigt werden. Ein Backup-Test dauert in der Regel weniger als 15 Minuten und kann den Unterschied zwischen einer kurzen Unannehmlichkeit und wochenlangen Ausfällen ausmachen.
40% der Amerikaner würden für Backups zahlen, um nicht an Hacker zahlen zu müssen
Die Daten enthalten eine gute Nachricht: 40% der Befragten gaben an, am ehesten in automatisierte Website-Backups zu investieren, wenn sie dadurch die Zahlung eines Lösegelds vermeiden könnten.
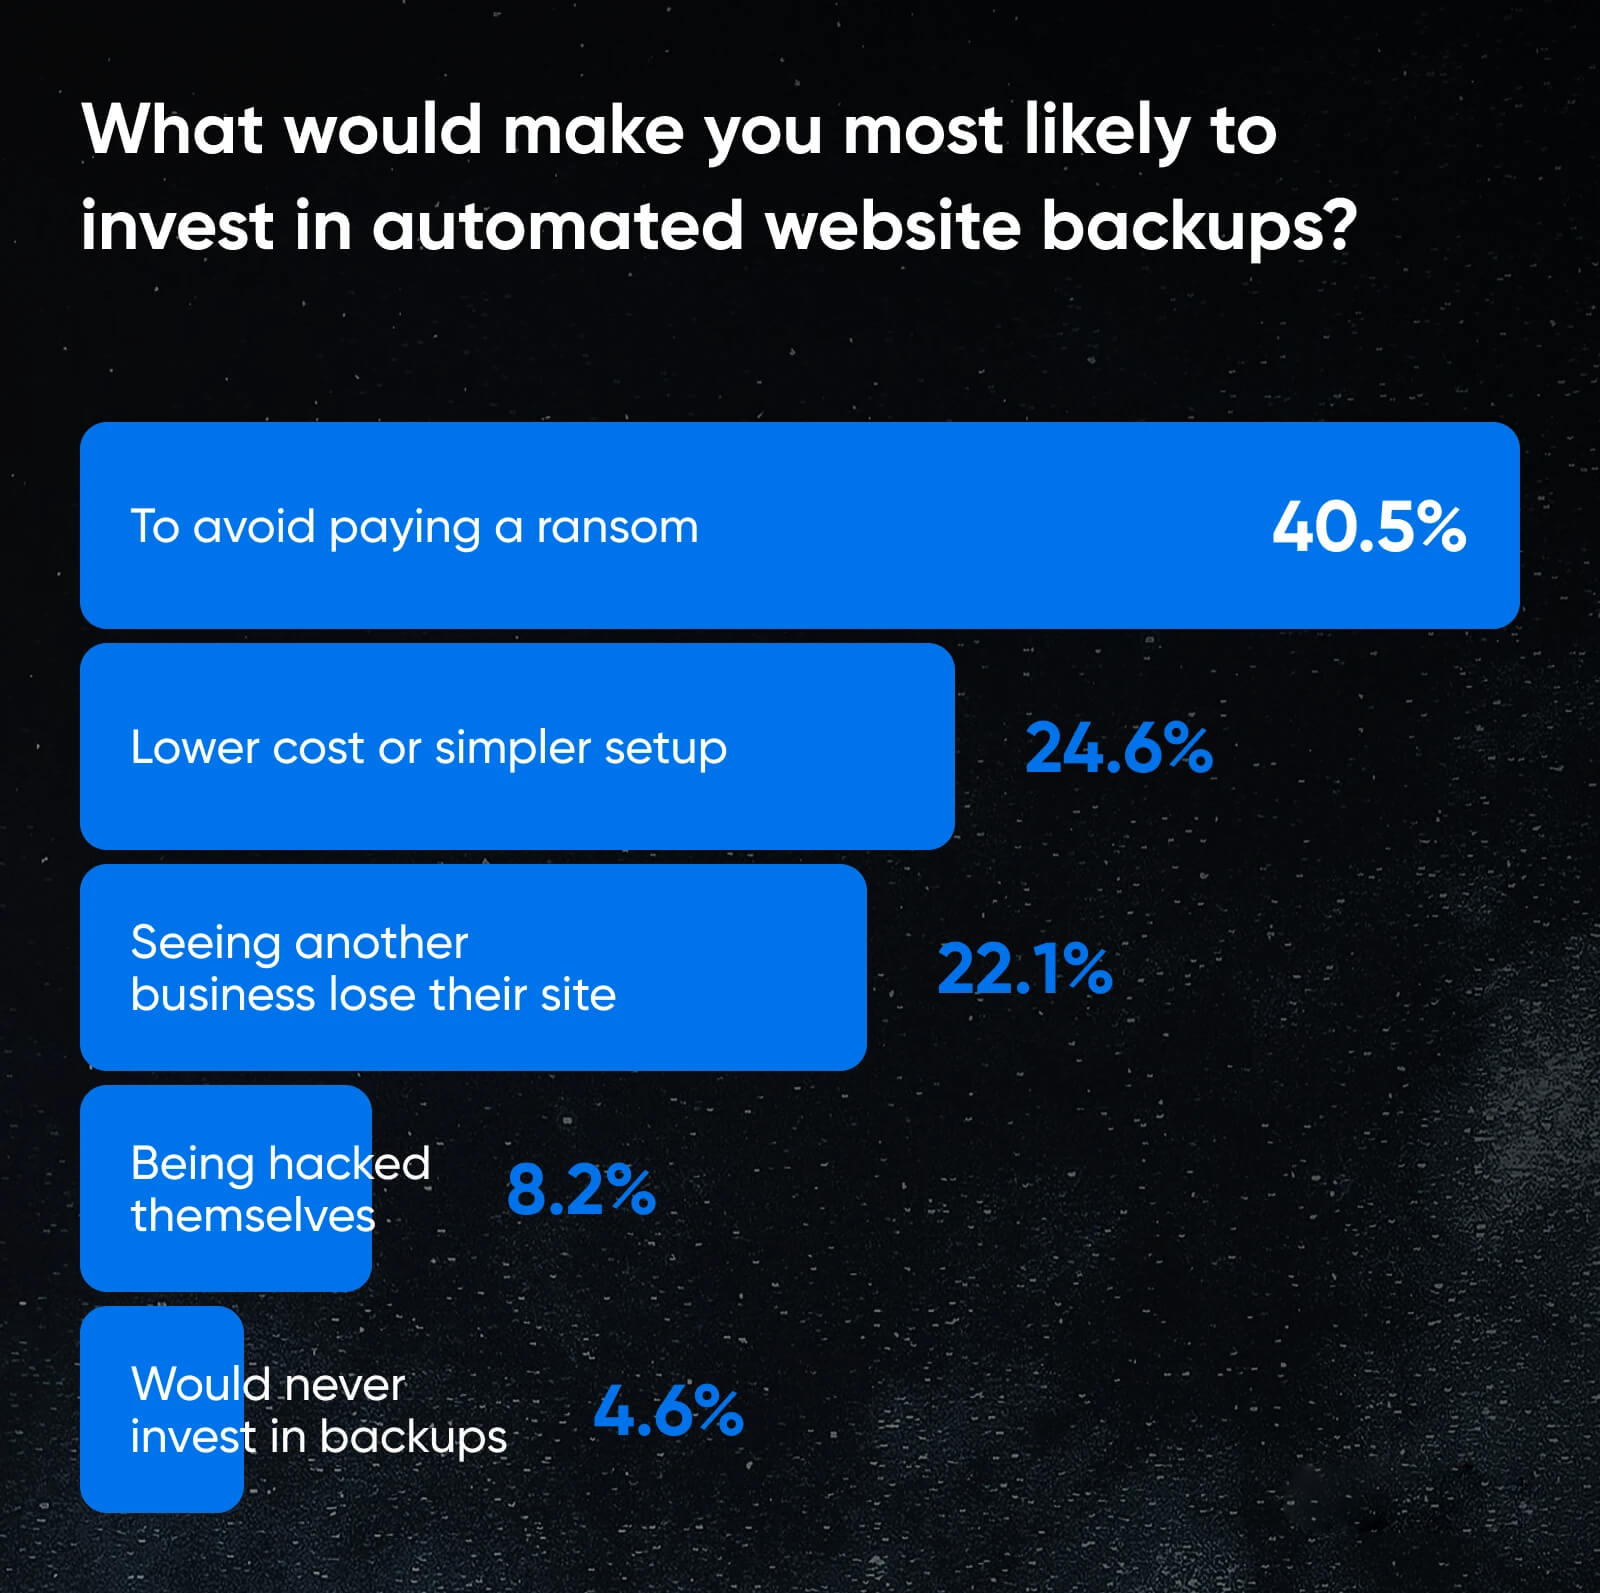
Das spiegelt eine Verschiebung hin zur Prävention als Geschäftsentscheidung wider. Fast ein Viertel der Befragten nannte Kosten oder Komplexität als Hauptgrund, warum sie noch keine Backup-Lösungen eingeführt haben. Automatisierte Backups sind jedoch in der Regel weitaus günstiger als die Wiederherstellung nach einer schwerwiegenden Datenpanne.
Dennoch gaben 4.6% an, überhaupt nie in Backups zu investieren. Diese Unternehmen bleiben hochgradig anfällig für Ransomware-Angriffe.
Die durchschnittlichen Gesamtkosten für ein kleines Unternehmen, um auf eine Datenpanne zu reagieren und sich davon zu erholen, können von $120,000 bis $1.24 Millionen.
Wenn eine Website innerhalb von Minuten wiederhergestellt werden kann, verlieren Lösegeldforderungen viel von ihrer Macht. Je schneller die Wiederherstellung erfolgt, desto weniger Druckmittel haben Angreifer. Das macht Backup-Tools zur essenziellen Infrastruktur. Kann eine Website schnell wiederhergestellt werden, verlieren Angreifer ihre wichtigsten Verhandlungshebel: Zeit und Zugriff.
Zusammenfassung
Fast die Hälfte der kleinen Unternehmen hat bereits einen Cyberangriff erlebt. Diese weitverbreitete Bedrohung verändert, wie Unternehmen über Cybersicherheit denken: das Bewusstsein ist inzwischen hoch, und Website-Betreiber betrachten Cybersicherheit zunehmend als Planung der Geschäftskontinuität, nicht nur als technische Ausgabe.
Der Weg nach vorn ist klar. Resilienz entsteht durch disziplinierte Vorbereitung: rigoros getestete Backups, Tools, die die Abwehr automatisieren, und das Bekenntnis zu fortlaufender digitaler Bereitschaft.
Die wirksamste Verteidigung ist die Fähigkeit, schnell zu reagieren und sich zu erholen.
Unternehmen, die sich im Voraus vorbereiten, sind bei Angriffen einem deutlich geringeren Risiko ausgesetzt.
Hinweis: Dieser Artikel basiert auf einer landesweiten Umfrage, die im Oktober 2025 durchgeführt wurde. Dabei haben wir Antworten von 1,000 Amerikanern gesammelt, um ihre Erfahrungen und Bedenken im Zusammenhang mit Website-Sicherheit und Cyberbedrohungen besser zu verstehen. Die Umfrage richtete sich gezielt an Personen, die Unternehmen mit 50 oder weniger Mitarbeitern besitzen oder leiten, sodass die Daten die besonderen Herausforderungen und Realitäten kleiner Unternehmen widerspiegeln.
Die Teilnehmenden repräsentierten einen vielfältigen Querschnitt aus Branchen und beruflichen Hintergründen und boten so ein ausgewogenes Bild der öffentlichen Stimmung und der realen Auswirkungen. Die Befragten beantworteten eine Reihe von Fragen zu Ransomware, Website-Einbrüchen, Datenschutzpraktiken und Incident Response und lieferten so wertvolle Einblicke in den aktuellen Stand des Cybersecurity-Bewusstseins und der Vorsorge unter Inhabern kleiner Unternehmen in den USA via dreamhost